Ir al contenido
📣 Integrity Security Services (ISS) ahora es OmniTrust.
Nuestra inevitable evolución hacia OmniTrust
Contáctanos
Inicio
Recursos
Blog
Tag: Lecciones aprendidas de la CRA
tag
Lecciones aprendidas de la CRA
All Lecciones aprendidas de la CRA Blogs
Historias desde las trincheras sobre la CRA #9 – El software de código abierto es ahora un asunto del consejo de administración
Gestión del ciclo de vida de la confianza
,
Lecciones del ciclo de vida
,
Perspectivas del sector
,
Sin categorizar
NP
Nick Parnaby
septiembre 11, 2026
Historias desde las trincheras sobre la CRA #8 – Sus proveedores pueden ser su mayor riesgo de cumplimiento
Gestión del ciclo de vida de la confianza
,
Lecciones del ciclo de vida
,
Perspectivas del sector
,
Sin categorizar
NP
Nick Parnaby
septiembre 1, 2026
Historias desde las trincheras sobre la CRA de la UE #7 – El cumplimiento de la CRA requiere coordinación en toda la empresa
Gestión del ciclo de vida de la confianza
,
Lecciones del ciclo de vida
,
Perspectivas del sector
,
Sin categorizar
NP
Nick Parnaby
agosto 21, 2026
Historias desde las trincheras sobre la CRA de la UE #6 – Esperar a que se finalicen las normas no es una estrategia, es una receta para el fracaso
Gestión del ciclo de vida de la confianza
,
Lecciones del ciclo de vida
,
Perspectivas del sector
,
Sin categorizar
NP
Nick Parnaby
agosto 10, 2026
Historias desde las trincheras sobre la CRA de la UE #5 – El plazo de notificación de 24 horas es en realidad un problema de visibilidad
Gestión del ciclo de vida de la confianza
,
Lecciones del ciclo de vida
,
Perspectivas del sector
,
Sin categorizar
NP
Nick Parnaby
julio 23, 2026
Historias desde las trincheras sobre la CRA de la UE #4 – El verdadero trabajo para cumplir la CRA comienza después del lanzamiento del producto
Gestión del ciclo de vida de la confianza
,
Lecciones del ciclo de vida
,
Perspectivas del sector
,
Sin categorizar
NP
Nick Parnaby
julio 15, 2026
Historias desde las trincheras sobre la CRA de la UE #3 – Por qué la madurez de seguridad no es suficiente para estar preparado para la CRA
Gestión del ciclo de vida de la confianza
,
Lecciones del ciclo de vida
,
Perspectivas del sector
,
Sin categorizar
NP
Nick Parnaby
julio 9, 2026
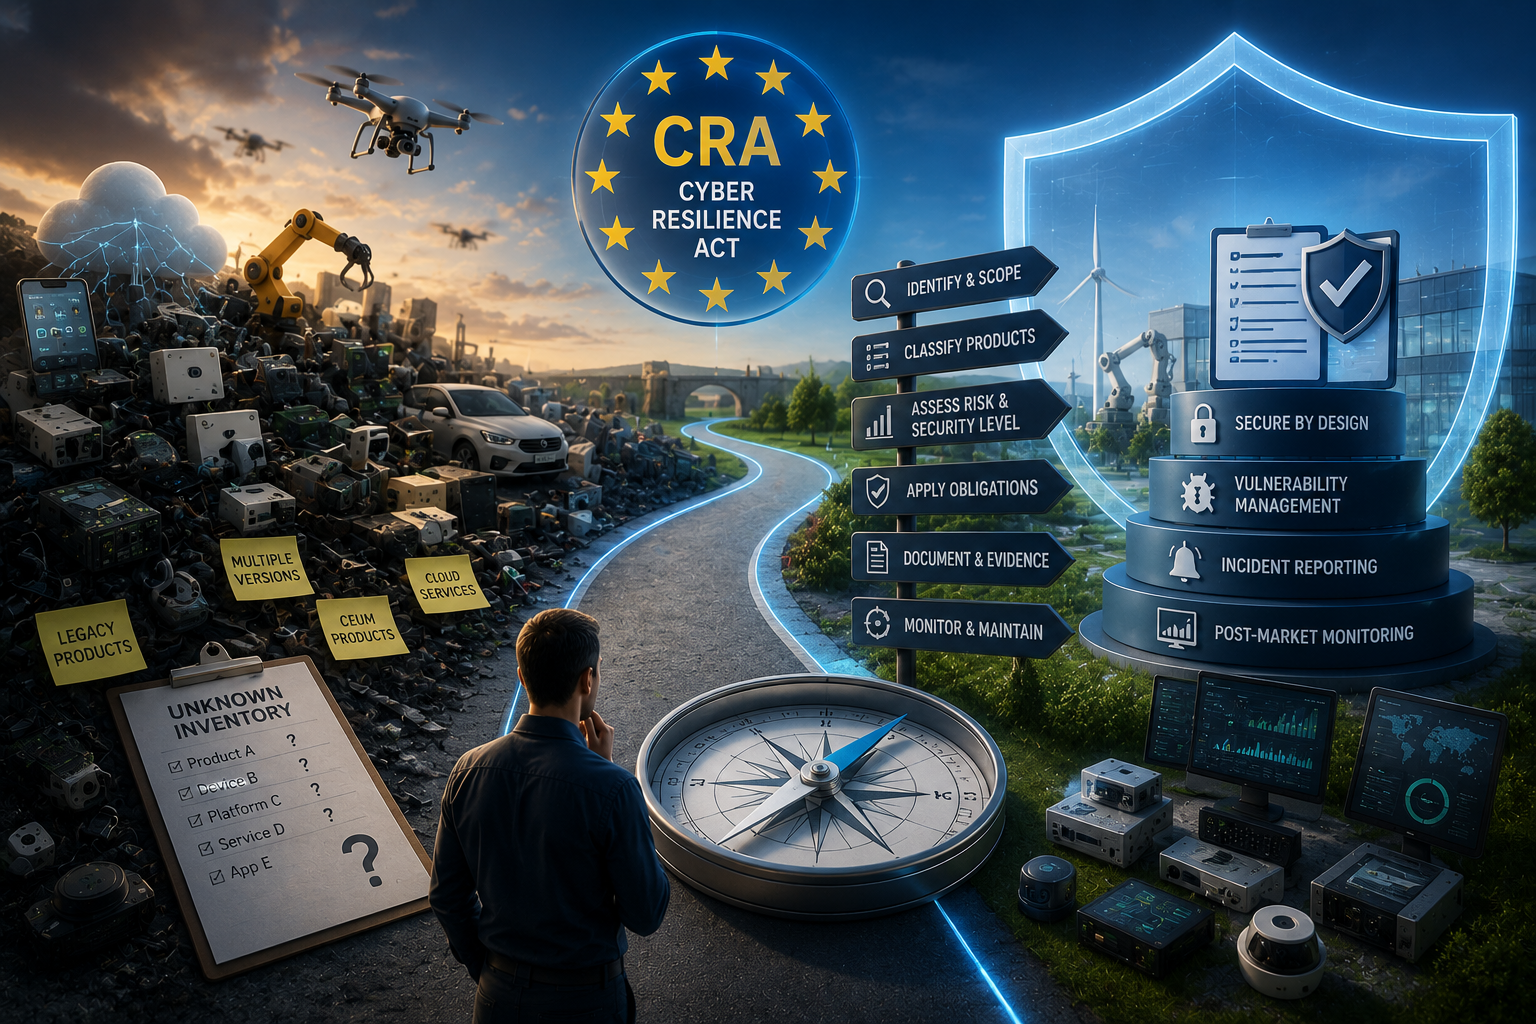
Historias desde las trincheras sobre la CRA de la UE #2 – El primer problema no es la seguridad. Es el alcance
Amenaza, riesgo y vulnerabilidad
,
Gestión del ciclo de vida de la confianza
,
Lecciones del ciclo de vida
,
Perspectivas del sector
,
Sin categorizar
NP
Nick Parnaby
julio 1, 2026
Historias desde las trincheras sobre la CRA de la UE #1 – Una nueva serie de blogs de OmniTrust
Amenaza, riesgo y vulnerabilidad
,
Gestión del ciclo de vida de la confianza
,
Lecciones del ciclo de vida
,
Sin categorizar
NP
Nick Parnaby
junio 16, 2026
Contáctanos
Inicio
Plataforma
Recursos
Nuestros Industrias
Nuestras soluciones
Empresa
Plataforma
Gestión del ciclo de vida de la IA (ALM)
Gestión del ciclo de vida de la identidad (ILM)
Gestión del ciclo de vida de los dispositivos (DLM)
Certify: Riesgo cibernético y cumplimiento continuos
Plataforma
Gestión del ciclo de vida de la IA (ALM)
Gestión del ciclo de vida de la identidad (ILM)
Gestión del ciclo de vida de los dispositivos (DLM)
Certify: Riesgo cibernético y cumplimiento continuos
Casos de estudio
Blog de OmniTrust
Biblioteca de recursos
Casos de estudio
Blog de OmniTrust
Biblioteca de recursos
Aeroespacial y defensa
Automoción y transporte
Energía, petróleo y gas
Servicios financieros
Salud y MedTech
Industria, fabricación y OT
Energía eléctrica y servicios públicos
Semiconductores y alta tecnología
Telecomunicaciones, nube e IA
Aeroespacial y defensa
Automoción y transporte
Energía, petróleo y gas
Servicios financieros
Salud y MedTech
Industria, fabricación y OT
Energía eléctrica y servicios públicos
Semiconductores y alta tecnología
Telecomunicaciones, nube e IA
Infraestructura de confianza para ciudades conectadas
Habilite operaciones Zero Trust en todos los dominios
Descubrimiento de IA empresarial y control de Shadow AI
Descubrimiento criptográfico empresarial y CBOM
Cumplimiento del ciclo de vida y garantía normativa
Orqueste secretos, claves y confianza criptográfica a escala
Preparación poscuántica y agilidad criptográfica
Firma segura de software y firmware
Confianza segura en la cadena de suministro y la fabricación
TrafficAuth – Infraestructura de movilidad confiable
Gestión de identidades y credenciales Zero Trust
Sobre nosotros
Carreras
Eventos
Medios y prensa
Conoce a nuestros líderes
Socios
Sobre nosotros
Carreras
Eventos
Medios y prensa
Conoce a nuestros líderes
Socios
Search