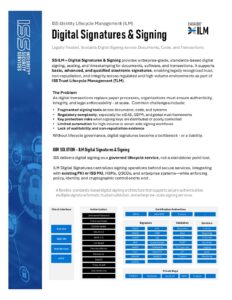
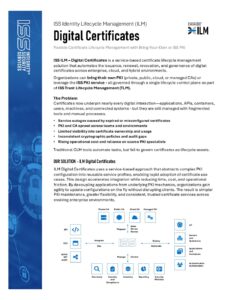
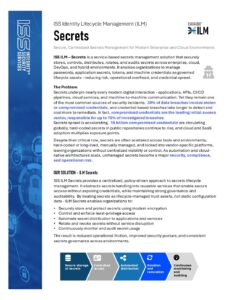
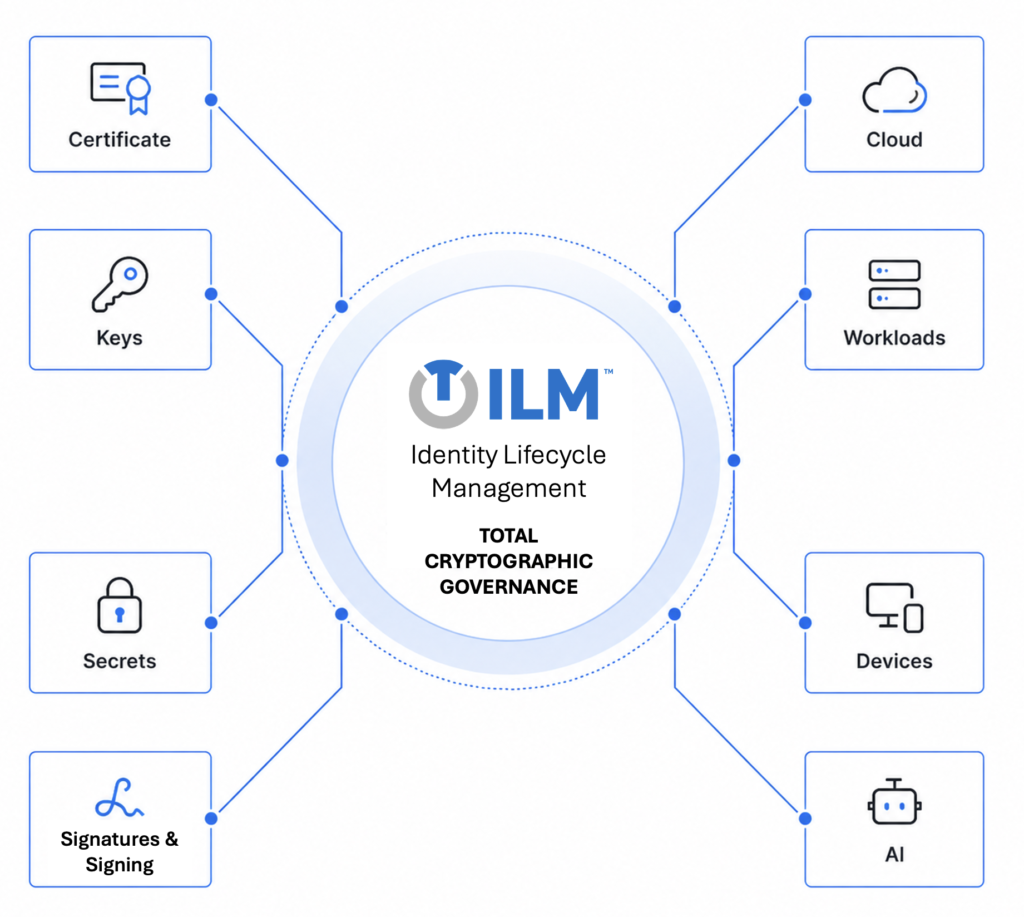
La gestión del ciclo de vida de la identidad (ILM) unifica activos criptográficos fragmentados en la nube, aplicaciones, dispositivos, cargas de trabajo e IA dentro de un único plano de control. Amplía el CLM tradicional más allá de la renovación de certificados y la prevención de interrupciones para ofrecer gobernanza del ciclo de vida criptográfico en toda la empresa.
Centraliza el almacenamiento seguro y la gestión del ciclo de vida de contraseñas, secretos de aplicaciones, tokens y credenciales de máquina en entornos empresariales, en la nube y DevOps.
Aplica controles de acceso basados en políticas, utilizando autenticación de privilegios mínimos y separación de funciones para usuarios, aplicaciones y servicios.
Automatiza la distribución segura, la rotación y la revocación de secretos sin exponer credenciales ni interrumpir las operaciones.
Proporciona supervisión continua, registros de auditoría y visibilidad para respaldar el cumplimiento normativo, la respuesta ante incidentes y la garantía operativa.
Emita y gestione identidades de máquinas de confianza para dispositivos, usuarios, aplicaciones y servicios a escala empresarial.
Automatice las operaciones del ciclo de vida de certificados y claves en entornos de nube híbrida, fabricación y sistemas conectados.
Aplique la confianza criptográfica mediante la emisión, validación, revocación y gobernanza de CA basadas en políticas.
Modernice la PKI empresarial con una infraestructura nativa de la nube y centrada en API, diseñada para Zero Trust y preparada para la era poscuántica.
Establezca identidades gobernadas en sistemas y usuarios mediante controles automatizados de certificados y credenciales. Mejore la postura de seguridad y reduzca las operaciones manuales.
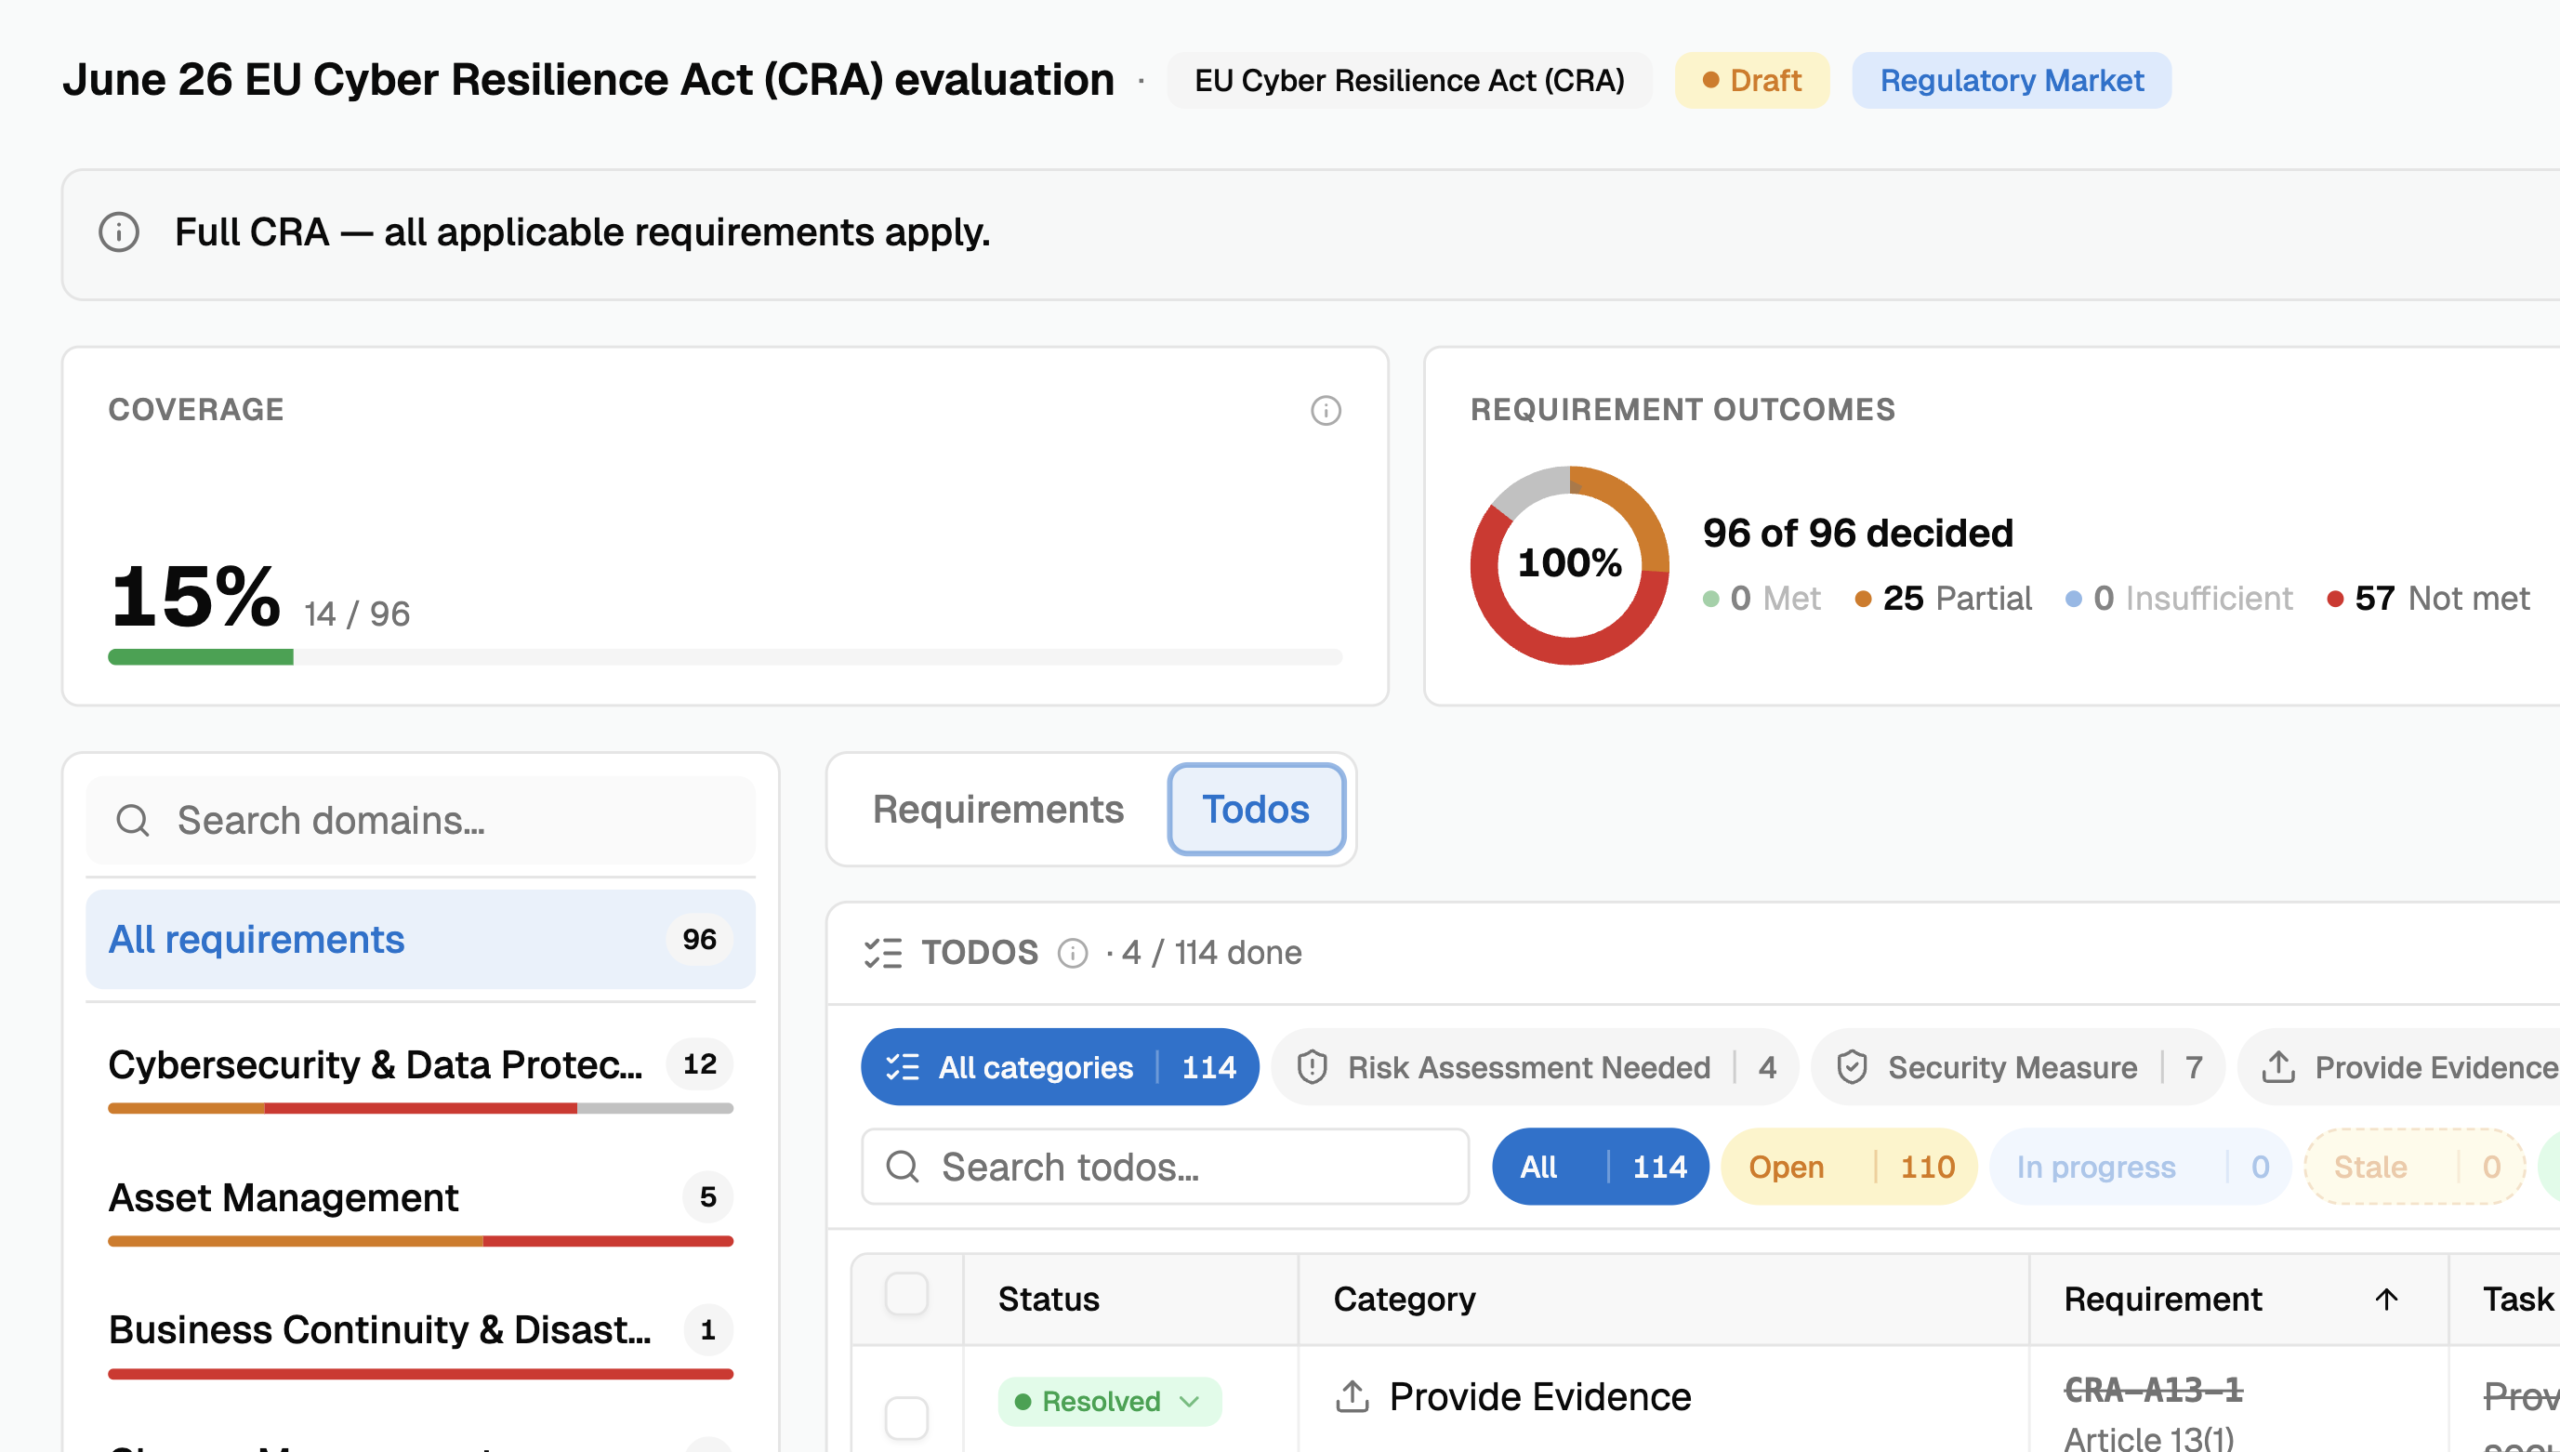
Evalúe y mantenga una confianza cibernética continua en aplicaciones e infraestructura, con aplicación de políticas y controles de identidad preparados para auditorías. Respalde los requisitos normativos y del sector en evolución.
Modernice la criptografía para la era poscuántica con descubrimiento completo, evaluación y preparación para la migración.
Prepárese para futuros estándares criptográficos mediante transiciones gestionadas de certificados y claves. Habilite algoritmos híbridos seguros sin interrumpir las operaciones empresariales esenciales.
Flex se aplica a cualquier sector que dependa de dispositivos e infraestructuras integrados, IoT o conectados. Allí donde los dispositivos deban funcionar de forma segura y protegida, Flex ofrece confianza y resiliencia durante la ejecución. Entre los sectores seleccionados donde Flex tiene una gran demanda se incluyen:
Una autoridad nacional del sector público responsable de registros de la propiedad, control geodésico y sistemas centrales de datos geográficos opera plataformas críticas que respaldan la propiedad de la tierra, la planificación de infraestructuras y la administración pública en múltiples regiones.