Gestión del ciclo de vida de los dispositivos (DLM)
La gestión del ciclo de vida de los dispositivos (DLM) ayuda a los fabricantes a proteger productos conectados desde el silicio y la fabricación hasta la implementación, las actualizaciones, el servicio y la retirada. Combina aprovisionamiento seguro, identidad criptográfica, integridad del software, aplicación de controles durante el ciclo de vida y capacidades de confianza preparadas para PQC en una única plataforma para verificar, actualizar, autorizar y gobernar continuamente dispositivos a escala.
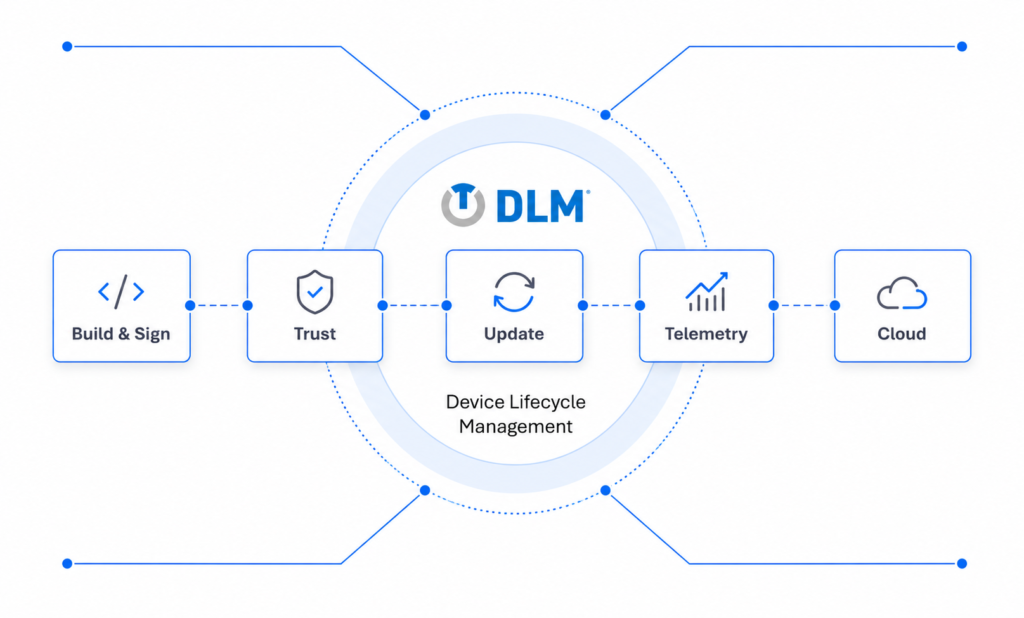
Capacidades clave:

Plano de control de confianza de dispositivos
Un plano de control unificado para gestionar identidades de dispositivos, actualizaciones de software, confianza en la cadena de suministro, operaciones de fabricación y seguridad del ciclo de vida en productos integrados y conectados, IoT / OT.

Base de seguridad Flex
Proporcione seguridad con raíz de hardware mediante arranque seguro, servicios criptográficos, protección de claves, validación de firmware y aplicación de confianza integrada. Preparado para PQC.

Infraestructura de confianza OmniTrust PKI
Ofrezca servicios de emisión, inscripción, validación y revocación de certificados, así como de identidad de máquinas, para dispositivos conectados y entornos operativos.

Actualizaciones y firma seguras
Proteja las actualizaciones de firmware y software mediante firma de código, validación de integridad, entrega segura y gobernanza de actualizaciones durante el ciclo de vida. Actualizaciones OTA sin fricción para software y firmware.

Cadena de suministro y procedencia
Realice un seguimiento del linaje de los productos, las relaciones con proveedores, los SBOM, los procesos de fabricación y las evidencias de ciberseguridad durante todo el ciclo de vida del dispositivo.

Soluciones AUTH y ecosistemas de confianza
Habilite comunicaciones autenticadas, intercambio de datos confiable y autorización criptográfica entre vehículos, infraestructuras, dispositivos, operadores y ecosistemas conectados.
Productos
- Proporciona una visión en tiempo real del estado de confianza en cada dispositivo, sistema y entorno de socios, mostrando qué se está ejecutando y si está verificado.
- Rastrea la procedencia identificando el origen del software, las claves y las configuraciones, y verificando si mantienen su autenticidad a lo largo de la cadena de suministro.
- Detecta problemas de forma temprana al identificar componentes obsoletos, faltantes o alterados, ayudando a los equipos a investigar riesgos antes de que se propaguen por el ecosistema.
- Se conecta con Flex y Trust para mantener una garantía continua en flotas, cadenas de suministro y ecosistemas de terceros a escala operativa.
- Garantiza que solo se ejecuten código, firmware y modelos de IA verificados, preservando la integridad en todos los dispositivos y sistemas.
- Detecta y neutraliza manipulaciones o intrusiones en tiempo de ejecución, aplicando políticas de confianza criptográficas en tiempo real.
- Proporciona resiliencia adaptativa para que los sistemas autónomos y de misión crítica permanezcan seguros, operativos y en cumplimiento normativo.
- Establece la identidad del dispositivo y vincula la raíz de confianza de hardware durante la fabricación y el registro.
- Valida el arranque seguro y verifica que solo se ejecuten firmware, modelos y configuraciones autenticados.
- Garantiza la procedencia y la integridad de la versión antes de la operación, evitando reversiones o la ejecución de código no autorizado.
- Trabaja en estrecha colaboración con Flex para la aplicación de políticas en tiempo de ejecución y con Cumulus para la continuidad de las políticas y la auditoría.
- Entrega actualizaciones de firmware y políticas OTA autenticadas con validación criptográfica completa.
- Impide la reversión a versiones anteriores (rollback) y garantiza que solo software o modelos verificados y autorizados puedan reemplazar lo que se está ejecutando.
- Proporciona orquestación de actualizaciones para toda la flota, incluyendo comprobaciones de integridad, registros de auditoría y cumplimiento alineado con los estándares.
- Se integra con Trust (arranque seguro) y Flex (verificación en tiempo de ejecución) para mantener una garantía continua durante todo el ciclo de vida del dispositivo.
Soluciones relacionadas

Sectores destacados
Flex se aplica a cualquier sector que dependa de dispositivos e infraestructuras integrados, IoT o conectados. Allí donde los dispositivos deban funcionar de forma segura y protegida, Flex ofrece confianza y resiliencia durante la ejecución. Entre los sectores seleccionados donde Flex tiene una gran demanda se incluyen:


Casos de estudio relacionados