📣 Integrity Security Services (ISS) heißt jetzt OmniTrust.
Unsere unvermeidliche Entwicklung zu OmniTrust

Device Lifecycle Management (DLM)

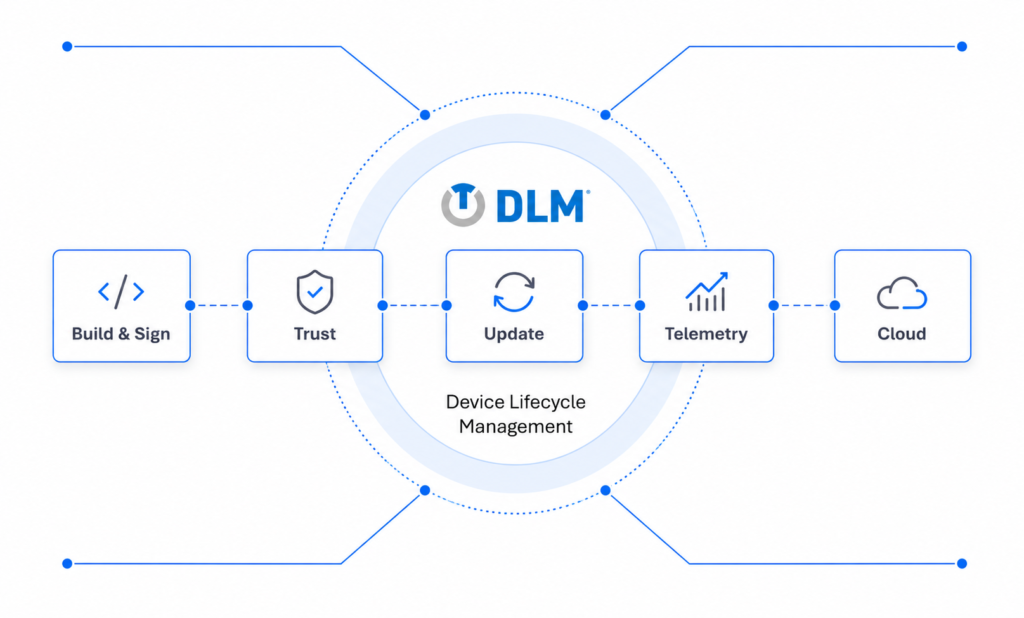
Device Lifecycle Management (DLM) hilft Herstellern, vernetzte Produkte vom Silizium und der Fertigung über Bereitstellung, Updates und Service bis zur Außerbetriebnahme abzusichern. Es vereint sichere Provisionierung, kryptografische Identität, Softwareintegrität, Lifecycle-Durchsetzung und PQC-bereite Vertrauensfunktionen in einer Plattform, um Geräte im großen Maßstab kontinuierlich zu verifizieren, zu aktualisieren, zu autorisieren und zu steuern.

Produkte

  • Bietet eine Echtzeitansicht des Vertrauensstatus jedes Geräts, Systems und jeder Partnerumgebung – einschließlich dessen, was ausgeführt wird und ob es verifiziert ist.
  • Verfolgt die Herkunft, indem ermittelt wird, wo Software, Schlüssel und Konfigurationen entstanden sind und ob sie in der gesamten Lieferkette authentisch bleiben.
  • Hebt Probleme frühzeitig hervor, indem veraltete, fehlende oder veränderte Komponenten erkannt werden, sodass Teams Risiken untersuchen können, bevor sie sich im Ökosystem ausbreiten.
  • Verbindet sich mit Flex und Trust, um kontinuierliche Assurance über Flotten, Lieferketten und Drittanbieter-Ökosysteme hinweg in operativem Maßstab aufrechtzuerhalten.
  • Stellt sicher, dass nur verifizierter Code, Firmware und KI-Modelle ausgeführt werden und bewahrt so die Integrität über Geräte und Systeme hinweg.
  • Erkennt und neutralisiert Laufzeitmanipulationen oder Eindringversuche und setzt kryptografische Vertrauensrichtlinien in Echtzeit durch.
  • Bietet adaptive Resilienz, damit unternehmenskritische und autonome Systeme sicher, compliant und betriebsfähig bleiben.
  • Etabliert die Geräteidentität und verankert den Hardware Root of Trust bei Fertigung und Registrierung.
  • Validiert Secure Boot und verifiziert, dass nur authentifizierte Firmware, Modelle und Konfigurationen ausgeführt werden können.
  • Erzwingt Herkunfts- und Versionsintegrität vor dem Betrieb und verhindert Rollbacks oder nicht autorisierten Code.
  • Arbeitet eng mit Flex für Laufzeitdurchsetzung und Cumulus für Richtlinien- und Audit-Kontinuität zusammen.
  • Liefert authentifizierte OTA-Firmware- und Richtlinienupdates mit vollständiger kryptografischer Validierung.
  • Verhindert Rollbacks und stellt sicher, dass nur verifizierte, autorisierte Software oder Modelle die aktuell ausgeführte Version ersetzen können.
  • Bietet flottenweite Update-Orchestrierung mit Integritätsprüfungen, Audit-Protokollierung und an Standards ausgerichteter Compliance.
  • Integriert sich mit Trust (Secure Boot) und Flex (Laufzeitverifizierung), um kontinuierliche Assurance über den gesamten Geräte-Lebenszyklus aufrechtzuerhalten.

Ausgewählte Branchen

Flex eignet sich für jede Branche, die auf eingebettete, IoT- oder vernetzte Geräte und Infrastrukturen angewiesen ist. Überall dort, wo Geräte sicher und geschützt betrieben werden müssen, liefert Flex Laufzeitvertrauen und Resilienz. Zu den ausgewählten Branchen mit besonders hoher Nachfrage nach Flex gehören:

Energie, Öl & Gas

Luft- und Raumfahrt & Verteidigung

Gesundheitswesen & MedTech

Download Datasheet