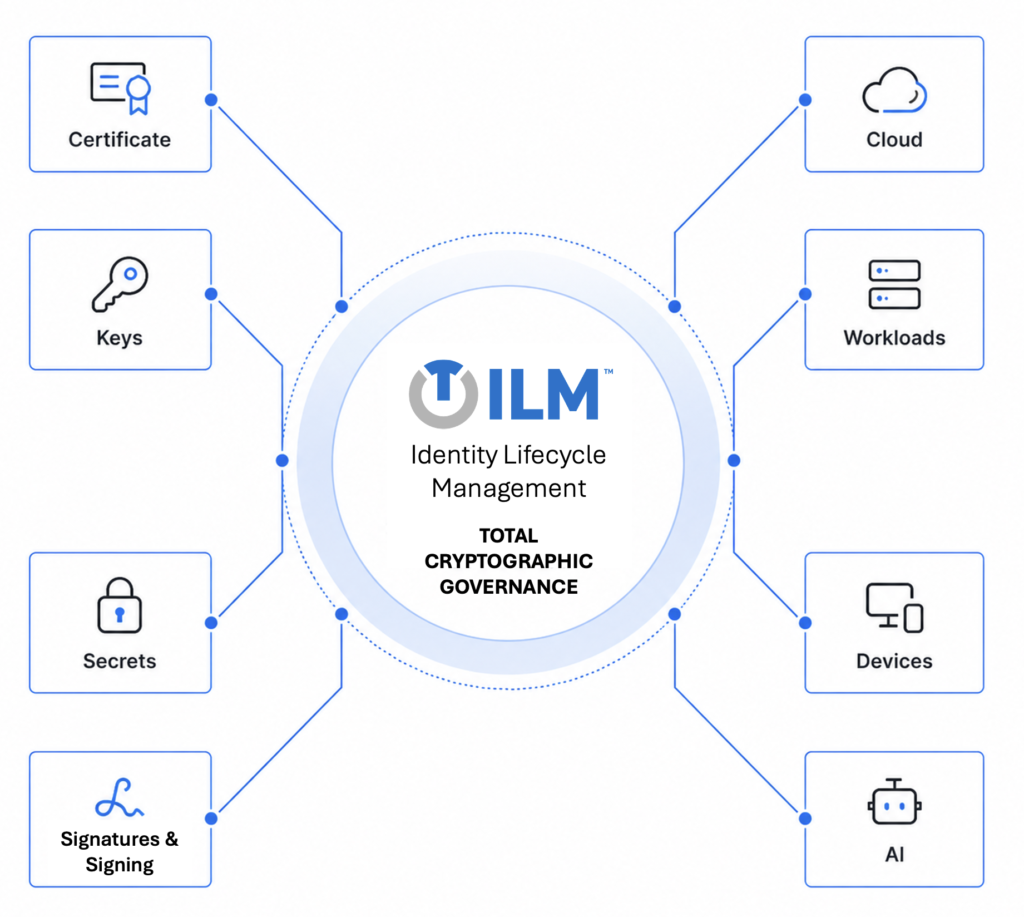
Identity Lifecycle Management (ILM) vereint fragmentierte kryptografische Assets in Clouds, Anwendungen, Geräten, Workloads und KI in einer einzigen Steuerungsebene. Es erweitert traditionelles CLM über Zertifikatserneuerung und die Vermeidung von Ausfällen hinaus und ermöglicht eine unternehmensweite Governance des kryptografischen Lebenszyklus.
Bietet zentrale Aufsicht über Schlüsselstärke und Algorithmuskonformität in Übereinstimmung mit NIST- und ENISA-Leitlinien.
Automatisiert Schlüsselrotation und Außerbetriebnahme, um Risiken im Rahmen von NIS2 und ISO 27001 zu reduzieren.
Ermöglicht kryptografische Agilität, indem Schlüssel, Algorithmen und Richtlinien systemübergreifend angepasst werden, wenn sich Standards weiterentwickeln.
Gewährleistet Transparenz über den Sicherheitsstatus von HSM-, KMS- und softwarebasierter Kryptografie.
Zentralisiert die sichere Speicherung und das Lifecycle-Management von Passwörtern, Anwendungs-Secrets, Tokens und Maschinen-Anmeldedaten in Unternehmens-, Cloud- und DevOps-Umgebungen.
Erzwingt richtlinienbasierten Zugriff mit Least-Privilege-Authentifizierung und Funktionstrennung für Benutzer, Anwendungen und Services.
Automatisiert die sichere Verteilung, Rotation und Sperrung von Secrets, ohne Anmeldedaten offenzulegen oder den Betrieb zu unterbrechen.
Bietet kontinuierliche Überwachung, Audit-Protokollierung und Transparenz zur Unterstützung von Compliance, Incident Response und operativer Sicherheit.
Etablieren Sie kontrollierte Identitäten über Systeme und Benutzer hinweg mit automatisierten Zertifikats- und Credential-Kontrollen. Verbessern Sie die Sicherheitslage und reduzieren Sie manuelle Abläufe.
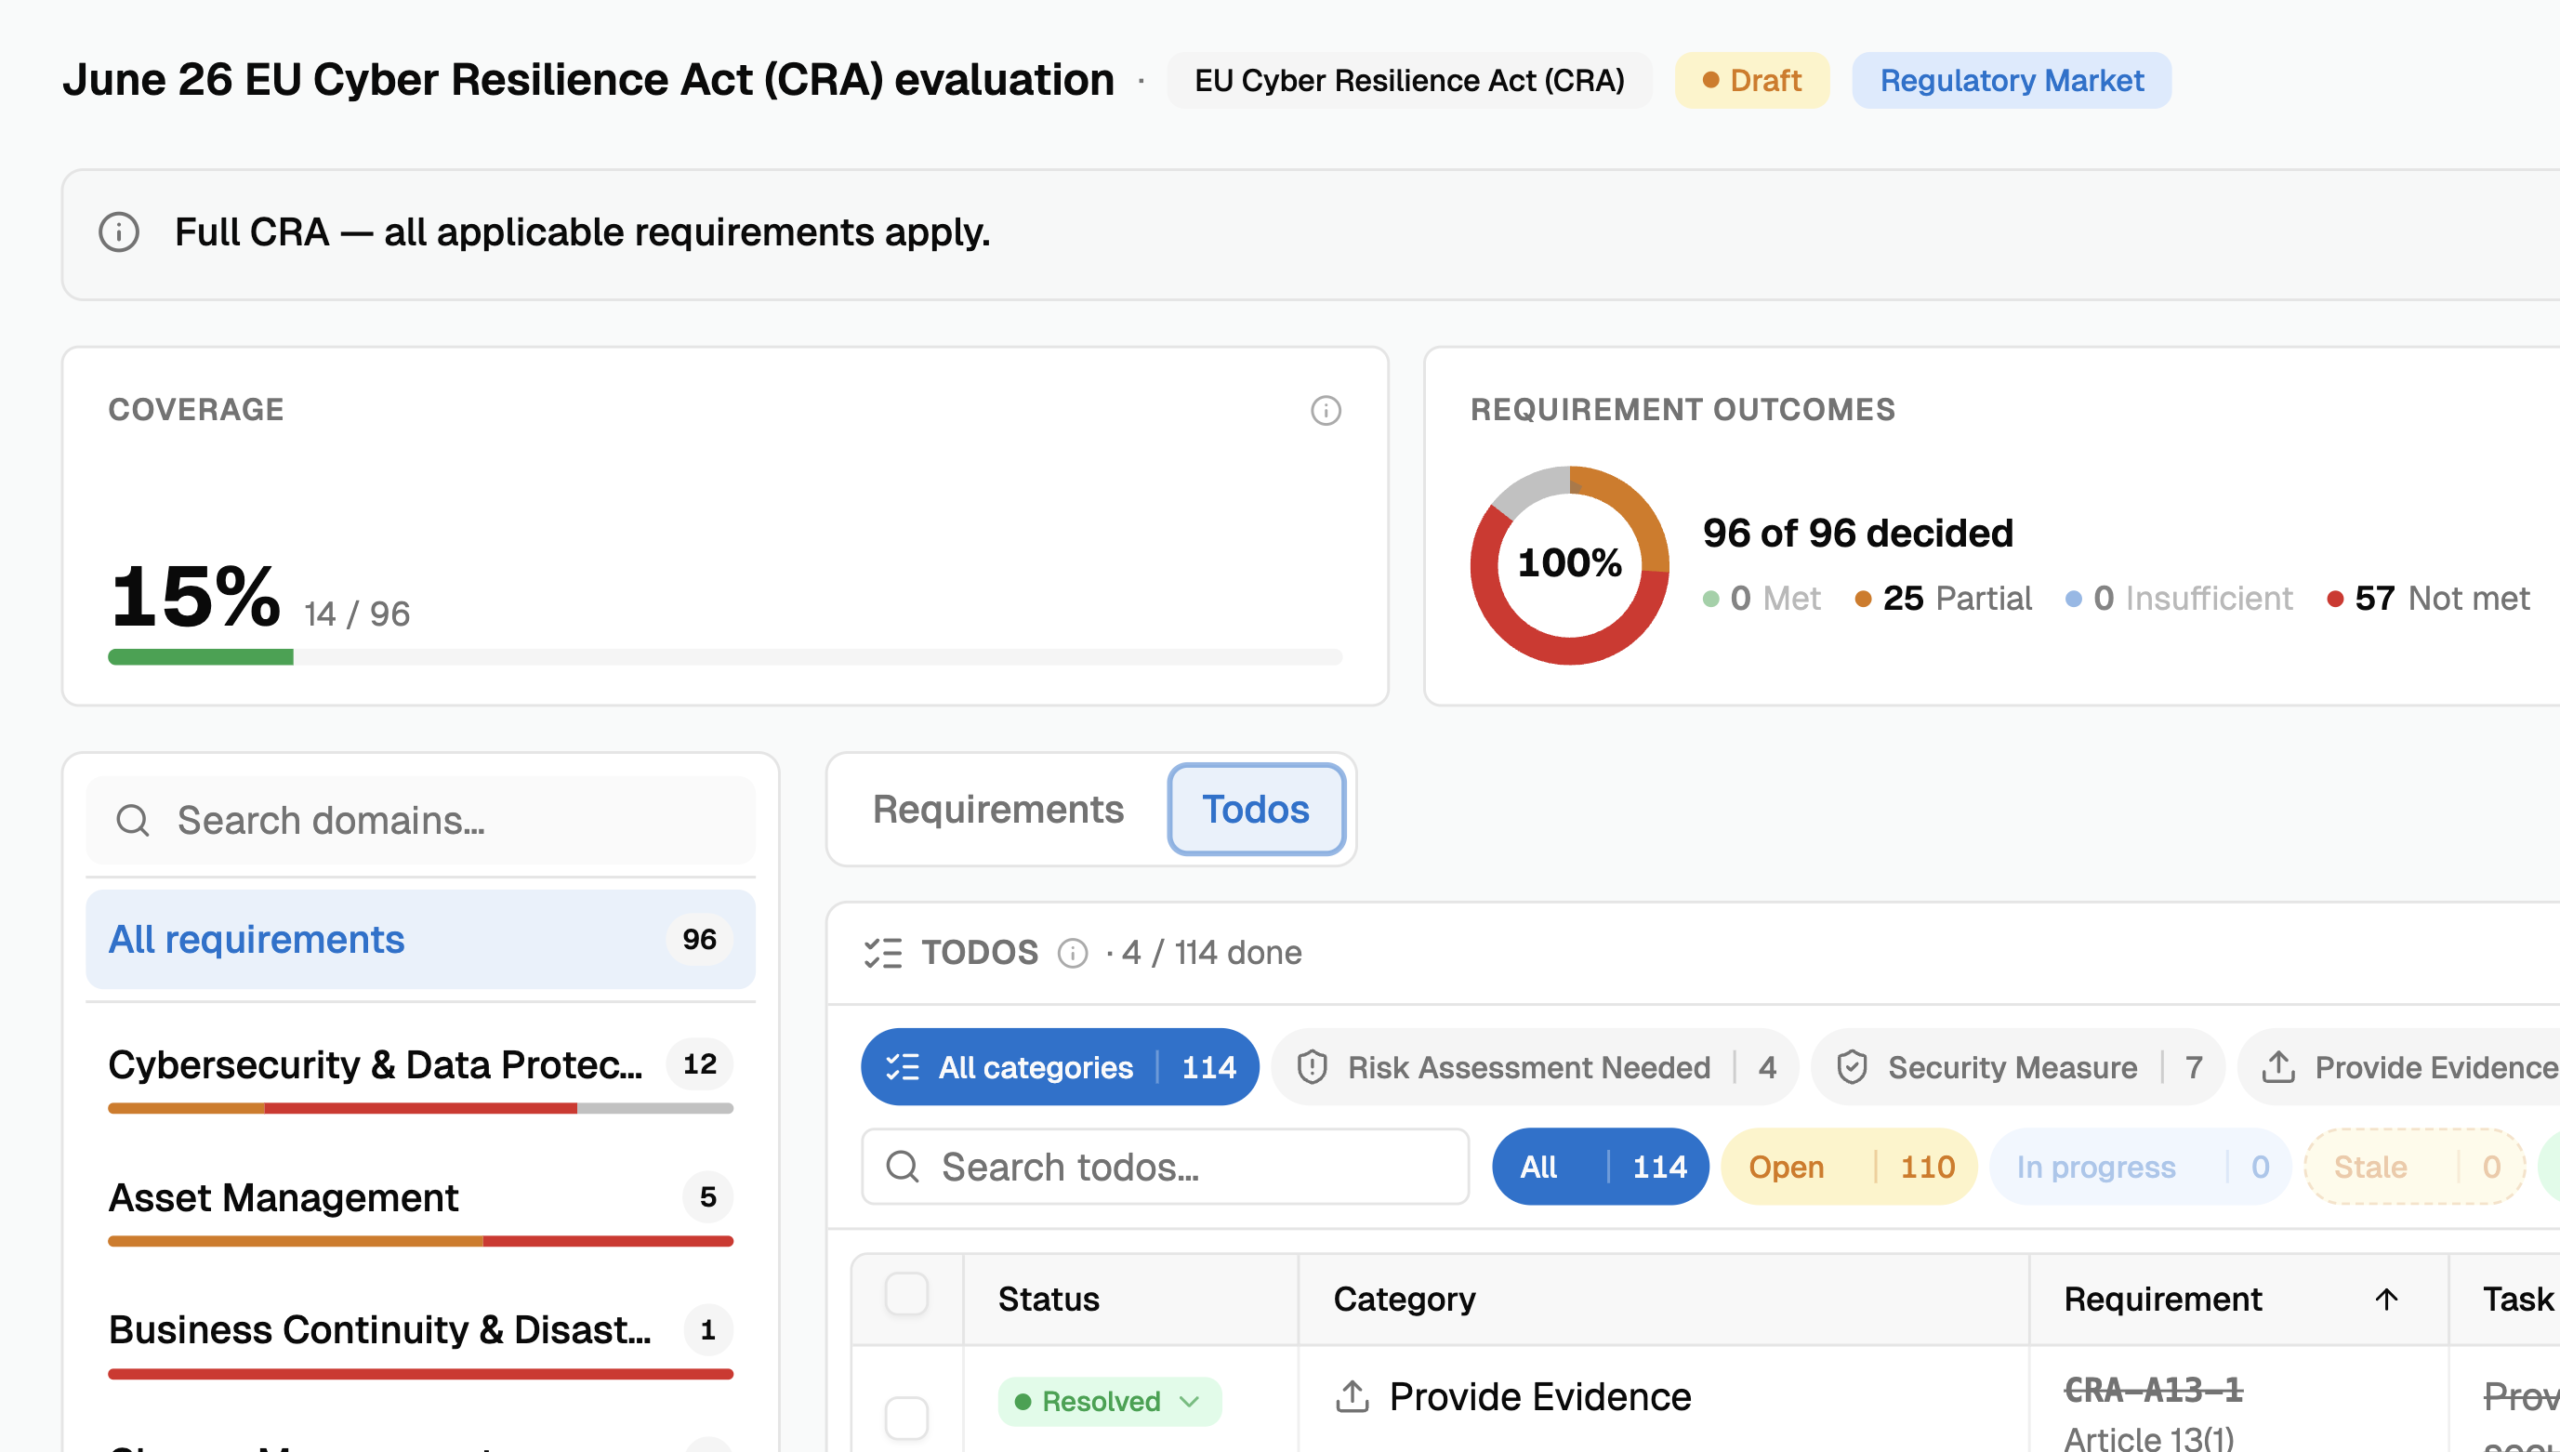
Bewerten und erhalten Sie kontinuierliches Cyber-Vertrauen über Anwendungen und Infrastrukturen hinweg – mit Richtliniendurchsetzung und auditfähigen Identitätskontrollen. Unterstützen Sie sich weiterentwickelnde regulatorische und branchenspezifische Anforderungen.
Modernisieren Sie die Kryptografie für die Post-Quanten-Ära – mit vollständiger Erkennung, Bewertung und Migrationsbereitschaft.
Bereiten Sie sich mit verwalteten Zertifikats- und Schlüsselübergängen auf zukünftige kryptografische Standards vor. Ermöglichen Sie sichere hybride Algorithmen, ohne zentrale Geschäftsabläufe zu beeinträchtigen.
Flex eignet sich für jede Branche, die auf eingebettete, IoT- oder vernetzte Geräte und Infrastrukturen angewiesen ist. Überall dort, wo Geräte sicher und geschützt betrieben werden müssen, liefert Flex Laufzeitvertrauen und Resilienz. Zu den ausgewählten Branchen mit besonders hoher Nachfrage nach Flex gehören:
Eine nationale Behörde des öffentlichen Sektors, die für Grundbücher, geodätische Kontrolle und zentrale geografische Datensysteme verantwortlich ist, betreibt geschäftskritische Plattformen, die Grundeigentum, Infrastrukturplanung und öffentliche Verwaltung in mehreren Regionen unterstützen.