📣 Integrity Security Services (ISS) ahora es OmniTrust.
Nuestra inevitable evolución hacia OmniTrust
+

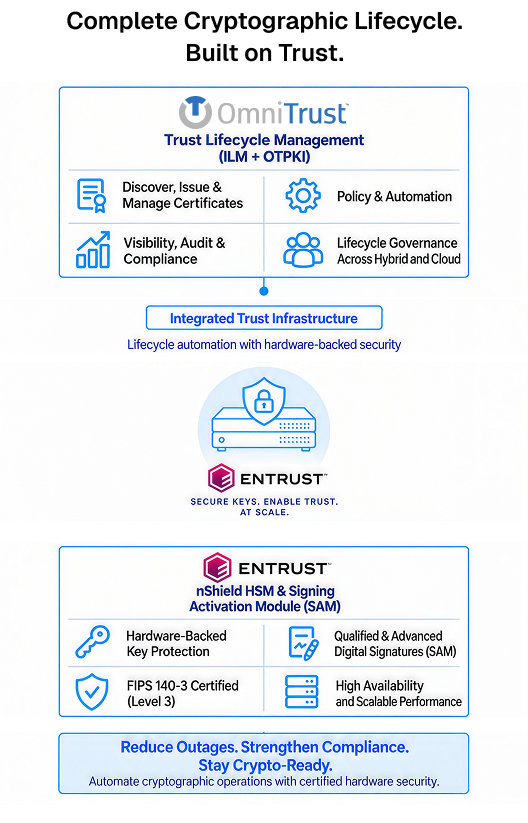
OmniTrust y Entrust combinan la automatización del ciclo de vida con protección de hardware certificada y firma digital de alta seguridad para proteger claves críticas, certificados e identidades de firma, reduciendo el riesgo, reforzando el cumplimiento normativo y permitiendo cambios criptográficos sin interrupciones.

Solution Focus

Protección de claves respaldada por hardware Protección de claves respaldada por hardware Modernización de la PKI e identidad de máquinas Modernización de la PKI e identidad de máquinas Firma digital de alta seguridad Firma digital de alta seguridad Preparación poscuántica y criptoagilidad Preparación poscuántica y criptoagilidad

Solución conjunta de OmniTrust + Entrust

OmniTrust y Entrust combinan la gobernanza y la automatización del ciclo de vida con seguridad criptográfica basada en hardware para ayudar a las organizaciones a proteger y gestionar la confianza en entornos empresariales complejos. Los HSM nShield de Entrust proporcionan protección certificada basada en hardware para claves criptográficas críticas y operaciones de firma, mientras que OmniTrust Trust Lifecycle Management ofrece visibilidad centralizada, políticas y automatización del ciclo de vida de certificados, claves y otros activos criptográficos.

En conjunto, estas tecnologías establecen una confianza basada en hardware y, al mismo tiempo, simplifican la forma en que los activos criptográficos se descubren, emiten, renuevan, revocan y administran en entornos híbridos y multinube. La solución conjunta admite la PKI empresarial y la gestión del ciclo de vida de los certificados, la firma digital de confianza y la protección de claves respaldada por HSM, lo que ayuda a reducir el riesgo operativo y a reforzar la capacidad de auditoría.

Los clientes conjuntos obtienen una visión unificada del ciclo de vida de los activos criptográficos, operaciones automatizadas de certificados que reducen el riesgo de interrupciones y una mayor capacidad de auditoría para requisitos como eIDAS, NIS2 y DORA. La solución combinada también favorece la criptoagilidad y la transición hacia la criptografía poscuántica sin interrumpir operaciones críticas.

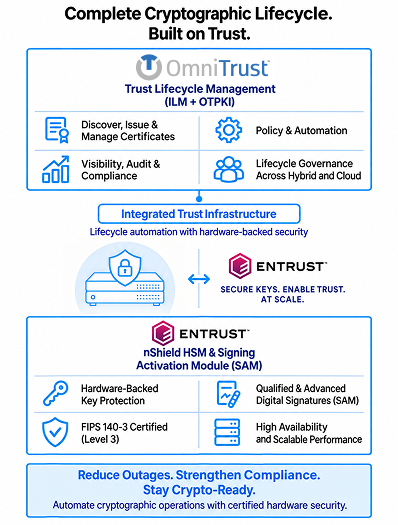
Joint solution diagram

Solución conjunta para clientes

Entrust OmniTrust Joint Customer Value
ILM PKI
Entrust nShield HSMs (nShield 5c, nShield 5s) Provides a certified hardware root of trust (FIPS 140-3 Level 3, EN 419221-5) for CA, signing, and encryption keys, combined with centralized lifecycle governance and automation across cryptographic assets.
Entrust Signing Activation Module (SAM) with nShield Enables remote qualified and advanced electronic signatures with sole control for eIDAS trust services, combined with lifecycle governance of certificates, keys, and signing identities.
Entrust Cryptographic Security Platform (PKI, Key Management Vault, Compliance Manager with KeySafe) Extends lifecycle governance and visibility across Entrust-protected cryptographic assets, helping organizations simplify certificate and key operations, strengthen compliance, and maintain crypto-agility.

Entrust nShield HSMs (nShield 5c, nShield 5s)

ILM
Supported
PKI
Supported
Joint Customer Value
Provides a certified hardware root of trust (FIPS 140-3 Level 3, EN 419221-5) for CA, signing, and encryption keys, combined with centralized lifecycle governance and automation across cryptographic assets.

Entrust Signing Activation Module (SAM) with nShield

ILM
Supported
PKI
Not supported
Joint Customer Value
Enables remote qualified and advanced electronic signatures with sole control for eIDAS trust services, combined with lifecycle governance of certificates, keys, and signing identities.

Entrust Cryptographic Security Platform (PKI, Key Management Vault, Compliance Manager with KeySafe)

ILM
Supported
PKI
Supported
Joint Customer Value
Extends lifecycle governance and visibility across Entrust-protected cryptographic assets, helping organizations simplify certificate and key operations, strengthen compliance, and maintain crypto-agility.

Solution Use Cases

Firma digital de confianza y gestión del ciclo de vida criptográfico

Challenge:

Los proveedores de servicios de confianza y las empresas reguladas necesitan emitir certificados y crear firmas digitales de confianza, al tiempo que cumplen estrictos requisitos de seguridad y normativos. Las claves de firma deben permanecer protegidas en hardware certificado, los ciclos de vida de los certificados deben gestionarse de forma eficiente y las operaciones criptográficas deben seguir siendo auditables mientras las organizaciones se preparan para la evolución de los requisitos y la criptografía poscuántica.

Solution:

Los HSM nShield de Entrust y Entrust Signing Activation Module proporcionan protección certificada de claves basada en hardware y activación segura de firmas remotas. En combinación con OmniTrust Identity Lifecycle Management, las organizaciones pueden gobernar certificados, claves e identidades de firma a lo largo de todo su ciclo de vida, automatizar las operaciones de certificados y mantener una visibilidad centralizada de todo el entorno criptográfico.

Customer Benefit:

Las organizaciones pueden ofrecer servicios de firma digital de confianza con protección de claves basada en hardware, reducir las interrupciones relacionadas con los certificados y la complejidad operativa, reforzar la capacidad de auditoría para requisitos normativos como eIDAS, NIS2 y DORA, y establecer una ruta controlada hacia la criptografía poscuántica.

PKI empresarial y gestión del ciclo de vida de los certificados

Challenge:

Las empresas deben gestionar inventarios de certificados cada vez mayores en entornos híbridos y multinube, al tiempo que protegen las claves críticas de las autoridades de certificación (CA) y evitan interrupciones relacionadas con los certificados. Los procesos manuales y la visibilidad fragmentada aumentan el riesgo operativo y dificultan el mantenimiento de una gobernanza coherente.

Solution:

Los HSM nShield de Entrust proporcionan protección certificada basada en hardware para claves críticas de CA y claves privadas, mientras que OmniTrust ILM y OTPKI ofrecen gestión del ciclo de vida de los certificados, visibilidad centralizada, políticas y automatización en todo el entorno.

Customer Benefit:

Las organizaciones pueden proteger la infraestructura PKI crítica mientras automatizan el descubrimiento, la emisión, la renovación y la revocación de certificados, reduciendo el riesgo de interrupciones, simplificando las operaciones y reforzando la gobernanza y la capacidad de auditoría en todo su inventario de certificados.

Preparación poscuántica y criptoagilidad
Challenge:

Las organizaciones deben prepararse para la evolución de los requisitos criptográficos y los algoritmos poscuánticos sin interrumpir aplicaciones y servicios críticos. Una visibilidad limitada de los certificados, las claves y las dependencias criptográficas puede complicar la planificación de la migración y aumentar el riesgo operativo.

Solution:

Entrust proporciona protección basada en hardware para claves criptográficas críticas, mientras que OmniTrust ofrece visibilidad centralizada, gobernanza del ciclo de vida y automatización de los activos criptográficos. La solución combinada ayuda a las organizaciones a identificar y gestionar las dependencias criptográficas a medida que evolucionan los algoritmos, los certificados, las claves y las políticas.

Customer Benefit:

Las organizaciones obtienen una mayor visibilidad y control de su entorno criptográfico, lo que les permite planificar y ejecutar cambios criptográficos de forma más eficiente, reducir el riesgo de migración y establecer una ruta controlada hacia la criptografía poscuántica.

Resources

Entrust

Entrust protege a las personas, los dispositivos y los datos mediante una seguridad centrada en la identidad. La empresa respalda etapas críticas del ciclo de vida de la identidad, desde la verificación de la identidad durante la incorporación, pasando por la protección de conexiones y transacciones, hasta la protección de las claves, secretos y certificados que las sustentan. Su cartera abarca módulos de seguridad de hardware (HSM), infraestructura de clave pública, gestión del ciclo de vida de certificados y claves, verificación de identidad, gestión de identidades y accesos, firma digital y emisión segura de credenciales. La familia de HSM nShield de Entrust proporciona una raíz de confianza de hardware certificada para claves criptográficas y operaciones de firma. Entrust presta servicio a clientes en más de 150 países a través de una red global de socios y trabaja con sectores regulados, incluidos los servicios financieros, la administración pública, las telecomunicaciones, la energía y los proveedores de servicios de confianza. Sus soluciones están diseñadas para la criptoagilidad y la preparación poscuántica, de modo que los clientes puedan planificar cambios criptográficos sin interrumpir sus operaciones.

https://www.entrust.com Headquarters 1187 Park Place, Shakopee, Minnesota 55379, United States

¿Listo para obtener más información?

Póngase en contacto con OmniTrust para hablar sobre cómo la solución conjunta de OmniTrust y Entrust puede ayudar a su organización.

Contáctenos