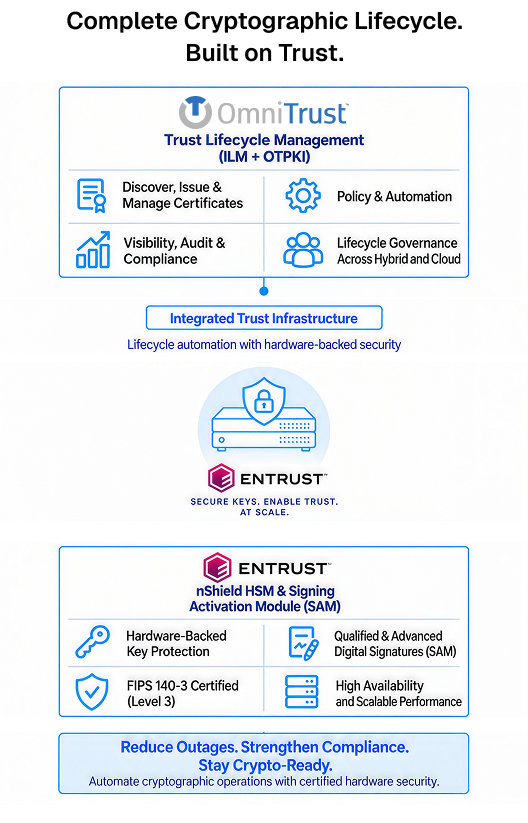
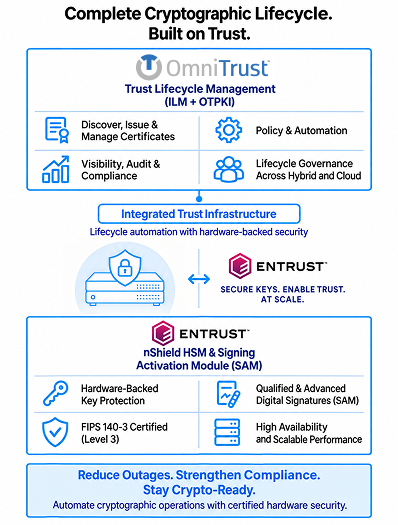
OmniTrust und Entrust kombinieren Lebenszyklus-Governance und Automatisierung mit hardwareverankerter kryptografischer Sicherheit, damit Unternehmen Vertrauen in komplexen Unternehmensumgebungen schützen und verwalten können. Entrust nShield HSMs bieten zertifizierten hardwarebasierten Schutz für kritische kryptografische Schlüssel und Signiervorgänge, während OmniTrust Trust Lifecycle Management zentrale Transparenz, Richtlinien und Lebenszyklusautomatisierung für Zertifikate, Schlüssel und andere kryptografische Assets bereitstellt.
Gemeinsam schaffen die Technologien hardwareverankertes Vertrauen und vereinfachen zugleich, wie kryptografische Assets in Hybrid- und Multi-Cloud-Umgebungen erkannt, ausgestellt, erneuert, widerrufen und verwaltet werden. Die gemeinsame Lösung unterstützt Enterprise-PKI und Zertifikatslebenszyklusmanagement, vertrauenswürdiges digitales Signieren und HSM-gestützten Schlüsselschutz und hilft so, Betriebsrisiken zu reduzieren und die Auditierbarkeit zu stärken.
Gemeinsame Kunden erhalten eine einheitliche Lebenszyklussicht auf kryptografische Assets, automatisierte Zertifikatsprozesse zur Verringerung des Ausfallrisikos und eine stärkere Auditierbarkeit für Anforderungen wie eIDAS, NIS2 und DORA. Die kombinierte Lösung unterstützt außerdem Krypto-Agilität und den Übergang zur Post-Quanten-Kryptografie, ohne kritische Abläufe zu beeinträchtigen.

 Hardwaregestützter Schlüsselschutz
 PKI-Modernisierung & Maschinenidentitäten
 Hochsicheres digitales Signieren
 Post-Quanten- & Krypto-Agilitätsbereitschaft