時間は刻々と迫っています。
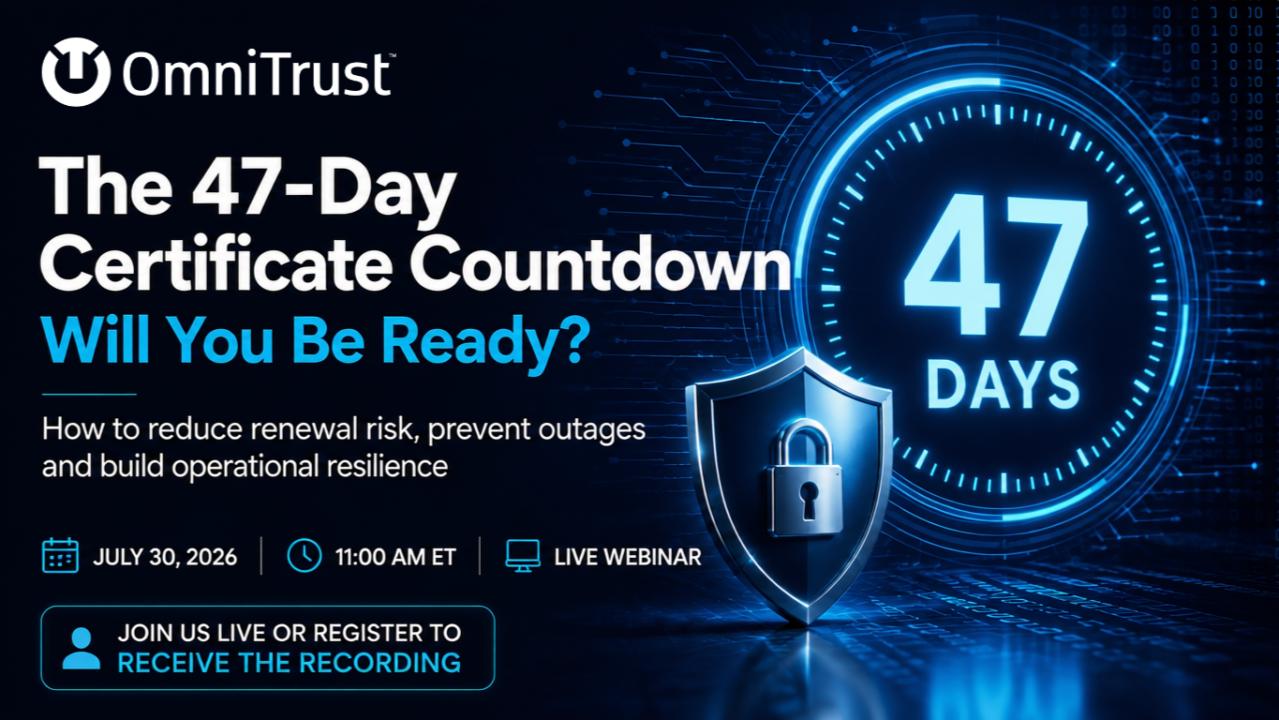
47日間のTLS証明書ライフサイクルへの移行は、ここ数年でPKIに起きる最大級の運用変化の一つです。証明書の有効期間を短くすることでセキュリティは向上しますが、更新頻度は劇的に増え、手動による証明書管理は持続不可能になります。
多くの組織にとって、これは単なるPKIの問題ではありません。運用レジリエンスの問題です。
すべてのセキュリティおよびインフラチームが問うべき質問には、次のようなものがあります。
- 実際に何枚の証明書を保有しているか?
- 環境全体で発行と更新を自動化できるか?
- 重要な証明書が期限切れになったら何が起きるか?
- 2027年と2029年の証明書有効期間変更に備えられているか?
PKI、マシンアイデンティティ、クラウドインフラ、またはサイバーセキュリティ運用を担当している方に、実践的な答えを提供するためのウェビナーです。
Roman Cinkais(OmniTrustのEnterprise Products担当SVPであり、PKI Consortium内のPKI Maturity Model Working Group議長)が、デモを中心としたライブセッションで次の内容を解説します。
- 47日への移行が重要な理由
- 手動の証明書管理をなくす方法
- 最新の自動化されたPKI戦略を構築する方法
- 運用レジリエンスを向上させながら停止リスクを軽減する方法
- 今後の証明書有効期間変更に向けて組織を準備する方法
理論だけでなく、セキュリティとインフラのチームが今すぐ何をすべきかに焦点を当てた実践的なセッションです。
ライブウェビナー:2026年7月30日
LinkedInからこちらで登録(または録画受け取りに登録):
#PKI #MachineIdentity #CertificateManagement #CyberSecurity #CryptographicAgility