📣 Integrity Security Services (ISS) は、OmniTrust(オムニトラスト)になりました。
OmniTrustへの必然的な進化

Identity Lifecycle Management(ILM)

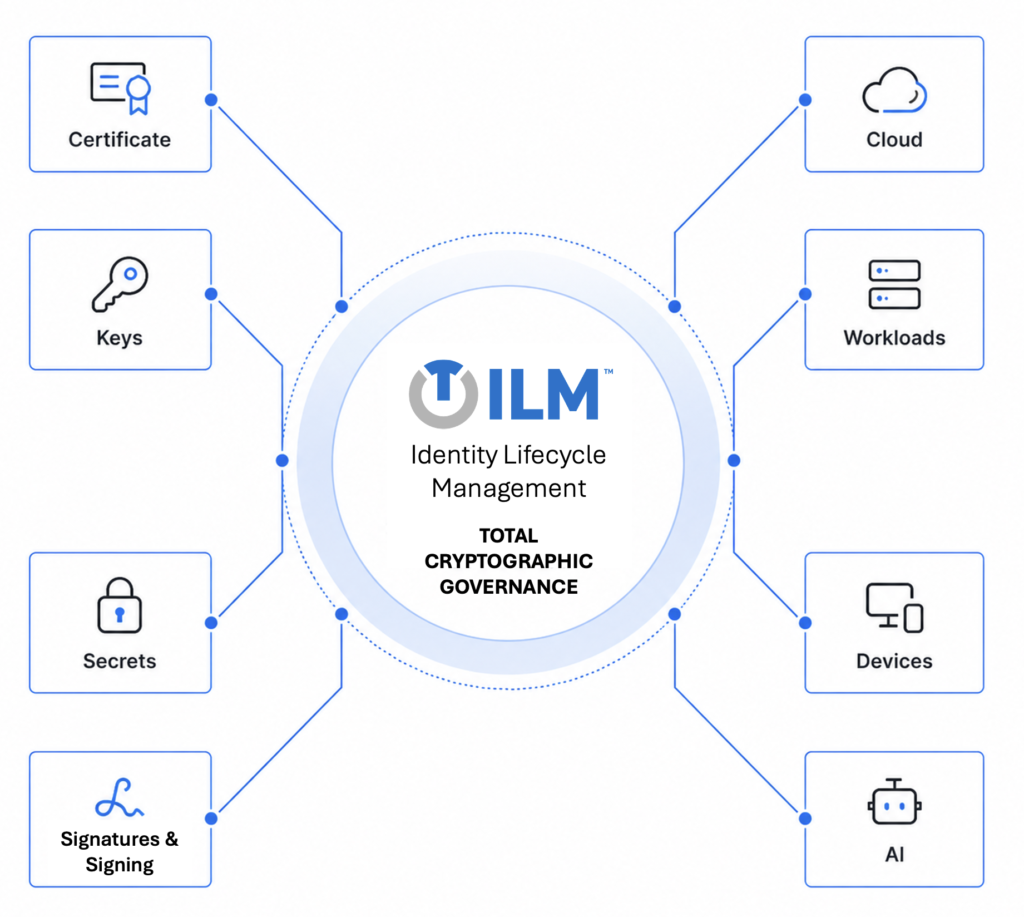
Identity Lifecycle Management(ILM)は、クラウド、アプリケーション、デバイス、ワークロード、AIに分散した暗号資産を1つのコントロールプレーンに統合します。従来のCLMを証明書更新や停止防止の範囲を超えて拡張し、エンタープライズ全体の暗号ライフサイクルガバナンスを実現します。

製品

  • デバイス、ユーザー、アプリケーション、サービス向けの信頼できるマシンIDを企業規模で発行・管理します。
  • ハイブリッドクラウド、製造、コネクテッド環境全体で、証明書と鍵のライフサイクル運用を自動化します。
  • ポリシー主導の発行、検証、失効、CAガバナンスを通じて暗号トラストを適用します。
  • Zero Trustと耐量子暗号への対応を前提に構築されたクラウドネイティブ、APIファーストのインフラで、エンタープライズPKIをモダナイズします。
  • 企業、クラウド、DevOps環境全体で、パスワード、アプリケーションシークレット、トークン、マシン認証情報の安全な保管とライフサイクル管理を一元化します。
  • ユーザー、アプリケーション、サービスに対して、最小権限認証と職務分離を伴うポリシー主導のアクセス制御を適用します。
  • 認証情報を露出させたり運用を中断したりすることなく、シークレットの安全な配布、ローテーション、失効を自動化します。
  • 継続的な監視、監査ログ、可視化を提供し、コンプライアンス、インシデント対応、運用保証を支援します。
  • eIDAS2、ETSI EN 319 421、CSC(Cloud Signature Consortium)標準に準拠します。
  • 統一ポリシーのもとで、適格トラストサービスプロバイダー(QTSP)および企業向け署名をサポートします。
  • HSMで保護された鍵保管、タイムスタンプ、監査用に検証可能な署名チェーンを提供します。
  • 署名保証とプロベナンス追跡により、サプライチェーンの完全性を強化します。
  • NIS2、ETSI標準、組織のCrypto Policy Controlsへの準拠を可能にします。
  • CBOM(暗号部品表)の作成に向け、暗号インベントリと証明書透明性を提供します。
  • 継続的なトラスト保証のため、GRCおよびセキュリティ態勢評価ツールと統合します。
  • 完全な監査可能性を備えた登録、更新、失効の自動化をサポートします。
  • NISTおよびENISAのガイダンスに沿って、鍵強度とアルゴリズム適合性を一元的に監督します。
  • NIS2およびISO 27001の枠組みに基づき、鍵のローテーションと廃止を自動化してリスクを軽減します。
  • 標準の進化に合わせてシステム全体の鍵、アルゴリズム、ポリシーを適応させ、暗号アジリティを実現します。
  • HSM、KMS、ソフトウェアベースの暗号化全体でセキュリティ態勢を可視化します。

注目の業界

Flexは、組み込み、IoT、接続デバイスおよびインフラに依存するあらゆる業界に適用できます。デバイスが安全かつセキュアに動作する必要がある場所ならどこでも、Flexが実行時のトラストとレジリエンスを提供します。Flexへの需要が特に高い業界には、次が含まれます。

データシートをダウンロード

Download Datasheet