OmniTrustブログ
最近の投稿
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
CRAはいよいよ現実のものになります。 9月11日から、製造業者には新たな脆弱性報告義務が課されます。しかし、オープンソース・コンポーネントに重大な欠陥が見つかったとき、影響を受けるすべての製品を十分な速さで特定できるでしょうか? オープンソースは、もはや単なるエンジニアリング上の問題ではありません。経営会議で扱うべき問題です。
- NP Nick Parnaby
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
サプライヤーが、CRAコンプライアンスにおける最大のリスクになる可能性があります。「現場からの教訓」シリーズ第8回では、SBOM、脆弱性対応、サポートの確約、サプライヤーからのエビデンスが自社のコントロールと同じくらい重要になった理由、そしてCRA対応をサプライチェーン全体へ拡張しなければならない理由を解説します。
- NP Nick Parnaby
- AIおよびエージェント型セキュリティ, 未分類
スイスからAIについて何を学べるでしょうか? 🇨🇭 実はたくさんあります。モデル、ハーネス、クラウド、コストが絶えず変化する中、最も賢明な企業戦略は、中立性を保ち、俊敏であり続け、コントロールを手放さないことかもしれません。「スイス原則」は、今日の勝者に会社の将来を賭けることなくAIを考えるためのシンプルな枠組みです。
- NP Nick Parnaby
- TrafficAuth, V2X, 作業区域の安全
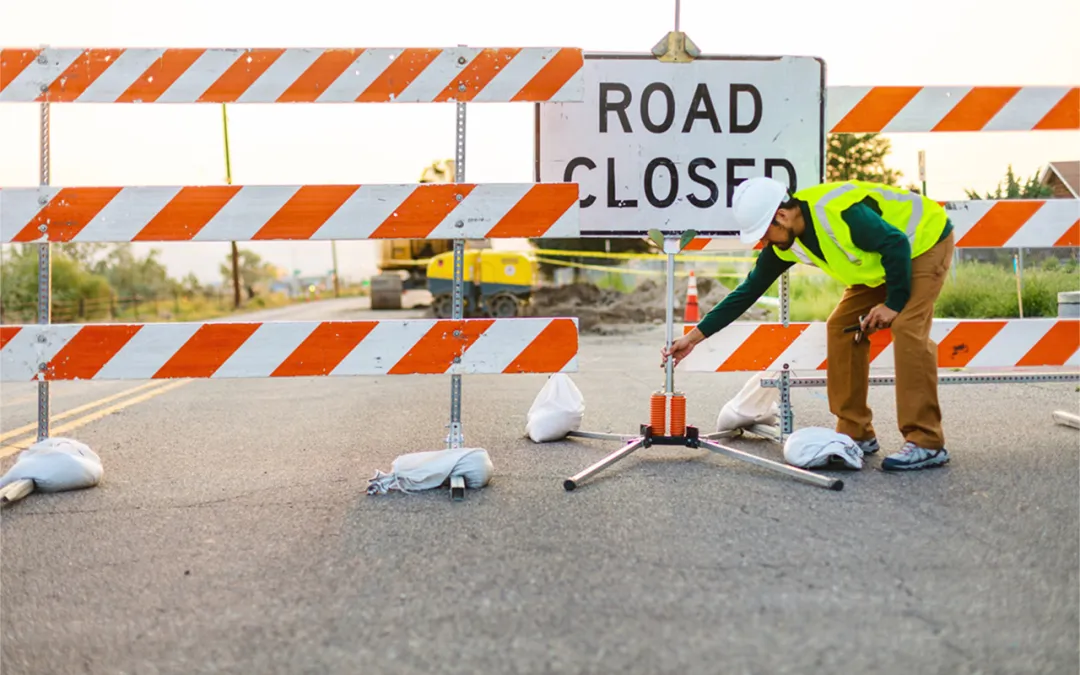
TrafficAuthが、道路脇の作業員をリアルタイムで保護しながら、作業員の所在や作業区域でのインシデントについて、改ざんの痕跡が分かる暗号学的に検証可能な記録を自動作成し、交通当局をどのように支援するかをご紹介します。
- Jimmy Kim
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
サイバーレジリエンス法は、多くの企業が予想していなかった問題を明らかにしています。サイバーセキュリティチームだけではコンプライアンスを解決できません。CRAは、エンジニアリング、製品、法務、サプライヤー、セキュリティ、品質、経営層を結び付けます。成功するのは、これらを一つの継続的な運用モデルの下で連携させる組織です。
- NP Nick Parnaby
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
CRAはいよいよ現実のものになります。 9月11日から、製造業者には新たな脆弱性報告義務が課されます。しかし、オープンソース・コンポーネントに重大な欠陥が見つかったとき、影響を受けるすべての製品を十分な速さで特定できるでしょうか? オープンソースは、もはや単なるエンジニアリング上の問題ではありません。経営会議で扱うべき問題です。
- NP Nick Parnaby
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
サプライヤーが、CRAコンプライアンスにおける最大のリスクになる可能性があります。「現場からの教訓」シリーズ第8回では、SBOM、脆弱性対応、サポートの確約、サプライヤーからのエビデンスが自社のコントロールと同じくらい重要になった理由、そしてCRA対応をサプライチェーン全体へ拡張しなければならない理由を解説します。
- NP Nick Parnaby
- AIおよびエージェント型セキュリティ, 未分類
スイスからAIについて何を学べるでしょうか? 🇨🇭 実はたくさんあります。モデル、ハーネス、クラウド、コストが絶えず変化する中、最も賢明な企業戦略は、中立性を保ち、俊敏であり続け、コントロールを手放さないことかもしれません。「スイス原則」は、今日の勝者に会社の将来を賭けることなくAIを考えるためのシンプルな枠組みです。
- NP Nick Parnaby
- TrafficAuth, V2X, 作業区域の安全
TrafficAuthが、道路脇の作業員をリアルタイムで保護しながら、作業員の所在や作業区域でのインシデントについて、改ざんの痕跡が分かる暗号学的に検証可能な記録を自動作成し、交通当局をどのように支援するかをご紹介します。
- Jimmy Kim
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
サイバーレジリエンス法は、多くの企業が予想していなかった問題を明らかにしています。サイバーセキュリティチームだけではコンプライアンスを解決できません。CRAは、エンジニアリング、製品、法務、サプライヤー、セキュリティ、品質、経営層を結び付けます。成功するのは、これらを一つの継続的な運用モデルの下で連携させる組織です。
- NP Nick Parnaby
- TrafficAuth, V2X, 作業区域の安全
コネクテッド作業区域技術が、路側作業員をデジタルで可視化し、車両へリアルタイム警告を届け、OmniTrustの安全で標準準拠のV2Xエコシステムを通じて作業員・車両・関係機関をつなぐことで、どのように命を守り、あらゆる道路をより安全にできるのかをご紹介します。
- Jimmy Kim
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
CRAが完全に明確になるのを待つことは、企業にとって最も高くつくコンプライアンス判断になりかねません。重要な期限が迫る中、メーカーに分析麻痺の余裕はありません。標準がまだ進化していても、製品インベントリ、サプライチェーンの可視性、ガバナンス、証拠、ライフサイクル型リスク管理を今すぐ始めるべき理由をご紹介します。
- NP Nick Parnaby
- PKIおよび暗号ガバナンス, 証明書ライフサイクルと自動化
誰も「証明書そのもの」が欲しいわけではありません。証明書がないと動かなくなるものを動かしたいのです。それ以上の質問は、自社のポリシーのために要求者へ課している負担です。ILMのリクエスト属性を使えば、RAプロファイルで要求に必要な項目、各値の取得元、クライアントが決して設定してはいけない値を宣言できます。要求者は短いフォームに答えるだけで、信頼性の保証はそのまま維持されます。
- Roman Cinkais
- ソフトウェア、署名、完全性, 証明書ライフサイクルと自動化
セキュリティチームに証明書の保存場所を聞けば、明確な答えが返ってきます。しかし、先週誰が署名鍵を使い、どの認証局が結果にタイムスタンプを付けたかを聞くと、答えは断片的です。ILMは署名とRFC 3161タイムスタンプを自ら実行できるようになり、署名プロファイル、操作ごとの記録、認証付きエンドポイントを提供します。1つのインベントリ、1つの認可モデル、1つの監査証跡です。
- Roman Cinkais
- PKIおよび暗号ガバナンス, ポスト量子と暗号アジリティ
あらゆる成熟度モデルには同じ圧力がかかります。誰かが、自分たちの業界やリスクについてもっと詳しく扱うよう求めるのです。その結果、モデルが肥大化して誰にも合わなくなるか、非公開でフォークされ比較可能性を失います。PKI Maturity Model 2.0.0は第3の道を選びました。コアを変更しない任意のオーバーレイです。最初の拡張であるPQC Readinessは、まだ開発中であることを明確に示して公開されています。
- Roman Cinkais
- PKIおよび暗号ガバナンス
証明書管理プロセスに暗号スイートのガバナンスを担わせるのは、そもそも分類上の誤りでした。公開プレビュー中のPKI Maturity Model 2.0.0は、項目を増やすのではなく分類体系そのものを修正します。Governanceに新しいCryptographyカテゴリを追加し、2つの暗号スイート要件を削除し、位置依存の番号を安定した識別子へ置き換えました。何が変わり、既存の評価にどのような意味があるのかを解説します。
- Roman Cinkais
- PKIおよび暗号ガバナンス, 証明書ライフサイクルと自動化
リリースノートは、どのプルリクエストがマージされたかは教えてくれますが、働き方がどう変わったかまではあまり教えてくれません。ILM 2.19.0では、署名とタイムスタンプが第一級の機能となり、証明書要求者からPKIの複雑さを取り除き、ばらばらだったステータス更新を明示的な証明書ステートマシンに置き換えました。変更履歴の背景にある4つのテーマと、それぞれの具体的な変更を紹介します。
- Roman Cinkais
- PKIおよび暗号ガバナンス, ポスト量子と暗号アジリティ
暗号インベントリは、信頼できて初めて価値があります。CBOMツールについて重要なのは、どれだけ多く報告するかではなく、「分からないときにどう振る舞うか」です。CycloneDX 1.7は、一つでも誤った値が文書全体を無効にする2つのクローズド列挙型を追加し、この問題をより明確にしました。CBOM Lens 1.1.0はそれらを出力し、証明できない値は推測せず省略します。
- Roman Cinkais
- PKIおよび暗号ガバナンス, トラスト・ライフサイクル管理, 証明書ライフサイクルと自動化
47日TLS証明書への移行が加速し、組織はPKIとマシンアイデンティティの管理方法を見直す必要に迫られています。PKI専門家Roman Cinkaisが、何が変わるのか、手動の証明書管理に伴うリスク、証明書運用を自動化してトラスト・インフラを近代化するための実践的なステップを解説します。
- Caroline Yao
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
多くの組織は、EU CRAの24時間報告要件をインシデント報告の問題だと考えています。しかし本質は、新たに公開された脆弱性が自社製品に影響するかを迅速に判断できるかどうかです。これは報告の問題ではなく、製品インテリジェンスの問題です。
- NP Nick Parnaby
- トラスト・ライフサイクル管理, 証明書ライフサイクルと自動化
47日TLS証明書への移行は、多くの組織が認識している以上に早く迫っています。まだ手動更新に頼っているなら、すでに対応が遅れています。これらの変更が運用上の危機になる前に、停止を回避し、証明書管理を自動化し、次のPKIモダナイゼーションに備える方法をご紹介します。
- NP Nick Parnaby
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
製品を出荷すればCRAコンプライアンスは終わりだと思いますか? もう一度考えてみてください。🚨 最も難しい部分はリリース後に始まります。EUサイバーレジリエンス法の下で、市場投入後のサイバーセキュリティ、脆弱性管理、ライフサイクルガバナンスがOEM、ソフトウェアベンダー、コネクテッド製品メーカーにとって最大の課題になっている理由をご紹介します。
- NP Nick Parnaby
- トラスト・ライフサイクル管理, 未分類, 脅威、リスク、脆弱性
絵を1枚掛けるだけのつもりが、家全体のリフォームに発展する…コネクテッド製品のセキュリティも同じです。 OmniTrustのSam Delsingが、サイバーリスク、コンプライアンス、エビデンスは製品とともに進化する必要があり、静的な評価ではもはや不十分な理由を分かりやすく解説します。
- NP Nick Parnaby
- PKIおよび暗号ガバナンス, ポスト量子と暗号アジリティ, 証明書ライフサイクルと自動化
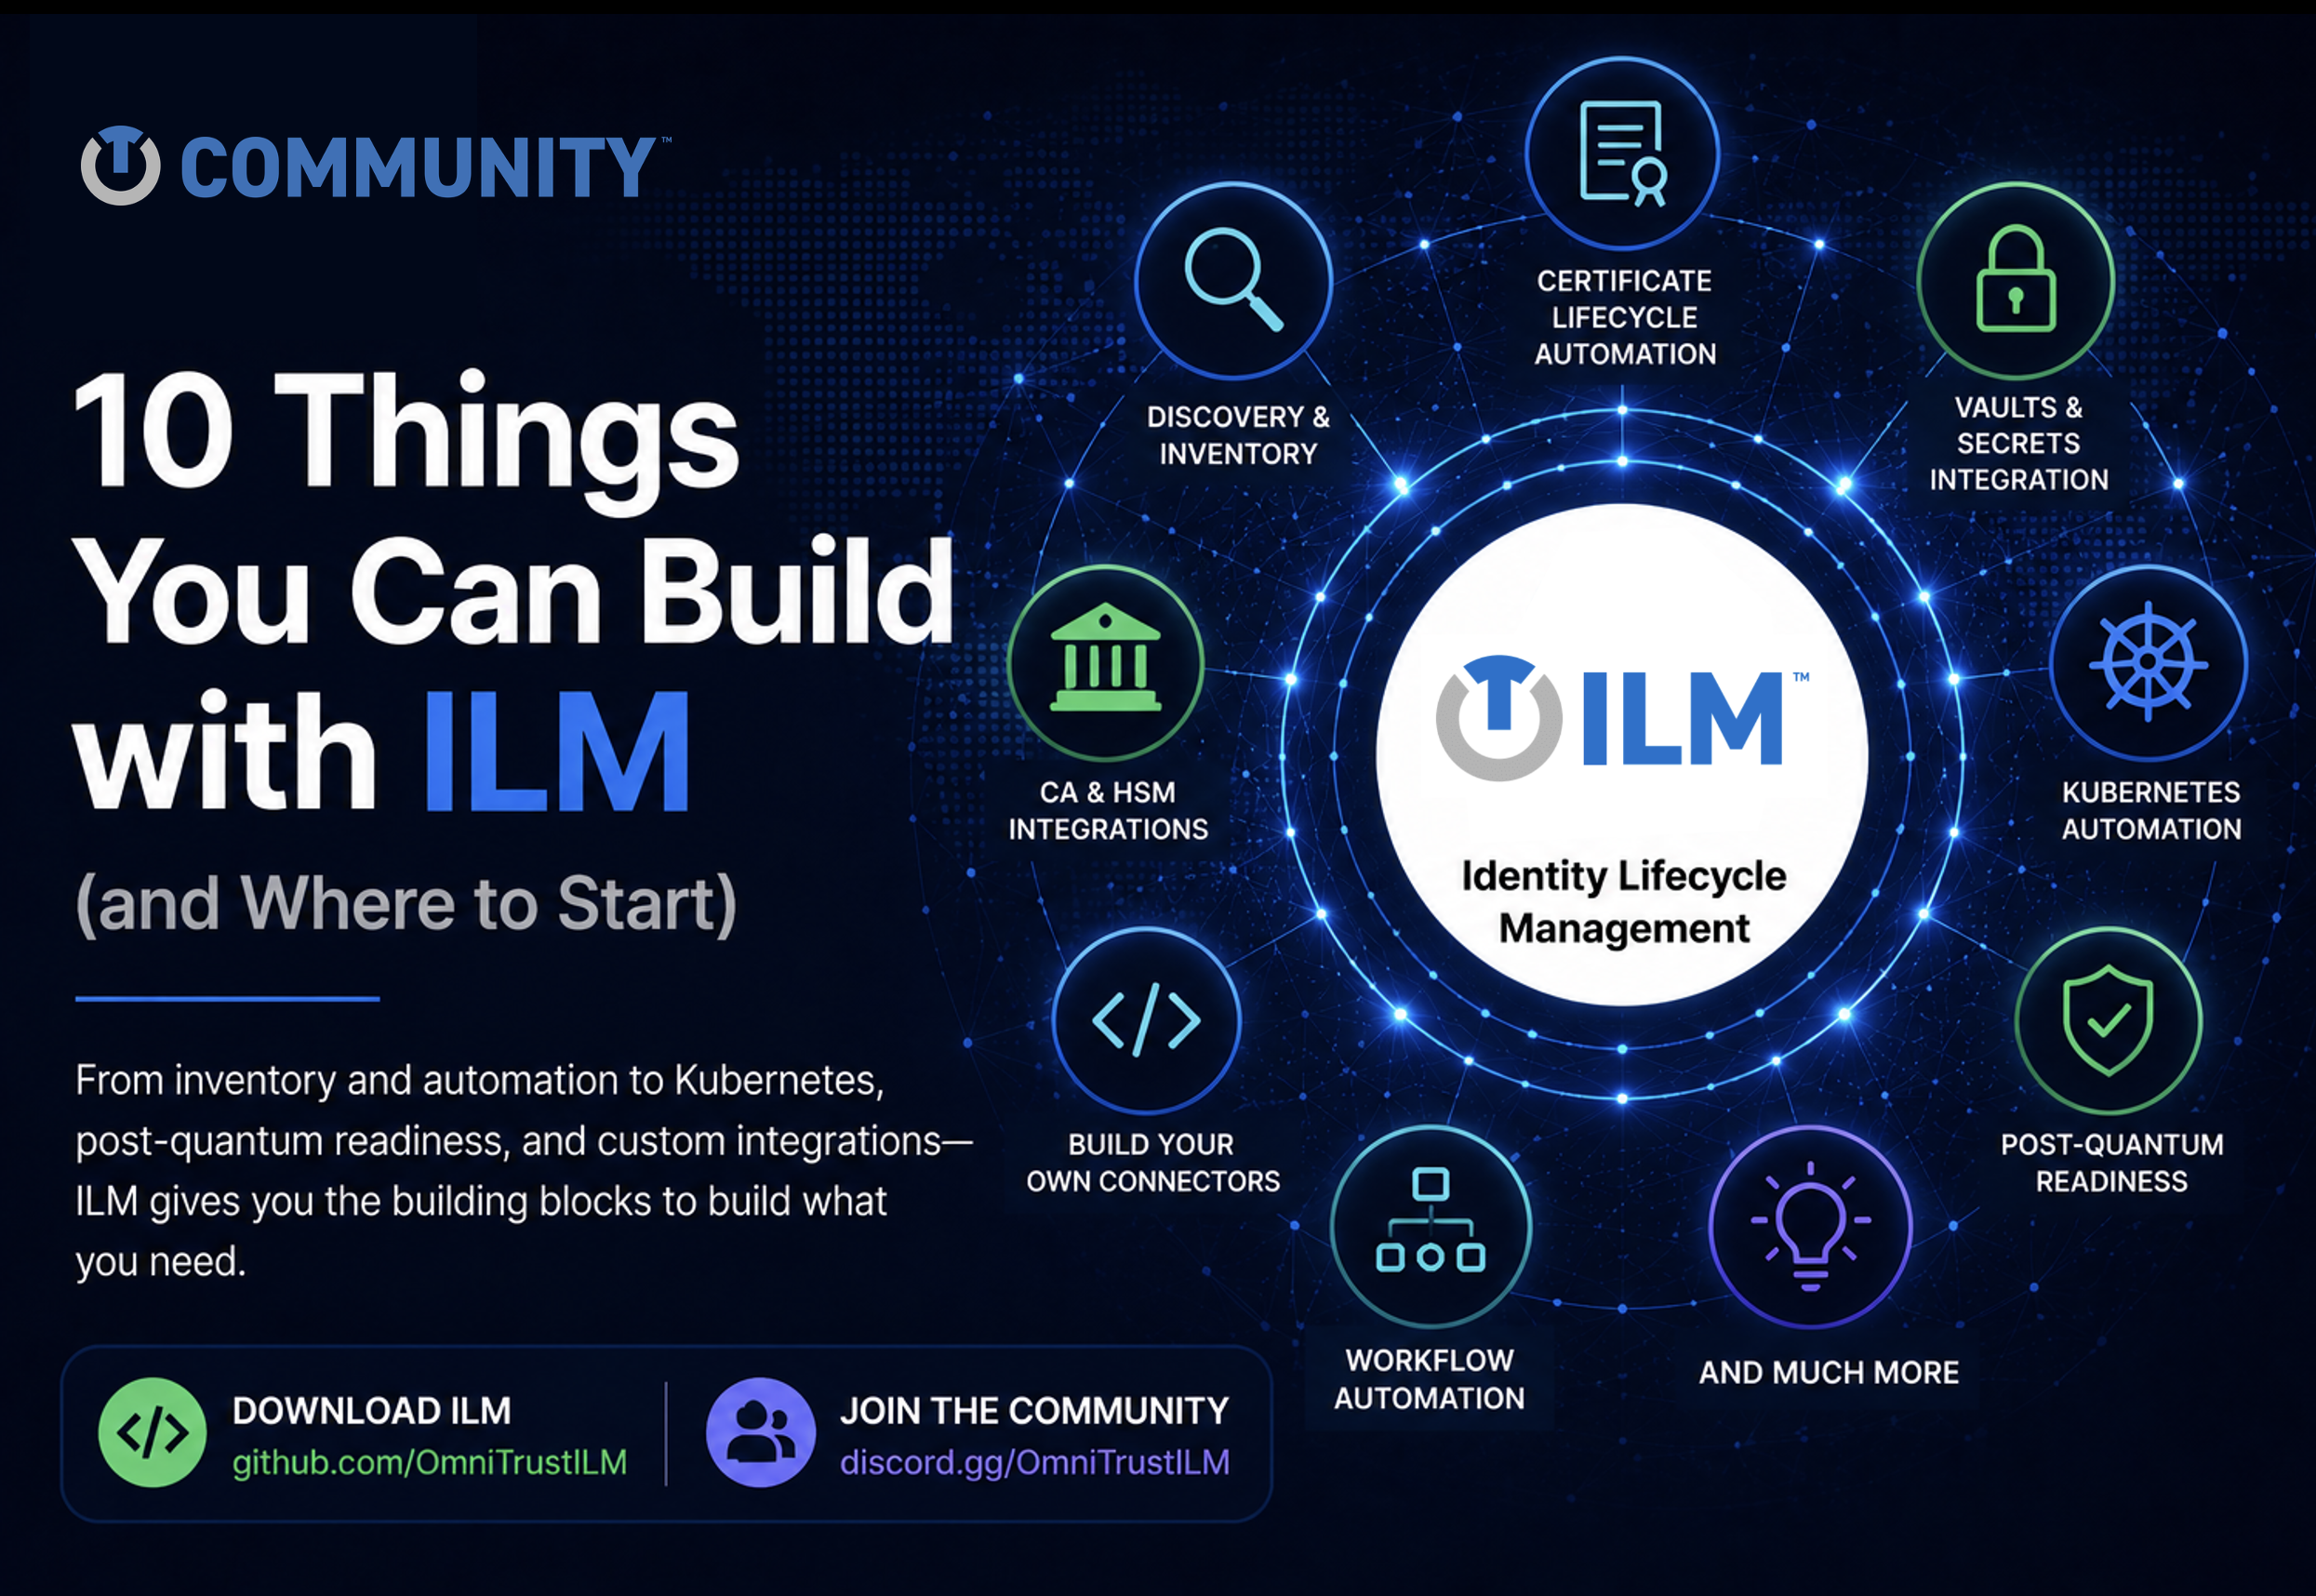
Identity Lifecycle Management(ILM)の実践的な10のユースケースと、証明書ライフサイクル管理、マシンアイデンティティ、クラウドPKI、Kubernetes、DevOps、トラスト自動化、ポスト量子暗号(PQC)を始める方法をご紹介します。オープンソース統合と最新のトラスト運用を探究してください。
- Jakub Moravek
- AIおよびエージェント型セキュリティ, 未分類
AIは新たな一線を越えました。JadePufferは、自律型AIが人間の関与を最小限に抑えながら、高度なサイバー攻撃を実行し、リアルタイムで適応、権限拡大、意思決定できることを示しています。これがサイバーセキュリティの状況をなぜ永続的に変えるのか、そしてアイデンティティ、暗号、AIガバナンスのモダナイズが急速に事業上の必須事項になっている理由をご紹介します。
- NP Nick Parnaby
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト
成熟したサイバーセキュリティ、実証済みのエンジニアリング手法、認知された認証を備えていても、CRA対応ができているとは限りません。最大の課題は安全な製品を作ることではなく、製品ライフサイクル全体を通じてサイバーセキュリティが適切に統制され、文書化され、維持されてきたことを証明することです。最新のEU CRA 現場からの教訓ブログでは、なぜセキュリティ成熟度だけではもはや十分でないのかを解説します。
- NP Nick Parnaby
- PKIおよび暗号ガバナンス, トラスト・ライフサイクル管理, ポスト量子と暗号アジリティ
なぜ商用サイバーセキュリティ企業が中核プラットフォームの一つをオープンソース化するのでしょうか? Roman Cinkaisが、OmniTrustがトラスト自動化の未来はオープンな協働によって構築されると考える理由を説明します。
- Roman Cinkais
- ポスト量子と暗号アジリティ, 未分類
ワシントンが導火線に火をつけました。次への準備はできていますか? 誇大広告を排し、ポスト量子暗号を運用へ落とし込み、トラストインフラをモダナイズし、暗号アジリティと継続的トラストの時代に備える方法を示す2本の実践的ホワイトペーパーとともに独立記念日を迎えましょう。
- NP Nick Parnaby
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 業界インサイト, 脅威、リスク、脆弱性
多くの企業は、CRAコンプライアンスが脆弱性管理、SBOM、セキュア開発、インシデント対応から始まると考えています。実際には、最も難しい最初のステップは、どの製品が本当に対象なのか、どう分類すべきか、それぞれにどのセキュリティ義務が適用されるかを把握することです。企業は、隠れた製品、レガシーバージョン、クラウドサービス、OEMコンポーネント、買収製品を発見し、CRAの対象範囲が5倍以上に増えることもあります。本記事では、成功するCRAプログラムはセキュリティコントロールではなく、製品インベントリ、分類、ガバナンス、ライフサイクル所有から始まり、分類を誤ると何年にもわたるコンプライアンスリスクを生む可能性があることを説明します。
- NP Nick Parnaby
- トラスト・ライフサイクル管理, ポスト量子と暗号アジリティ, 証明書ライフサイクルと自動化
従来のトラストインフラのやり方では、もはや規模に対応できません。AI、マシンアイデンティティ、ポスト量子暗号がサイバーセキュリティを再構築する中、オープンソースのILM Communityは、トラスト自動化の未来を作るビルダーを結び付けます。コミュニティが重要な理由と、次の未来づくりに参加する方法をご紹介します。
- Caroline Yao
- トラスト・ライフサイクル管理, ライフサイクルの教訓, 未分類, 脅威、リスク、脆弱性
欧州でコネクテッド製品を販売する企業はサイバーレジリエンス法への対応を急いでいますが、最大のコンプライアンス課題はサイバーセキュリティのコントロールとはほとんど関係がないことに、多くの企業が気づき始めています。成熟したセキュリティプログラムがなぜ苦戦するのか。なぜ製品インベントリ、SBOM、サポートの約束が取締役会レベルの問題になっているのか。そして、なぜ迅速に進む組織と停滞する組織があるのか。OmniTrustの新しいブログシリーズで、CRA導入の最前線から得られた実際の教訓をご紹介します。
- NP Nick Parnaby
- ライフサイクルの教訓
証明書、鍵、シークレットにはライフサイクルガバナンスが必要ですが、それを提供するプラットフォーム自体にも運用コストがかかってきました。更新されたオープンソースILM Operatorは、そのコストを2種類の宣言的Kubernetesリソースへ集約します。プラットフォーム全体に1つ、コネクターごとに1つです。テスト済みアップグレードバンドル、継続的な調整、暗号資産が存在するあらゆる場所を宣言的にカバーします。
- Roman Cinkais
- PKIおよび暗号ガバナンス, 未分類, 証明書ライフサイクルと自動化
AIが世界を変えつつあるのに…なぜ2026年になっても期限切れ証明書で企業のシステムが停止するのでしょうか? AIエージェントや量子コンピューティングの時代にも、組織は期限切れ証明書によって停止しています。どうしてそんなことが起きるのでしょうか? OmniTrustのSam Delsingが、サイバーセキュリティで最も気まずい秘密の一つ、証明書の期限切れが2026年にも障害を起こし続ける理由を解説します。
- NP Nick Parnaby
- AIおよびエージェント型セキュリティ, 未分類
AIは、ガバナンス、財務、サイバーセキュリティの各チームが統制できる速度を上回って企業内に広がっています。Shadow AI、急増するトークン支出、制御されていないエージェント、ランタイムリスクが拡大する中、CIOとCISOが可視性、制御、モデル合理化を通じてAIを安全かつ経済的に拡大するうえで重要な役割を担う理由を解説します。
- NP Nick Parnaby
- PKIおよび暗号ガバナンス
保有している暗号資産を把握せずに、ポスト量子暗号へ移行することはできません。本記事では、包括的なインベントリを構築する3段階のプロセス(検出、メタデータ収集、構造化されたカタログ化)を説明し、OWASP CycloneDXのCryptography Bill of Materials(CBOM)標準が、その結果をどのように標準形式で表現するかを解説します。オープンソースCBOMツールの比較も含みます。
- Roman Cinkais
- PKIおよび暗号ガバナンス
多くのPKI環境は、構造化されたガバナンスなしに自然発生的に成長します。PKI Consortiumが開発したPKI Maturity Model(PKIMM)は、Governance、Management、Operations、Resourcesの4モジュール、15カテゴリにわたるCMMIベースの評価を提供します。PKIアーキテクトは、ギャップを測定可能な形で特定し、具体的な改善ロードマップを構築できます。
- Roman Cinkais
- トラスト・ライフサイクル管理
証明書には更新日、失効ポリシー、監査証跡といったライフサイクルガバナンスがあります。一方、APIトークン、サービス資格情報、署名鍵は同等のトラストを担うにもかかわらず、同じ扱いを受けることはほとんどありません。本記事では、トラスト・ライフサイクル管理がX.509だけでなく、トラストを付与するすべてのアーティファクトを対象にすべき理由を説明します。答えはVaultやAWS Secrets Managerを置き換えることではなく、それらの上位に統一ガバナンス層を追加することです。1つのインベントリ、1つのポリシー、1つの監査ストリームです。
- Roman Cinkais
トラストとセキュリティのインサイトを購読
最新のOmniTrustブログ記事、専門家のインサイト、デジタルトラストの最新情報を受信トレイで受け取れます。