Certify:サイバーリスク&規制評価
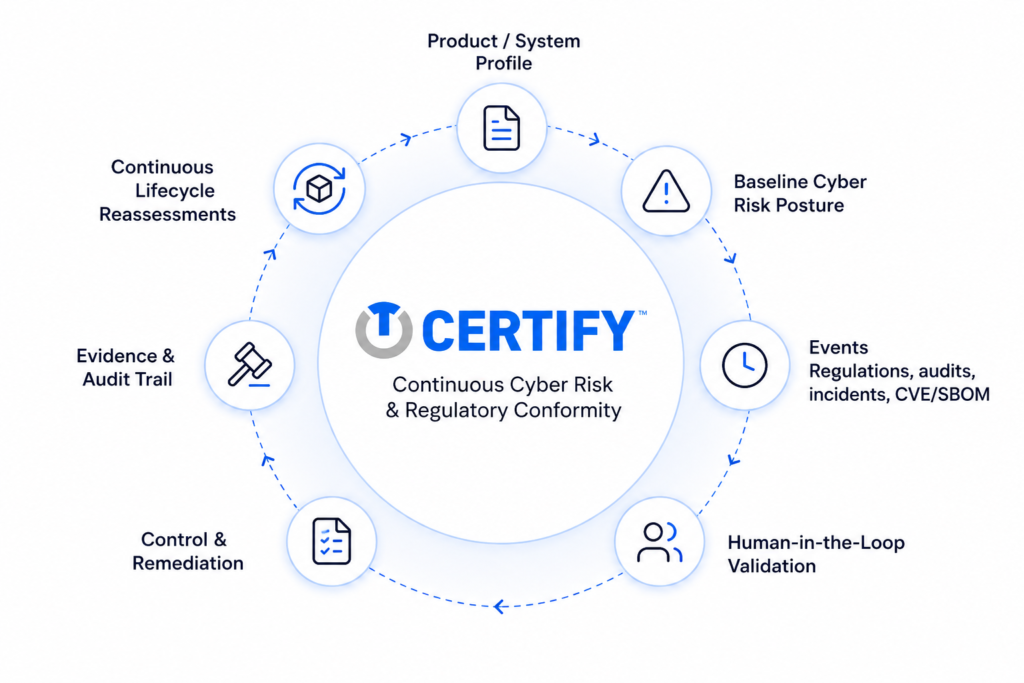
Certifyは、製品サイバーリスク、規制適合性、ライフサイクルインテリジェンスのための共同システム・オブ・レコードです。製品知識、証拠、ワークフロー、再評価を統合し、製品ライフサイクル全体で適合性を統治できるよう支援します。
継続的なサイバーリスク
& Regulatory Asessment
あらゆる接続製品のための共同システム・オブ・レコード。製品インテリジェンス、サイバーリスク、規制評価、証拠、ライフサイクルガバナンスを一元化します。
主な機能:
サイバーリスク体制、戦略&準備
接続製品と変化する規制全体で、継続的なサイバーリスク管理と規制適合性のためのロードマップを構築します。
生きたシステム・オブ・レコード
製品インテリジェンス、サイバーリスク、証拠、規制上の義務を、1つの共同ライフサイクルプラットフォームで維持します。
継続的コンプライアンス
EU CRA、FDA、NIST、ISO、IEC 62443、UNECE R155/R156、および変化する世界各地の規制にわたり、サイバーリスクと規制適合性を継続的に管理します。
リスク評価、TARA&ベースライン策定
製品プロファイルを作成し、サイバーリスクのベースラインを確立し、TARAおよび規制評価を確信を持って実施します。
製品インテリジェンス
ドキュメント、アーキテクチャ、SBOM、製品変更を自動分析し、サイバーリスクインテリジェンスを継続的に充実させます。
エンタープライズライフサイクルガバナンス
ダッシュボード、統合、レポート、Trust Lifecycle Managementにより、製品ポートフォリオ全体へサイバーリスクと規制適合性を拡張します。
製品
-
唯一の信頼できる情報源
製品ライフサイクル全体にわたり、完全な製品インテリジェンスを維持します。 -
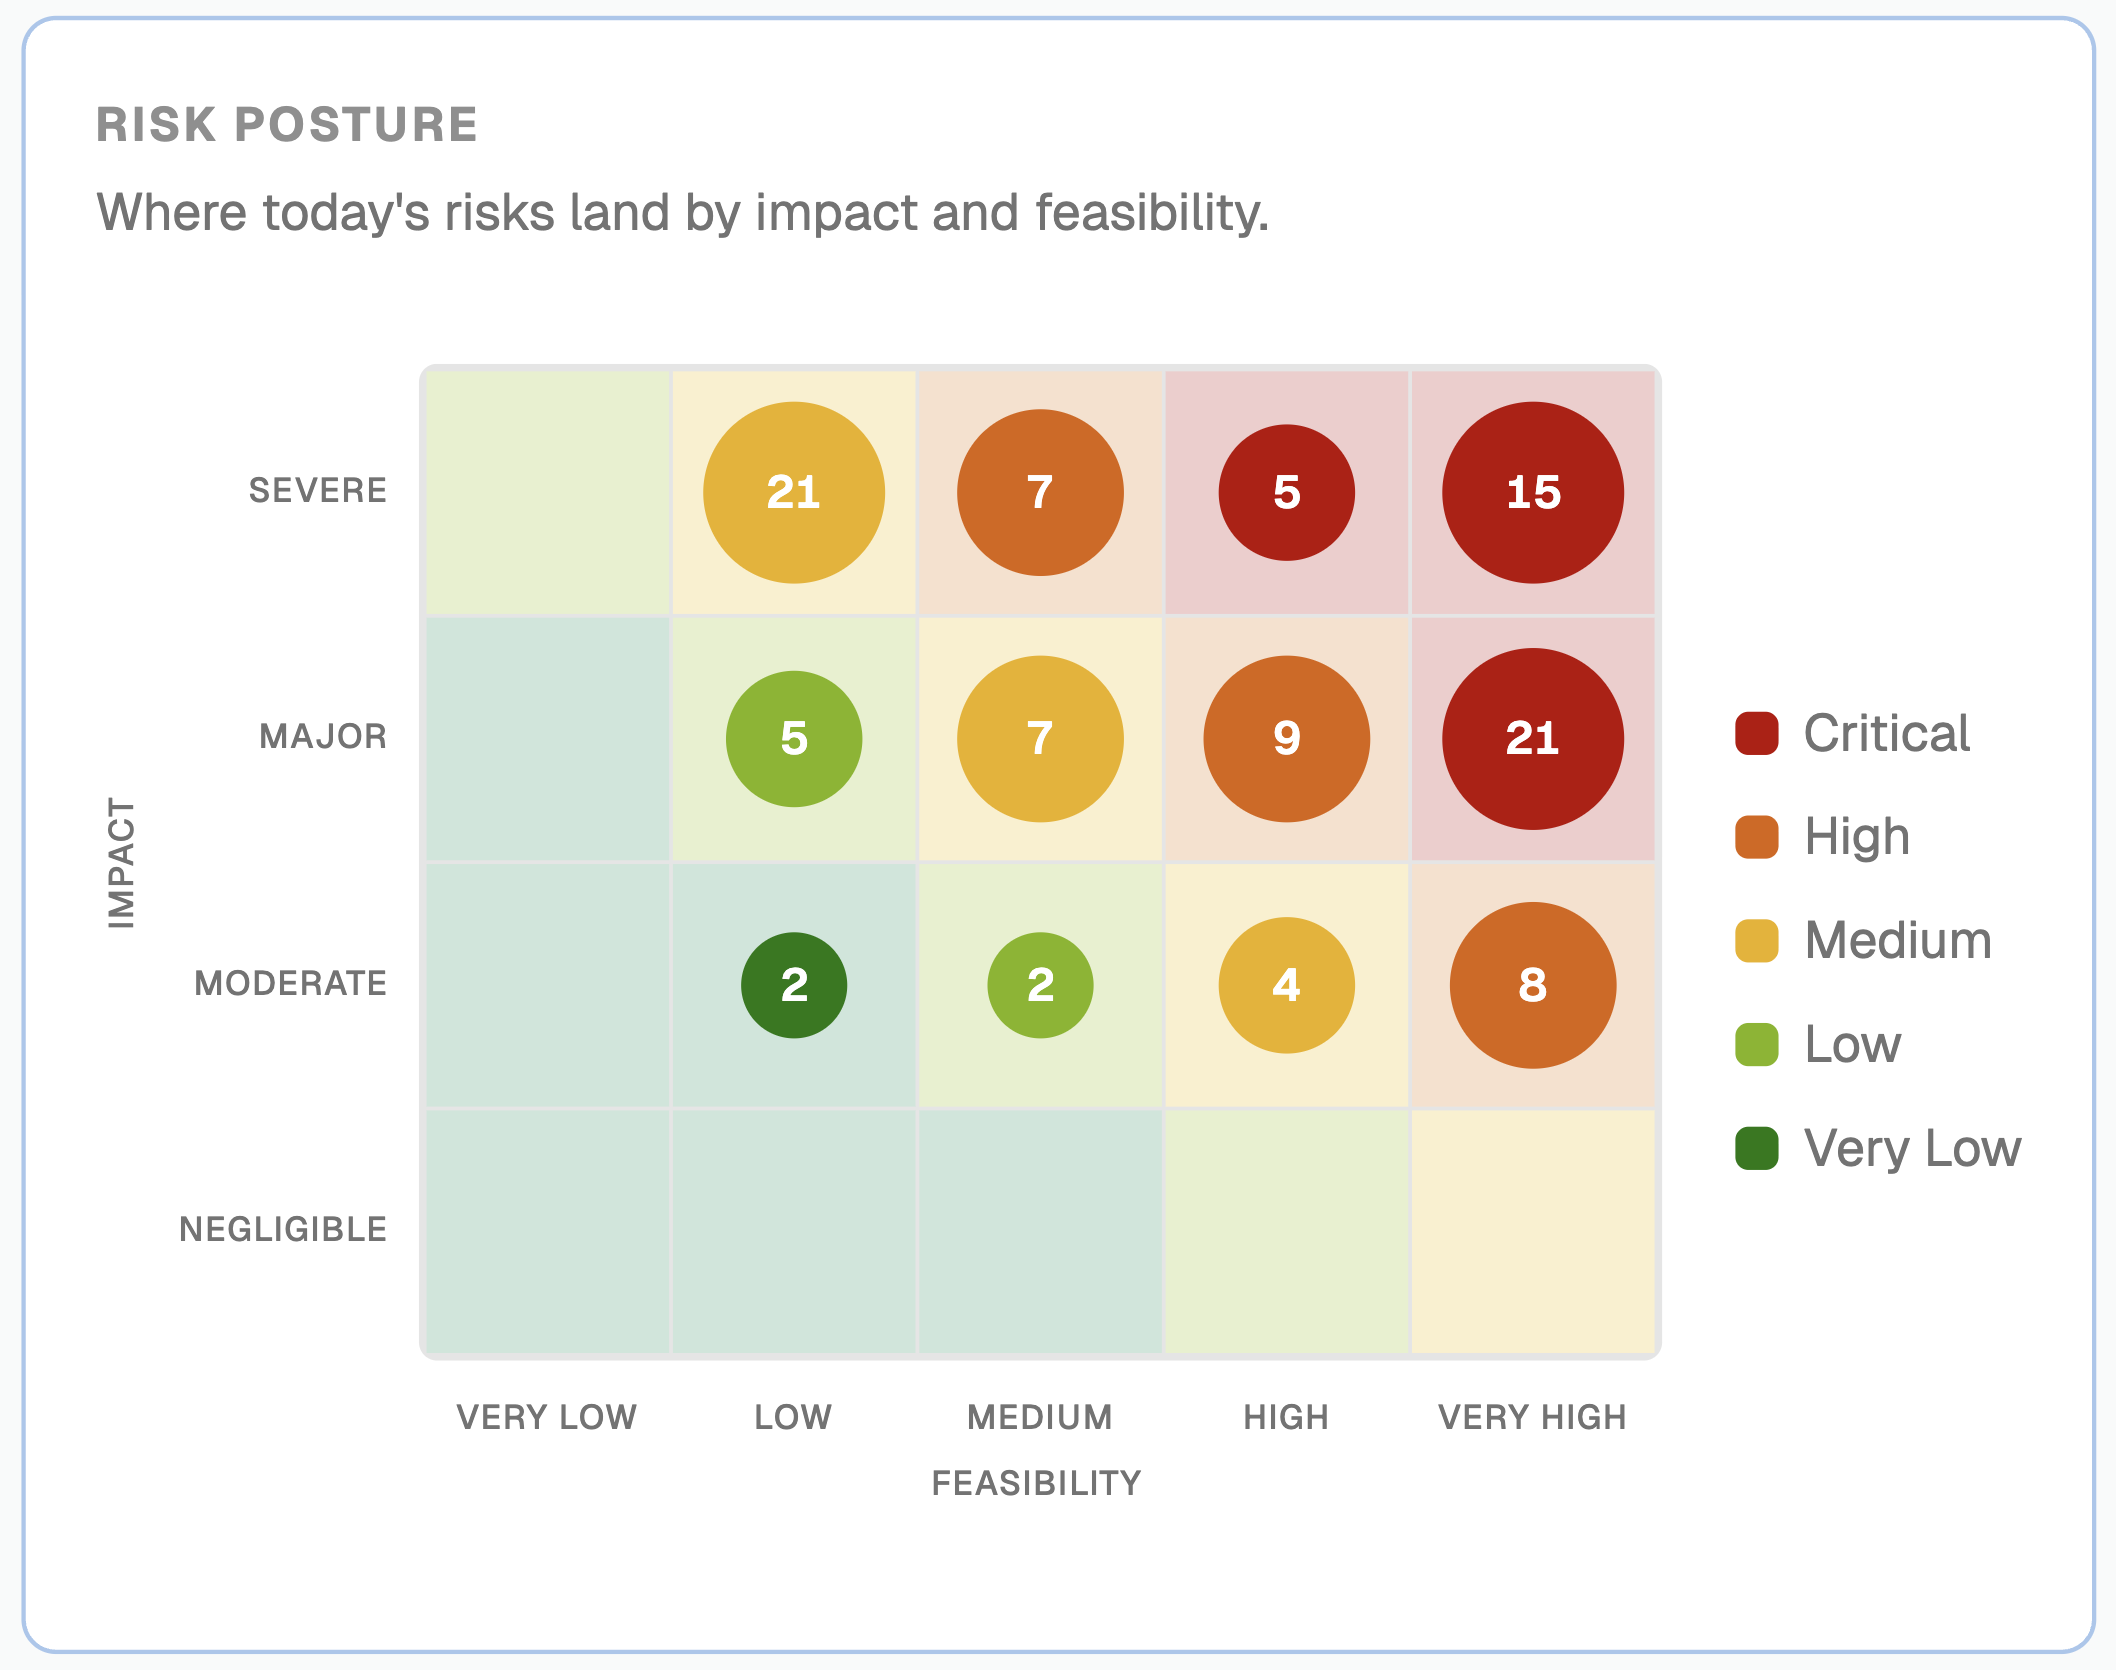
継続的なリスク可視化
製品の変化に応じてサイバーリスクを継続的に評価します。 -
規制対応準備
複数の規制および標準への適合を維持します。 -
エビデンス&是正
エビデンス、コントロール、是正措置を一元管理します。 -
完全な監査履歴
すべての変更、評価、意思決定を完全に追跡できます。
- シングルユーザー評価
- 製品プロファイルを1件作成
- リスク評価/TARAを実行
- 規制評価を1件実施
- 経営層向けレポートをエクスポート
- 必要に応じて追加評価を購入
- 専門家主導による評価の作成と検証。
- 複雑なシステムおよび規制対象環境をサポート。
- 拡張可能なポートフォリオ評価および一括評価プログラム。
- 規制当局への提出に対応したエビデンスとレポートパッケージ。
- 継続的なガバナンスのため、必要に応じてLifecycle Proへ引き継ぎ可能。
- カスタムエンゲージメントおよびSOWベースのプログラム。
関連ソリューション
注目の業界
Certifyは、変化するサイバーセキュリティ規制のもとで接続製品を構築または運用するあらゆる業界に適用できます。製品ライフサイクル全体でサイバーリスクと規制適合性を最新の状態に保つ必要がある場所では、Certifyが生きたシステム・オブ・レコードとして機能します。Certifyへの需要が特に高い業界には、次が含まれます。