要約: 保有している暗号資産を把握せずに、ポスト量子暗号へ移行することはできません。Cryptography Bill of Materials(CBOM)は、構造化され標準化されたインベントリを提供します。現在では、それを自動構築するためのオープンソースツールも利用できます。
以前の記事「戦略上の必須事項としてのポスト量子対応」では、Post-Quantum Cryptography(PQC)への移行を成功させるために組織が取るべき手順を説明しました。本記事では、その重要な前提条件の一つである、包括的な暗号資産インベントリの構築に焦点を当てます。
暗号資産インベントリが重要な理由
暗号資産インベントリの構築は、量子耐性のあるシステムへ移行するための基本的な第一歩です。暗号資産はシステム、アプリケーション、インフラの奥深くに組み込まれていることが多く、これらを明確に把握しなければ、リスク評価や緩和策の計画はできません。
さらに、今日の動的な環境では、企業は暗号資産を徹底的に検出・管理し、変化に先回りする必要があります。量子コンピューティングが従来型暗号に対するリスクを高める中、どちらの取り組みも重要です。
インベントリには何を含めるべきか?
包括的な暗号資産インベントリには、次の項目を含める必要があります。
- 暗号鍵。 暗号化の構成要素です。各鍵について、保存方式、所有者、アルゴリズム、形式、状態を記録します。
- 証明書。 公開鍵に紐付く電子的なアイデンティティです。有効期間、所有者、アルゴリズムを記録します。
- アルゴリズム。 暗号化、認証、署名に使用されているアルゴリズムを追跡します。量子攻撃に脆弱なものにはフラグを付けます。
- プロトコル。 TLS、IPSecなど、暗号処理を定義するプロトコルです。バージョンと実装の詳細を記録します。
インベントリ構築のプロセス
ステップ1:検出と特定
最初のステップでは、インフラ全体で暗号資産がどこに使用されているかを特定します。これらの資産は、次の場所に保存されている可能性があります。
- 認証局(CA)
- サーバーとデータベース
- Hardware Security Module(HSM)
- 暗号化されたトラフィックを含むネットワークトラフィック
- クラウドプロバイダー
- コンテナとマイクロサービス
ただし、現代のIT環境は複雑なため、スプレッドシートに頼るのは現実的ではありません。代わりに、多様なプラットフォーム横断で検出できる自動化ツールが不可欠です。
ステップ2:資産プロパティの収集
検出した後は、それらの暗号資産に関するメタデータを収集する必要があります。これには次が含まれます。
- 所有者 — 暗号資産の管理責任を負うのは誰か?
- アプリケーション — どのアプリケーションやシステムがその資産を使用しているか?
- 依存関係 — どのほかのシステム、ライブラリ、サービスがその資産に依存しているか?
これらの詳細を合わせることで、組織はリスクを効果的に管理するためのコンテキストを得られます。特にポスト量子暗号へ移行する際に重要です。
ステップ3:堅牢なインベントリの構築
適切に構造化されたインベントリには、いくつかの利点があります。
- 計画。 古くなったアルゴリズムや、交換・アップグレードが必要な資産を特定できます。
- リスク評価。 定期的な監視により、先回りしたリスク管理が可能になります。コンプライアンスと量子対応への進捗を追跡できます。
- 依存関係の特定。 資産同士のつながりを把握することで、移行中の障害を防げます。
Cryptography Bill of Materials(CBOM)の活用
インベントリ作成プロセスを効率化・標準化するため、多くの組織がCryptography Bill of Materials(CBOM)を利用し始めています。CBOMは、暗号資産とその依存関係を構造化された形式で記述できる拡張可能なモデルです。重要なのは、CBOMがOWASP CycloneDXフレームワークの一部であり、暗号インフラの詳細な全体像を提供することでサイバーリスクの低減を目的としている点です。
CBOMの主な機能
- 暗号資産のモデル化 — CBOMは、鍵、証明書、アルゴリズム、プロトコルをモデル化するためのフレームワークを提供します。
- 資産プロパティの取得 — アルゴリズム種別、鍵長、使用詳細などの主要属性を記録します。
- 依存関係の追跡 — CBOMは、異なる暗号資産と、それらを使用するシステムとの依存関係をマッピングします。
- CycloneDXとの互換性。 CBOMはCycloneDX SBOM標準と統合されているため、既存のサプライチェーンツールへ簡単に追加できます。
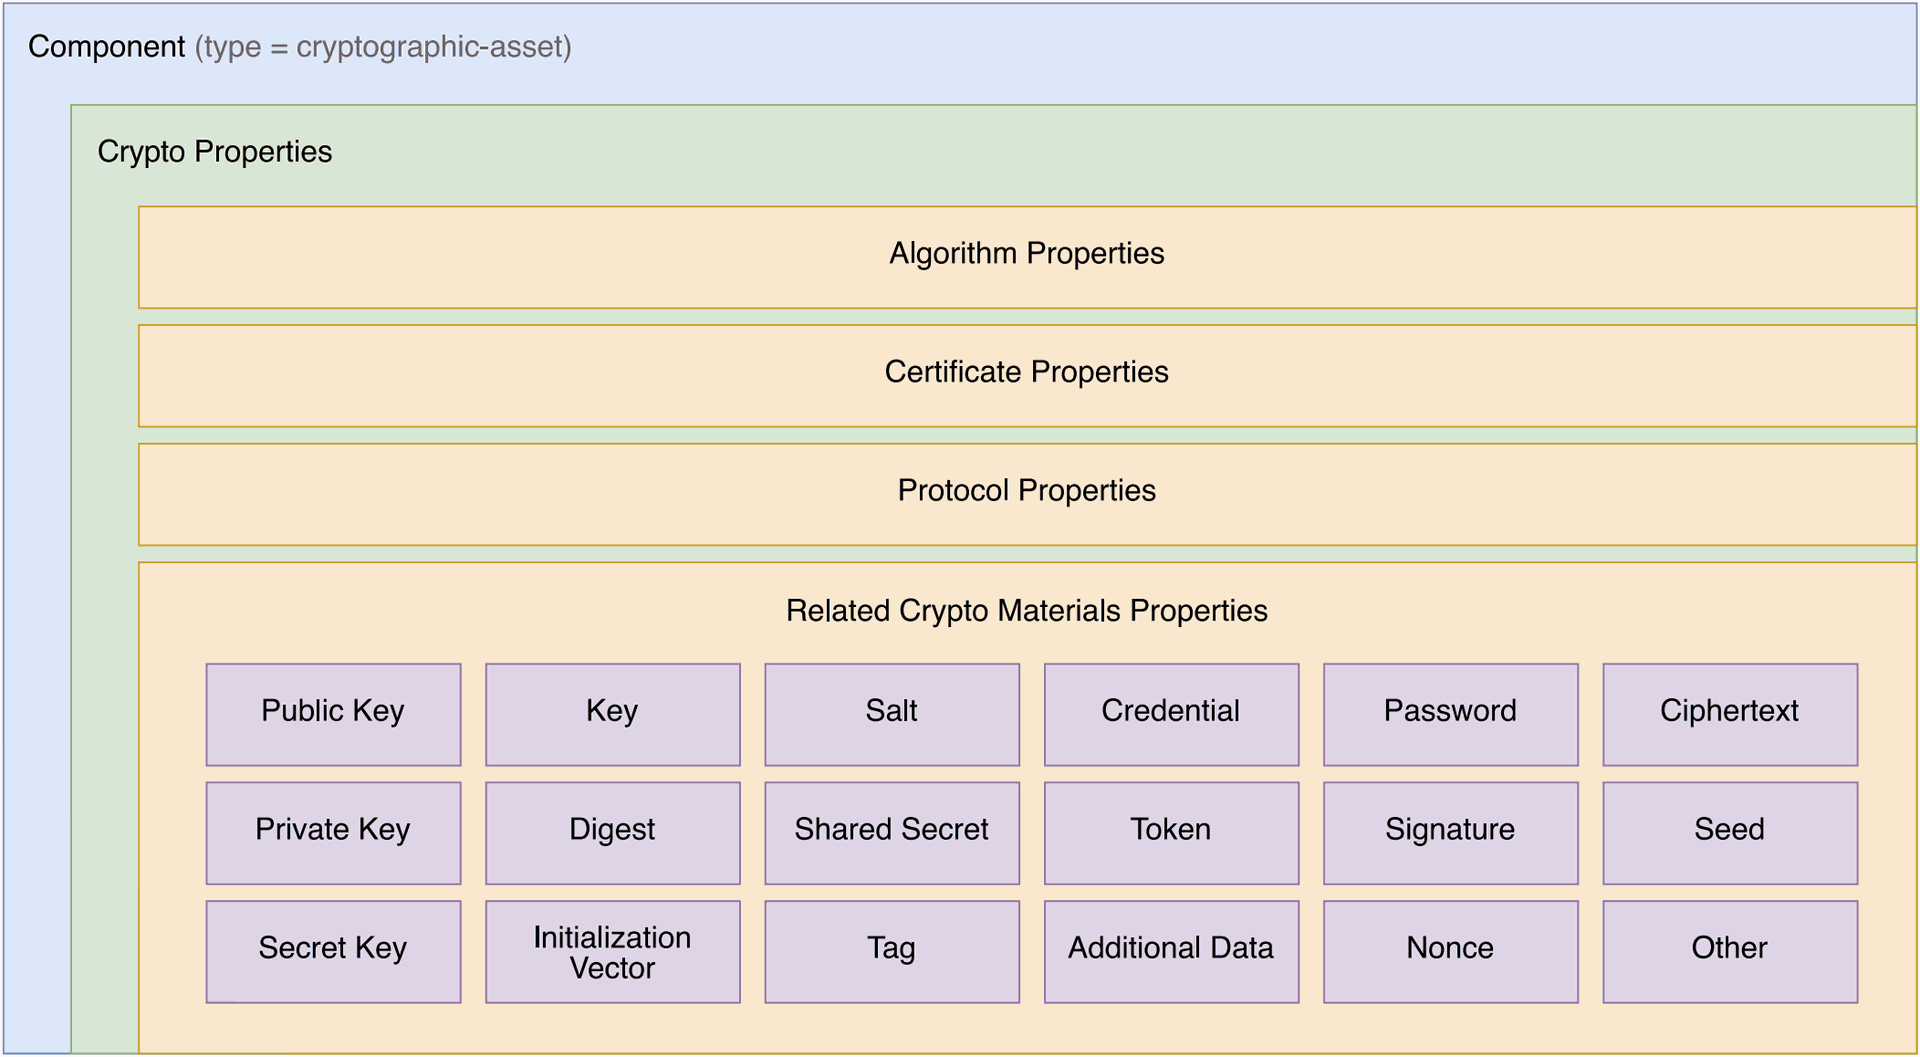
下図はCBOMコンポーネントの構造を示しています。各暗号資産は、アルゴリズム、証明書、プロトコルの詳細といった暗号プロパティ、および鍵、シークレット、トークン、署名などの関連暗号マテリアルを通じて記述されます。
例:CBOMにおける暗号鍵
CycloneDX形式のCBOMで暗号鍵を表現する例を示します。
{
  "components": [
    {
      "name": "RSA-2048",
      "type": "cryptographic-asset",
      "bom-ref": "crypto/key/rsa-2048@1.2.840.113549.1.1.1",
      "cryptoProperties": {
        "assetType": "related-crypto-material",
        "relatedCryptoMaterialProperties": {
          "type": "public-key",
          "id": "2e9ef09e-dfac-4526-96b4-d02f31af1b22",
          "state": "active",
          "size": 2048,
          "algorithmRef": "crypto/algorithm/rsa-2048@1.2.840.113549.1.1.1",
          "creationDate": "2016-11-21T08:00:00Z",
          "activationDate": "2016-11-21T08:20:00Z"
        },
        "oid": "1.2.840.113549.1.1.1"
      }
    }
  ]
}
CBOMの制限事項
CBOMは暗号資産をカタログ化するための構造化された方法を提供しますが、取得するのは現在環境のスナップショットである静的情報だけです。そのため、変更を反映するためにインベントリを定期的に更新することが重要です。
CBOMで暗号インベントリを構築するためのツール
組織がCBOMを導入するために利用できるオープンソースツールはいくつかあります。以下の表では、スキャン、保存、分析ツールを取り上げます。
| ツール | 説明 |
|---|---|
| CBOM-Lens | ファイルシステム、コンテナイメージ、ネットワークポートをスキャンして暗号資産を検出し、CycloneDX CBOM 1.6を生成するCLIツールです。定期スキャンとPQCアルゴリズム検出に対応しています。OmniTrustが開発しています。 |
| CBOM-Repository | CBOM文書を保存、バージョン管理、検索するためのREST APIサービスです。S3互換バックエンドを使用し、自動バージョン管理とURNベースの取得に対応しています。OmniTrustが開発しています。 |
| CycloneDX CBOM | 利用可能なツール一覧と仕様を含む、CBOM標準の概要です。 |
| CBOMKit | CBOMと連携するために設計されたツールセットで、暗号資産の検出と管理機能を提供します。 |
| Sonar Cryptography Plugin | ソースコード内の暗号資産を検出し、CBOMを生成するSonarQubeプラグインです。 |
| CBOMkit-theia | コンテナイメージとディレクトリ内の暗号資産を検出し、CBOMを生成するツールです。 |
| Cryptobom Forge | 暗号資産分析用のCodeQL出力を解析し、CBOMを生成します。 |
| CryptoMon | ネットワーク上を流れるTLS暗号を分析し、CBOMを生成します。 |
まとめ
包括的な暗号資産インベントリの構築は、ポスト量子暗号へ移行するための重要なステップです。量子コンピューティングが進化し続けるにつれ、組織が暗号インフラを保護する必要性はさらに高まります。CBOMのようなツールは、暗号資産を管理し、量子時代に備えるための構造化されたアプローチを提供します。
特に、今のうちに暗号資産を特定、文書化、評価することで、企業はポスト量子時代のリスクを大幅に低減できます。