2026年です。AIエージェント、自律システム、量子コンピューティング、そして毎日のようにAGIへ加速しているように見える未来について話しています。🚀
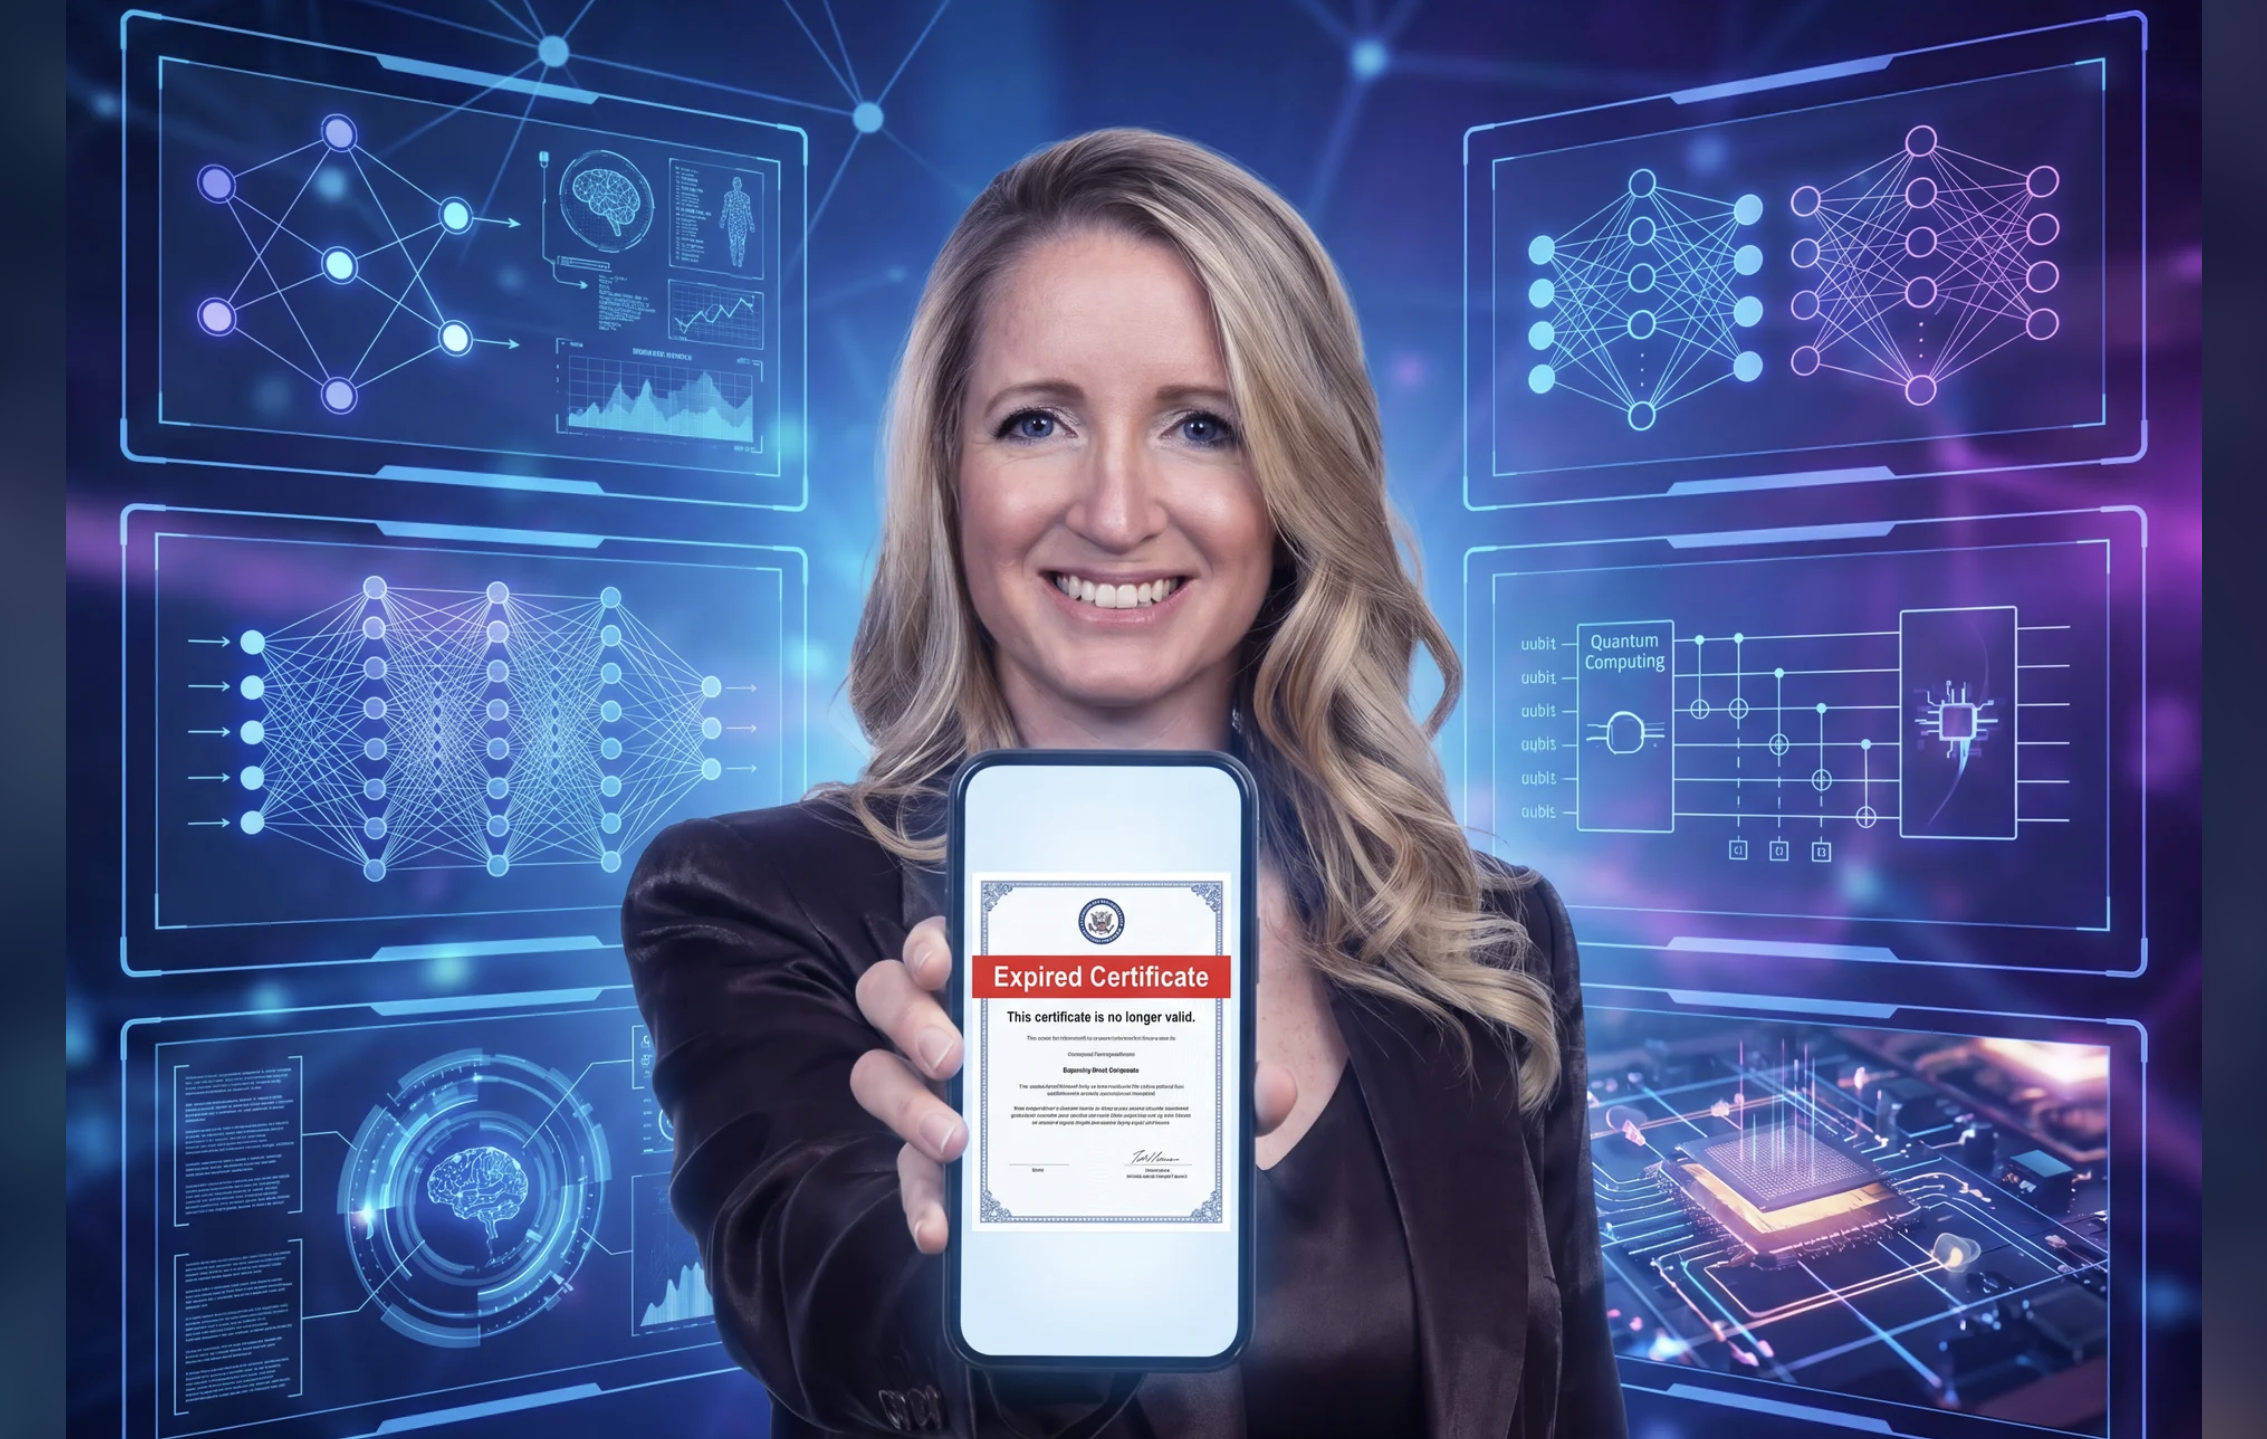
それなのに…セキュリティ証明書が期限切れになっただけで、今も組織に障害が起きています。本当です。
これは、サイバーセキュリティ業界の外にいる人には説明するのがほとんど不可能に感じる、奇妙な技術的現実の一つです。FAXが今も存在していること📠、ダイヤルアップ接続がなぜかまだ稼働していること、そしてバーコードが地球上で今なお最も重要な技術の一つであることと同じくらい不思議です。
ばかげて聞こえるかもしれませんが、期限切れ証明書は世界中でアプリケーション、Webサイト、API、クラウドサービス、製造システム、重要インフラを今も停止させています。
最近、OmniTrustのSam Delsingが、自身の成長中のサイバーセキュリティチャンネルOpen Secretsのエピソードでこのテーマを取り上げました。そこで彼女は、セキュリティリーダーが日々実際に直面する問題を分かりやすく解説しています。特に興味深いポイントの一つは、証明書の期限切れは無能さや怠慢が原因であることはめったにない、ということです。多くの場合、原因は複雑さです。
本当の問題は証明書ではない
ほとんどの組織が抱えているのは証明書の問題ではありません。可視性の問題です。
長年のうちに、暗号資産はクラウドプラットフォーム、Kubernetes環境、API、アプリケーション、ロードバランサー、コード署名システム、シークレットVault、IoTデバイス、DevOpsパイプライン、複数の認証局へ分散していきます。チームごとに担当範囲が異なり、ツールごとに管理環境が異なり、プロセスごとに統制するシステムが異なります。やがて全体像を把握する人がいなくなります。障害が起きるのは、誰かが忘れたからではありません。そもそも、その資産が存在することを誰も知らなかったからです。
暗号資産の拡散は現実の問題
組織がモダナイズを進める中で、トラストインフラが何層にも積み上がってきました。
こちらにMicrosoft CA。あちらにパブリック証明書プロバイダー。別の場所にはクラウドネイティブPKIサービス。DevOpsが所有するシークレットマネージャー。エンジニアリングが管理するコード署名プラットフォーム。セキュリティが管理するHSM。
個々のシステムは完璧に動いているかもしれません。しかし全体としては分断を生みます。そして、障害はその分断の中で起きます。
課題は小さくなるどころか、拡大している
マシンアイデンティティは今や人間のアイデンティティを圧倒的に上回っています。
すべてのワークロード、API、サービス、コンテナ、デバイス、アプリケーション、そしてますます増えるAI駆動システムには、アイデンティティ、認証、証明書、鍵、シークレット、暗号学的トラストが必要です。同時に、次の変化も起きています。
- 証明書の有効期間が短くなっている
- コンプライアンス要件が増えている
- マシンアイデンティティが爆発的に増加している
- AIが新しい非人間アイデンティティを生み出している
- ポスト量子移行が近づいている
これらすべてを手作業で管理する方法では、規模に対応できません。
コンプライアンスによって重要性がさらに高まる
EUサイバーレジリエンス法(CRA)、NIS2、DORA、進化するNISTガイダンスなどの規制・基準は、暗号資産をライフサイクル全体で理解し、管理していることを組織に証明するよう求めています。監査担当者は、ますます次のような質問への答えを求めます。
- どの証明書が存在するか?
- どこに展開されているか?
- 誰が所有しているか?
- いつ期限切れになるか?
- どのシステムが依存しているか?
- ポスト量子暗号へどう移行するか?
これらは、もはやスプレッドシートで答える質問ではありません。ライフサイクルガバナンスの問題です。
そしてポスト量子暗号がやってくる
多くの組織はすでにポスト量子対応について議論しています。
しかし、ここに落とし穴があります。暗号がどこにあるか分からなければ、暗号をモダナイズすることはできません。ポスト量子移行は単にアルゴリズムを置き換えるだけではありません。数千、あるいは数百万の暗号資産にわたって、証明書、鍵、シークレット、依存関係、所有者、自動化、ライフサイクルガバナンスを理解する必要があります。つまり、今日証明書障害を引き起こしている同じ分断が、明日はさらに大きな問題になります。
未来は「証明書管理」ではない
未来はトラスト・ライフサイクル管理です。組織には、次の対象全体にわたる可視性、自動化、ガバナンス、ライフサイクル制御が必要です。
🔹 証明書
🔹 鍵
🔹 シークレット
🔹 トークン
🔹 デジタル署名
🔹 マシンアイデンティティ
🔹 AIアイデンティティ
トラストは、もはや個別のセキュリティ問題ではありません。
そして、それこそがOmniTrust ILMのようなプラットフォームが存在する理由です。分断された暗号環境を統合し、ライフサイクル運用を自動化し、障害を減らし、コンプライアンス活動を支援し、シリコンからクラウド、AIまでトラストが広がらなければならない未来に組織を備えます。
2026年の皮肉
 最大の教訓は、おそらくこれです。業界がAIについて、自律エージェントについて、コンピューティングの未来について延々と語っている一方で、多くの組織はいまだにサイバーセキュリティで最も古い運用課題の一つと格闘しています。それは、期限切れ証明書です。本当の問題は証明書そのものではありませんでした。問題は、その周囲にあるすべてです。そして、そこからモダナイゼーションが始まります。
—————————————————————————————
少し辛口のユーモア、賢いママ目線、実践的なサイバーセキュリティの知見、そして技術が実際にはどう動いているかについて時折出てくる耳の痛い真実を楽しみたい方は、Samをフォローしてください。
📺 YouTube: https://lnkd.in/gVa5hsJz
📸 Instagram: https://lnkd.in/gS9r8vMq
💼 LinkedIn: https://lnkd.in/g7tMqv-N
🎵 TikTok: https://lnkd.in/grNTkNDA
🌐 OmniTrust: www.OmniTrust.com
#CyberSecurity #PKI #Certificates #DigitalTrust #MachineIdentity #PostQuantumCryptography #PQC #EUCRA #NIS2 #CyberResilienceAct #IdentityManagement #Cryptography #OpenSecrets #SamDelsing #OmniTrust #TrustLifecycleManagement #ILM