多くのPKI環境は自然発生的に成長し、構造化されたガバナンスなしに運用されています。これは怠慢のためではなく、導くためのフレームワークが存在しなかったためです。PKI Maturity Model(PKIMM)はそれを変え、ギャップを特定し、改善の優先順位を付け、事後対応型の運用からガバナンスされたインフラへ移行するための測定可能な方法を提供します。
多くのPKIチームが直面するギャップはツールではありません。ガバナンスです。PKIMMはそのガバナンスに構造を与えます。
よくあるパターンです。金曜の夜に証明書が期限切れになります。誰かが手動で更新し、チームにメールを送り、スプレッドシートがまだ存在するなら更新します。その証明書を発行したCAは、導入以来誰も見直していないポリシーで動いています。同じ環境にある別の3つのCAは文書化されていません。
これはツールの問題ではなく、ガバナンスの問題です。さらに、規制圧力によって緊急性が高まっています。NIS2、DORA、eIDAS 2はいずれも暗号資産を統制していることの証明を求めています。監査担当者は、もはや「証明書を管理しています」だけでは十分と認めません。定義されたプロセス、測定されたコンプライアンス、継続的改善のエビデンスを求めます。アドホックなPKIでは、そもそもプロセスが定義されていないため、そのエビデンスを生成できません。
成熟度フレームワークがなければ、改善は事後対応型になりがちです。直前に失敗したものを修正し、最も大きな苦情に対応するツールを購入する。その結果はつぎはぎです。一部は改善しても、全体は依然として脆弱です。
アドホックPKIの問題
実際、PKI導入がガバナンス計画から始まることはほとんどありません。代わりに「誰かが証明書を必要としている」という要件から始まります。CAが立ち上がり、次に別のCAが追加され、証明書が作られます。追跡はスプレッドシート、誰かの記憶、あるいはまったく行われない状態になりがちです。
時間の経過とともに、環境にはおなじみの問題が蓄積します。
- 信頼境界が重複または不明確な複数のCA。
- 一元化された証明書インベントリがない。
- チームごとに鍵管理の慣行が一貫していない。
- カレンダーのリマインダーと属人的な知識に依存した更新プロセス。
- 失効判断に関する文書化されたポリシーがない。
結局、これは成熟度フレームワークのないままPKIが自然発生的に成長した結果です。インフラは動きます。動かなくなるまでは。そして障害が起きると、何が存在し、誰が所有し、何が依存しているのかという全体像を誰も把握していないため、影響範囲は大きくなります。
PKI Maturity Modelが測定するもの
PKI ConsortiumのPKIMMワーキンググループが開発したPKIMMは、PKI運用を構造的に評価する方法を提供します。「自社のPKIは十分か?」と曖昧に問う代わりに、定義されたカテゴリごとに具体的で測定可能な質問をします。オンライン自己評価ツールを使えば数分で組織を評価でき、4つのモジュールすべての成熟度を示すレーダーチャートが生成されます。
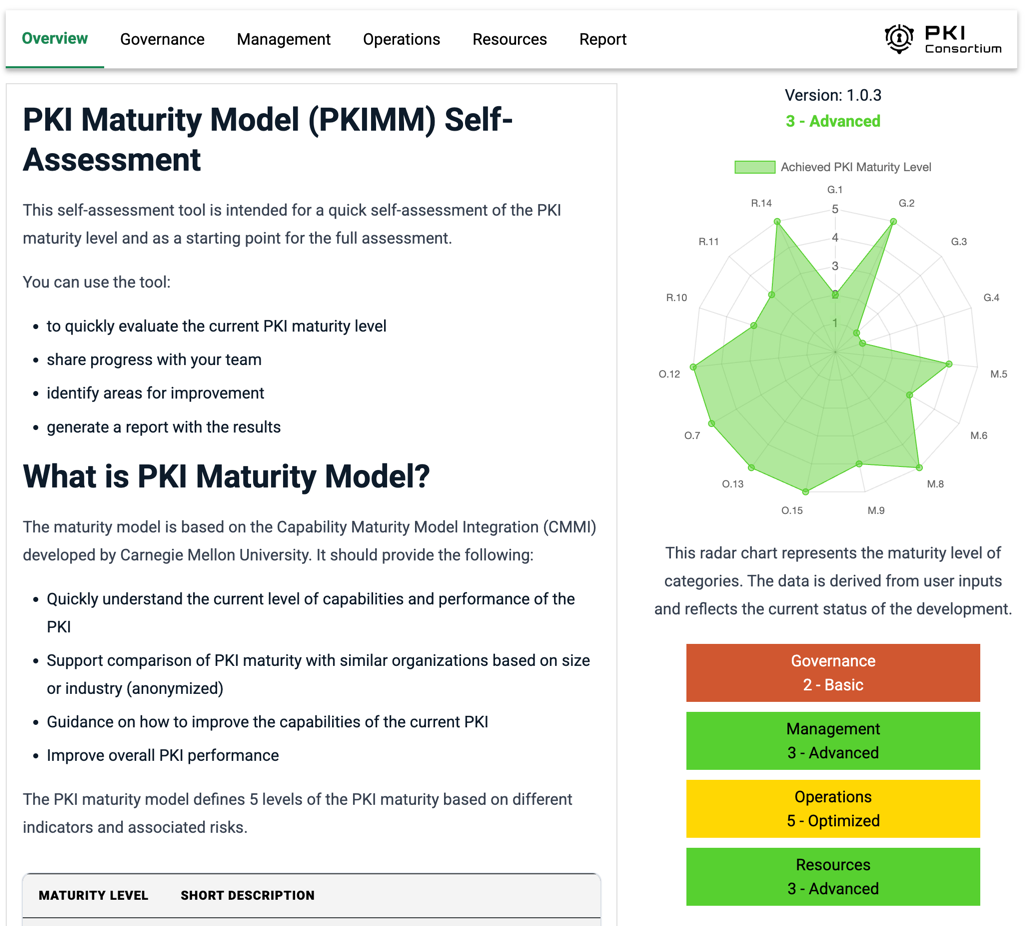
モデルでは5つの成熟度レベルを定義しています。
- Initial — 制御が弱く予測不能なプロセス。常に事後対応型。
- Basic — プロジェクトや案件ごとにプロセスは存在するが、統制はまだ主に事後対応型。
- Advanced — プロセスが組織標準に従い、統制が予防的。
- Managed — プロセスが測定・統制され、予防的なアプローチが取られている。
- Optimized — プロセスを継続的に改善し、将来技術にも先回りして対応。
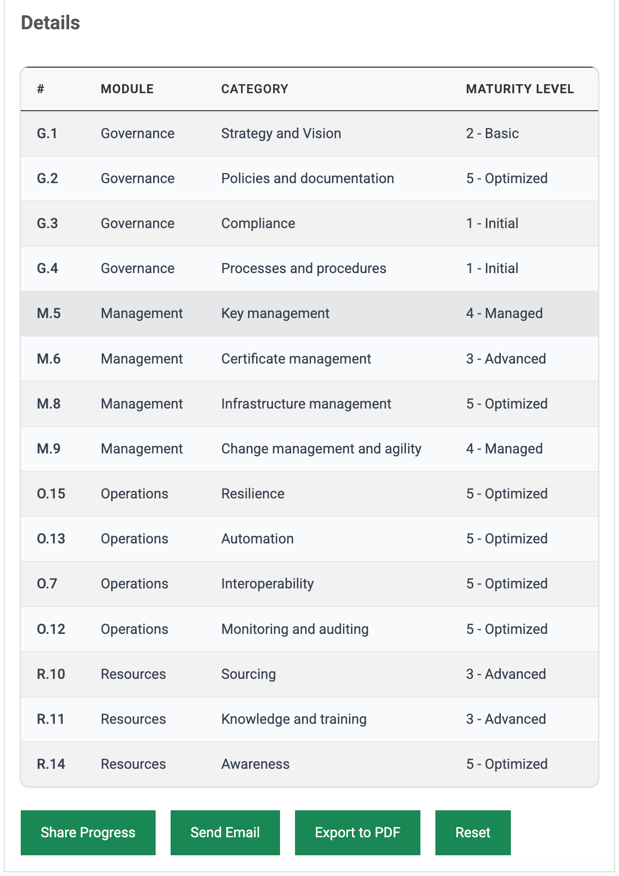
このモデルはCMMIをベースに、15の評価カテゴリを4つのモジュールに整理しています。Governance(戦略とビジョン、ポリシーと文書、コンプライアンス、プロセスと手順)、Management(鍵管理、証明書管理、インフラ管理、変更管理とアジリティ)、Operations(レジリエンス、自動化、相互運用性、監視と監査)、Resources(調達、知識とトレーニング、意識向上)です。各カテゴリは個別に評価されます。そのため、鍵管理ではManagedでも、コンプライアンスではInitialということがあります。両方のスコアに意味があります。この粒度こそが、注力すべき場所を明らかにするからです。
評価からロードマップへ
PKIMM評価は監査ではありません。診断です。出力されるのは成熟度プロファイルで、各カテゴリにおける現在地と、次のレベルに必要な事項が明確に示されます。
| 項目 | アドホックPKI | ガバナンスされたPKI |
|---|---|---|
| 証明書の検出 | 手動、不完全 | 自動化された一元インベントリ |
| 更新プロセス | カレンダーのリマインダー、属人的な知識 | ポリシー主導の定期ローテーション |
| 鍵管理 | チームごとで一貫性なし | 一元化、HSMで保護 |
| 失効判断 | 事後対応型、文書化なし | 定義済みポリシー、文書化された基準 |
| 監査への準備 | 「聞かれれば説明できる」 | 継続的なエビデンス証跡 |
左列から右列への移行は、単一のツールを購入するだけでは実現しません。構造化された段階的な改善によって進みます。まさにPKIMMが導くために設計されていることです。
このモデルは曖昧な優先事項を実行可能なプロジェクトへ変えます。「PKIを改善する」ではなく、「証明書管理はBasic。Advancedへ到達するには、文書化された更新手順、自動検出、定義済みの失効ポリシーが必要」という具体的な目標になります。この具体性によって議論が根本から変わります。
PKIMMは購入すべきツールを指示しません。どの運用ギャップを、どの順番で埋めるべきかを示します。
また、このモデルはアーキテクトと経営層に共通言語を提供します。PKIアーキテクトがCISOに「証明書管理を改善する必要がある」と言うと、よくある反応は「すでにCAがある」です。PKIMMは議論を「証明書管理はBasic。Advancedにはこれらの具体的能力が必要。これが投資根拠です」と言い換えます。その結果、成熟度レベルが主観的な主張を測定可能な現在地へ置き換えます。
評価からアクションへ
PKIMMはギャップを特定します。しかし、それを埋めることは別の課題であり、15カテゴリすべてをカバーする単一のツールはありません。戦略とビジョンの改善には経営層の足並みをそろえる必要があります。意識・知識スコアを上げるにはトレーニングプログラムが必要です。コンプライアンス改善には文書化されたコントロールとエビデンス証跡が必要です。これらは製品機能ではなく、組織の変化です。
一方で、PKIMMのいくつかのカテゴリ、特にManagementとOperationsモジュール内の証明書管理、鍵管理、自動化は、運用ツールの恩恵を受けます。ここでILMのようなプラットフォームが役立ちます。ILMは、ポリシー主導の発行、自動ローテーション、一元インベントリ、監査証跡など、証明書と鍵のライフサイクル運用のギャップを埋めます。これらの機能はPKIMMが評価するManagementモジュールのカテゴリに直接対応します。
重要なのは、ツールだけで組織全体をBasicからAdvancedへ移行できないことです。Governanceモジュール(戦略、ポリシー、コンプライアンス、プロセス)とResourcesモジュール(調達、知識、意識向上)には、どのプラットフォームでも代替できない投資が必要です。現実的なPKIMM改善計画は、ツールが届く領域だけでなく4つのモジュールすべてに対応します。
PKIMMへの取り組みを始める組織にとって、実践的な道筋は明確です。
- PKIMM Self-Assessmentを実施し、4モジュール全体のベースラインを確立します。
- 現在と目標の成熟度の差が最も大きい2〜3カテゴリを特定します。
- 組織変更(ガバナンス、トレーニング、ポリシー)が必要なギャップと、運用ツール(自動化、ライフサイクル管理、監視)が必要なギャップを区別します。
- 両方の取り組みを並行して進め、定期的に再評価して進捗を測定します。
各サイクルではすべてを一度に刷新するのではなく、特定のギャップを埋めます。この段階的でエビデンスに基づくアプローチが、PKIMMを理想論ではなく実践的なものにします。このサイクルをトラスト・ライフサイクル管理の実務に組み込んだチームでは、成熟度の改善が時間とともに積み上がります。
主なポイント
- 多くのPKI環境はアドホックな成熟度で運用されています。怠慢ではなく、ガバナンスフレームワークなしに自然発生的に成長したためです。
- PKIMMは、4モジュール15カテゴリ、5つの成熟度レベル(InitialからOptimized)にわたる構造化された測定可能な評価を提供します。
- モデルは、曖昧な「PKIを改善する」という優先事項を、具体的な目標を持つ実行可能な改善ロードマップへ変えます。
- PKIMMはアーキテクトと経営層の共通言語を作り、主観的な主張を測定可能な成熟度レベルへ置き換えます。
- ILMのようなツールはManagementとOperationsモジュール(証明書管理、鍵管理、自動化)のギャップ解消に役立ちますが、GovernanceとResourcesにはプラットフォームでは代替できない組織変更が必要です。
まずベースラインを作りましょう。PKIMM Self-Assessmentを実施して現在のPKI運用の位置を確認し、直感ではなくエビデンスに基づいて改善ロードマップを構築してください。