Die Uhr tickt.
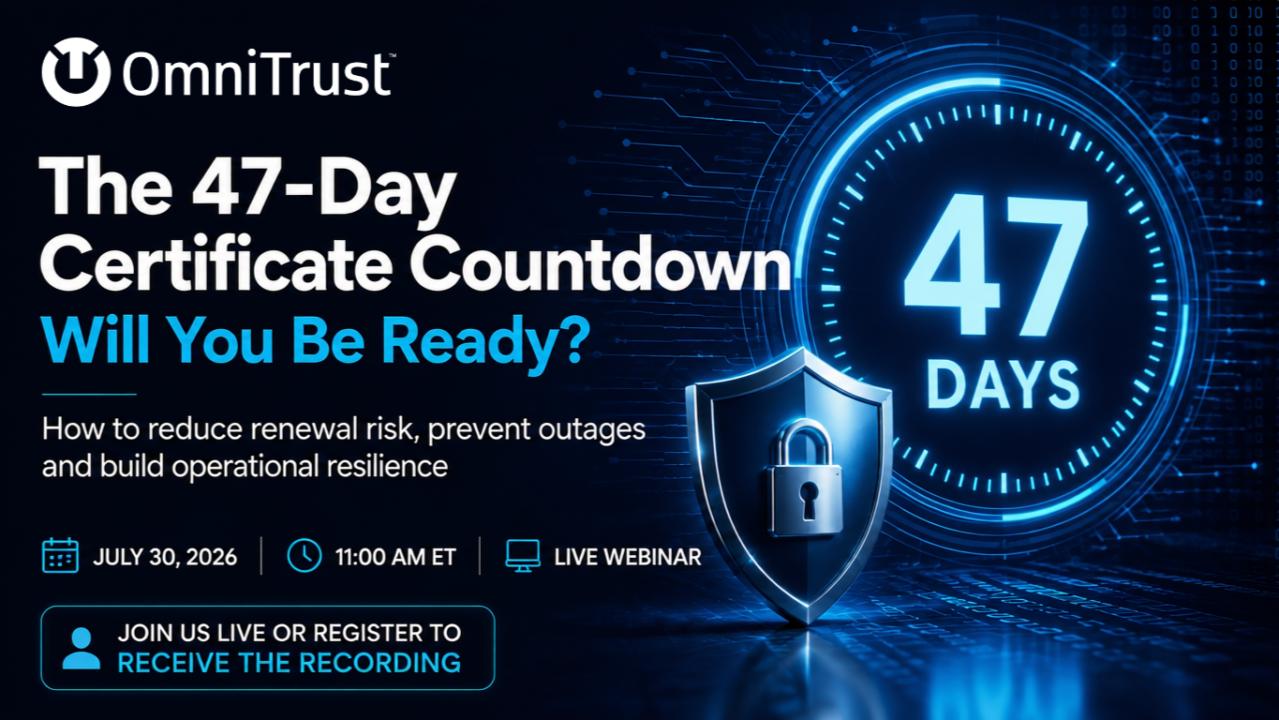
Der Wechsel zu 47-tägigen TLS-Zertifikatslebenszyklen ist eine der größten operativen Veränderungen für PKI seit Jahren. Kürzere Zertifikatslaufzeiten verbessern zwar die Sicherheit, erhöhen aber zugleich die Häufigkeit von Erneuerungen drastisch und machen manuelles Zertifikatsmanagement untragbar.
Für viele Organisationen ist das nicht nur ein PKI-Thema. Es ist eine Frage der operativen Resilienz.
Zu den Fragen, die jedes Security- und Infrastrukturteam stellen sollte, gehören:
- Wie viele Zertifikate haben wir tatsächlich?
- Können wir Ausstellung und Erneuerung in unserer gesamten Umgebung automatisieren?
- Was passiert, wenn ein kritisches Zertifikat abläuft?
- Sind wir auf die Änderungen der Zertifikatslaufzeiten 2027 und 2029 vorbereitet?
Wenn Sie für PKI, Maschinenidentitäten, Cloud-Infrastruktur oder Cybersecurity-Betrieb verantwortlich sind, liefert dieses Webinar praktische Antworten.
Begleiten Sie Roman Cinkais, SVP Enterprise Products bei OmniTrust und Chair der PKI Maturity Model Working Group im PKI Consortium, in einer live und demo-orientiert durchgeführten Session zu folgenden Themen:
- Warum der Übergang zu 47 Tagen wichtig ist
- Wie manuelles Zertifikatsmanagement beseitigt wird
- Aufbau einer modernen, automatisierten PKI-Strategie
- Ausfallrisiken reduzieren und zugleich die operative Resilienz verbessern
- Ihre Organisation auf die kommenden Änderungen der Zertifikatslaufzeiten vorbereiten
Diese praktische Session konzentriert sich darauf, was Security- und Infrastrukturteams jetzt tun müssen – nicht nur auf Theorie.
Live-Webinar: 30. Juli 2026
Hier über LinkedIn registrieren (oder anmelden, um die Aufzeichnung zu erhalten):
#PKI #MachineIdentity #CertificateManagement #CyberSecurity #CryptographicAgility