📣 Integrity Security Services (ISS) heißt jetzt OmniTrust.
Unsere unvermeidliche Entwicklung zu OmniTrust

Gesundheitswesen & MedTech

OmniTrust sichert vernetzte Medizingeräte, digitale Gesundheitsplattformen und Gesundheitssysteme über ihren gesamten operativen Lebenszyklus hinweg. Von Entwicklung und Fertigung der Geräte bis zur klinischen Bereitstellung und Patientenversorgung bietet OmniTrust eingebettetes kryptografisches Vertrauen, Lifecycle-Governance und auf regulatorische Anforderungen abgestimmte Sicherheit, damit Implantate, Diagnosesysteme, vernetzte Geräte und KI-gestützte Systeme in hochregulierten Umgebungen sicher, rückverfolgbar und compliant bleiben.
Gesundheitswesen & MedTech

Über Gesundheitswesen & MedTech

Gesundheitswesen und Medizintechnik sind auf komplexe, vernetzte Systeme angewiesen, die Geräte, Software, Cloud-Plattformen, Lieferketten und klinische Abläufe umfassen. Von lebensrettenden Implantaten und Diagnosegeräten über Krankenhausnetzwerke und Fernüberwachung bis hin zu KI-gestützter Versorgung erfordern Patientensicherheit und regulatorische Compliance Vertrauen, das weit über das einzelne Gerät hinausgeht. OmniTrust schafft dieses Vertrauen, indem Sicherheit auf Silizium- und Systemebene verankert, Identitäten, Anmeldedaten und Softwareintegrität über den gesamten Lebenszyklus gesteuert und Expertendienste im Einklang mit Gesundheitsvorschriften und Sicherheitsstandards bereitgestellt werden. OmniTrust sichert Geräteidentitäten, Firmware- und Software-Updates, kryptografische Schlüssel, Zertifikate und Geheimnisse und gewährleistet zugleich Rückverfolgbarkeit, Auditierbarkeit und Compliance von der Entwicklung über die Bereitstellung bis zur Überwachung nach der Markteinführung.

Zugehörige Lösungen

Post-Quanten- & Krypto-Agilitätsbereitschaft

Modernisieren Sie die Kryptografie für die Post-Quanten-Ära – mit vollständiger Erkennung, Bewertung und Migrationsbereitschaft.
Bereiten Sie sich mit verwalteten Zertifikats- und Schlüsselübergängen auf zukünftige kryptografische Standards vor. Ermöglichen Sie sichere hybride Algorithmen, ohne zentrale Geschäftsabläufe zu beeinträchtigen.

Sicheres Signieren von Software & Firmware

Zentrales, richtliniengesteuertes Code-Signing und Update-Validierung von der Entwicklung bis zur Bereitstellung.

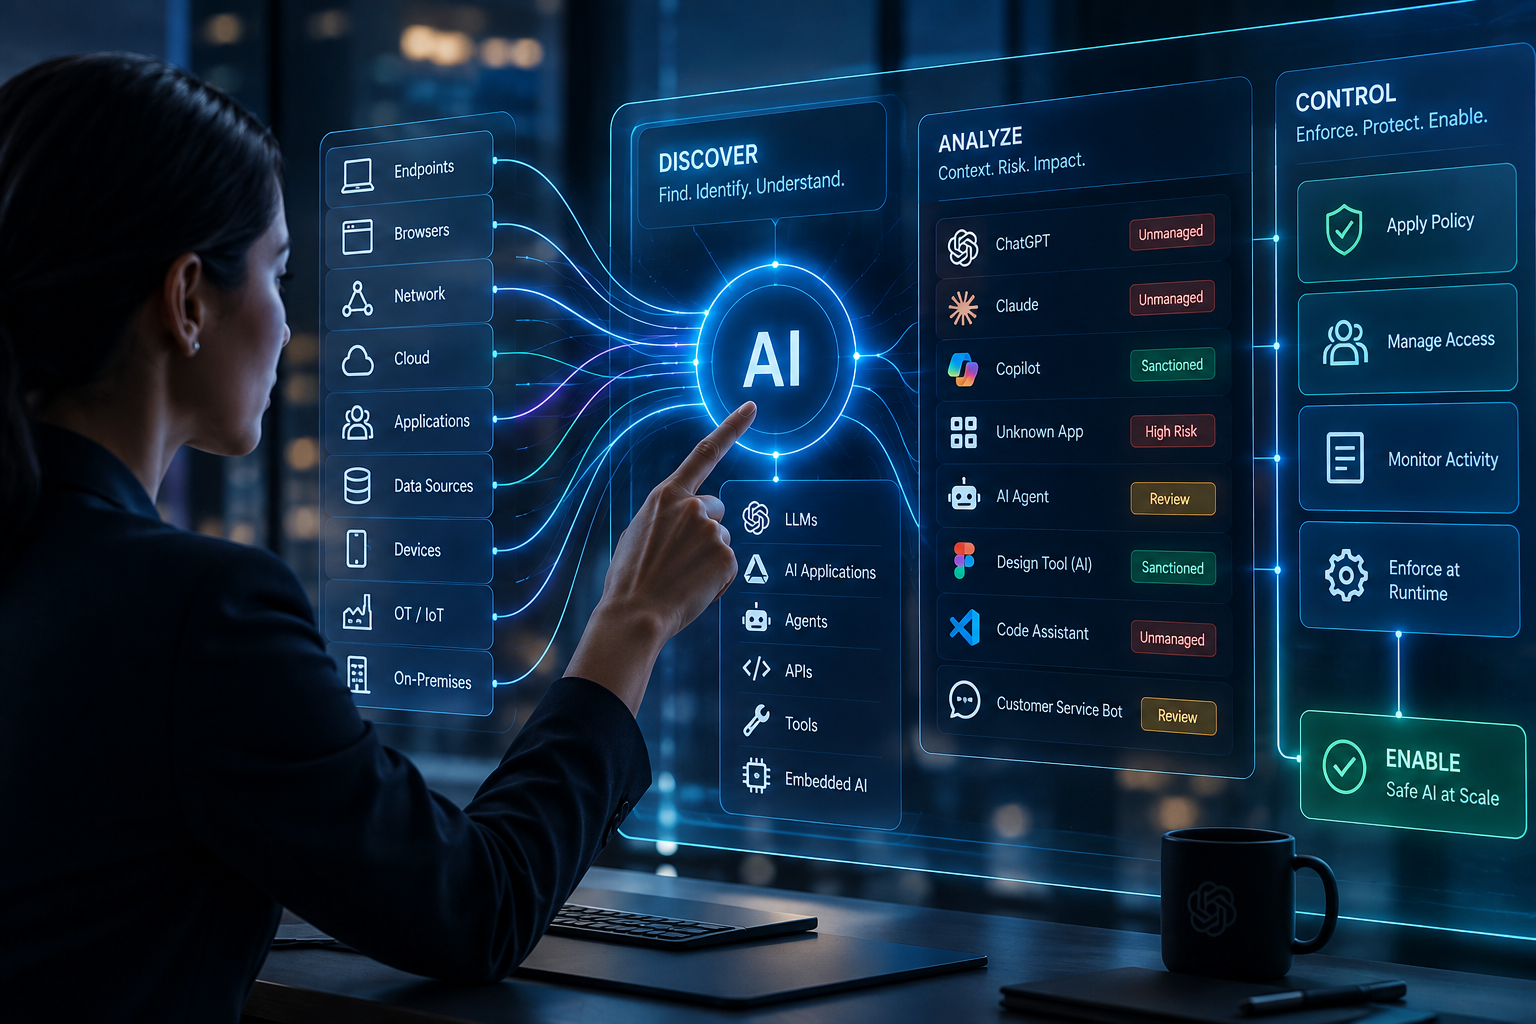
Enterprise-KI-Erkennung & Kontrolle von Shadow AI

OmniTrust ALM, powered by Halo, bringt jahrzehntelange Cybersecurity- und spezialisierte Asset-Discovery-Expertise in die Enterprise-KI. Durch Erkennung auf Endpoint-, Browser-, Netzwerk- und Umgebungsebene identifiziert Halo KI-Anwendungen, LLMs, Modelle, Agenten, APIs und Tools – einschließlich Shadow AI und in Anwendungen eingebetteter KI. Es erstellt ein kontinuierlich aktualisiertes KI-System-of-Record und wendet anschließend zentrale Richtlinien- und Runtime-Kontrollen an. So erhalten Organisationen die Transparenz, Nachweise und Durchsetzungsgrundlage, die sie benötigen, um KI zu steuern und sicher zu skalieren.

Enterprise-weite kryptografische Erkennung & CBOM

Lorem ipsum dolor sit amet consectetur. Cursus ac quam eu morbi. Imperdiet mi turpis viverra placerat.
Organisationen fehlt häufig ein vollständiger Überblick über die Kryptografie, die ihr Geschäft schützt. OmniTrust CBOM Lens findet in Kombination mit ILM-Connectoren und Endpoint-Erkennung Zertifikate, kryptografische Schlüssel, Secrets und weitere Assets im gesamten Unternehmen und deckt schwache, veraltete, ablaufende und quantenanfällige Kryptografie auf. Die Assets werden inventarisiert und bilden damit die Grundlage für systematische Modernisierung, Automatisierung, Lifecycle-Workflows und kontinuierliche kryptografische Kontrolle.

Sichere Lieferkette & Vertrauen in die Fertigung

Eine sichere Lieferkette und Vertrauen in die Fertigung erfordern kontinuierliche Verifizierung über Geräte, Software und Partner hinweg. Diese Lösung schafft kryptografisches Vertrauen von der Produktion bis zur Bereitstellung und bietet zentralisierte Transparenz und Kontrolle über Assets, Updates und Identitäten – in Ihrem Unternehmen und entlang der erweiterten Lieferkette.

Weltweit vertrauen uns

  • Hersteller von Medizingeräten
  • Krankenhäuser
  • Innovatoren im Bereich Digital Health

Was bieten wir?

  • Sichere Identitäts- und Zugriffskontrolle für vernetzte Medizingeräte.
  • Bereitstellung von SBOM/CBOM für Compliance, Überwachung und Rückrufbereitschaft.
  • Unterstützung kontinuierlicher Compliance mit FDA-, HIPAA- und EU-MDR-Rahmenwerken.
  • Schutz von Geheimnissen und Schlüsseln in Geräten durch automatisierte Rotation.
  • Sichere OTA-Updates für Medizingeräte und Krankenhausinfrastruktur.

Zentrale regulatorische Treiber

  • FDA 21 CFR Part 11, Part 820
  • FDA 524B (Cybersicherheit für Medizingeräte)
  • HIPAA-Sicherheitsanforderungen
  • IEC 62304 (Software-Lebenszyklus für Medizingeräte)
  • ISO 13485 (QMS für Medizingeräte)

Zugehörige Fallstudien

Luft- und Raumfahrt & Verteidigungsindustrie

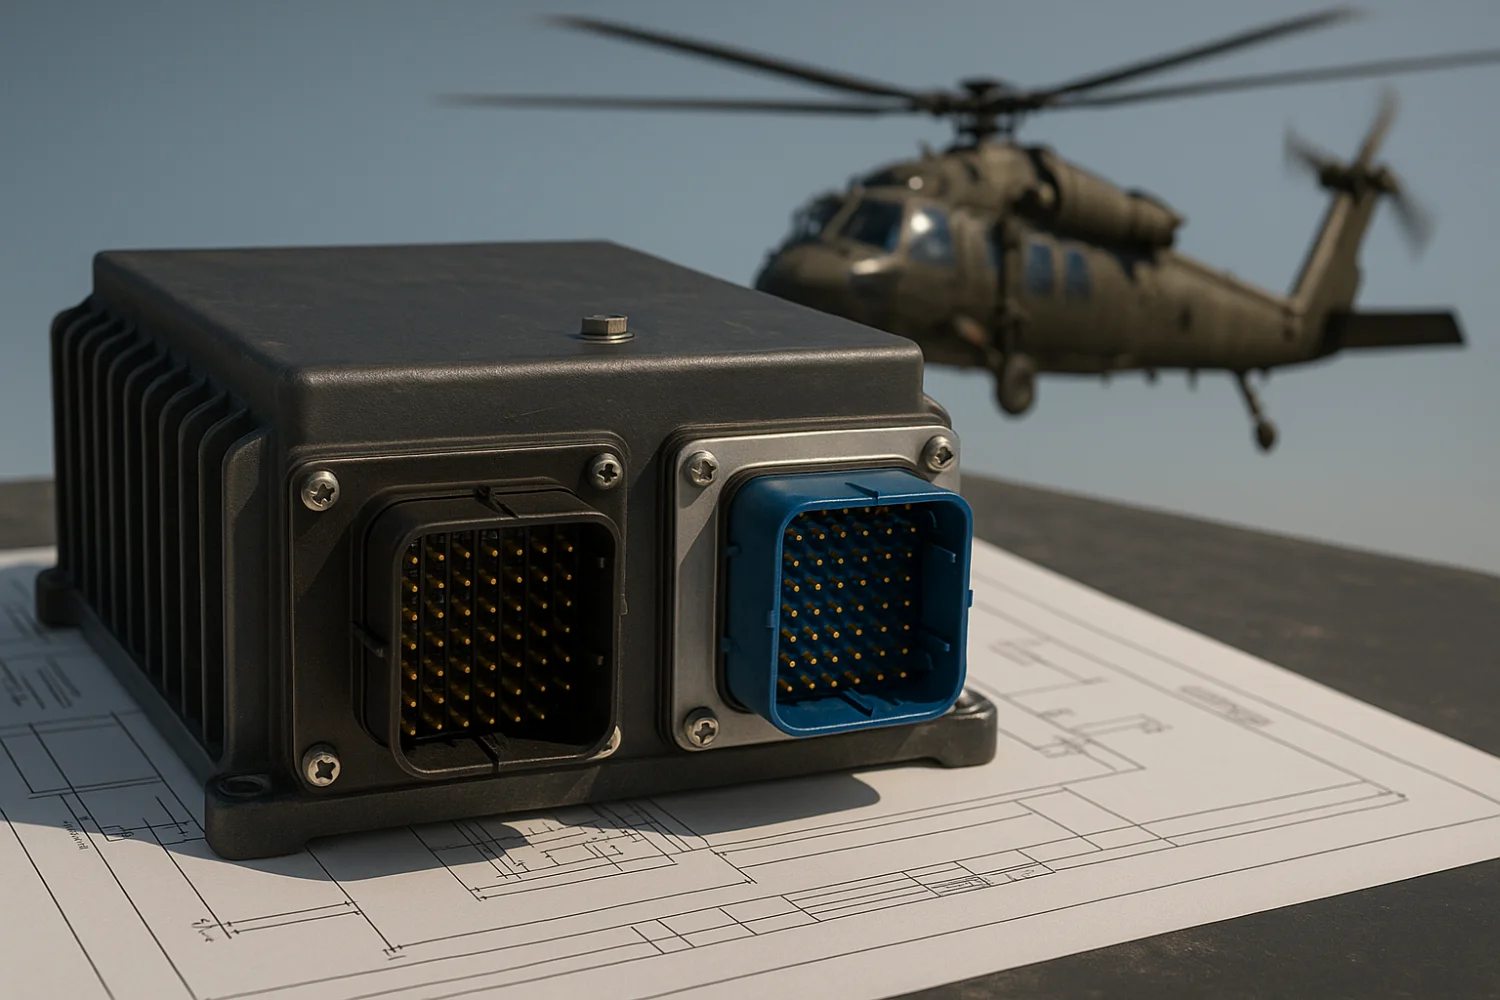
Ein führender Anbieter geschäftskritischer Motorsteuergeräte (ECUs) für Anwendungen des US-Militärs benötigte eine Möglichkeit, Firmware und Schlüsselmaterial sicher an eingesetzte Systeme zu übertragen — ohne externe Verbindungen, Internetzugang oder physische Anwesenheit des Anbieters. Die Lösung musste staatliche STIG-Standards erfüllen, vor Manipulation schützen und die Ende-zu-Ende-Integrität vom Werk bis zu den am Edge eingesetzten Systemen gewährleisten.

Luft- und Raumfahrt & Verteidigungsindustrie

Ein führender Hauptauftragnehmer der Luft- und Raumfahrt- und Verteidigungsindustrie, der die U.S. Missile Defense Agency (MDA) unterstützt, entwickelte Verteidigungsfähigkeiten der nächsten Generation. Der Kunde stand vor der entscheidenden Herausforderung, kryptografisches Schlüsselmaterial und geschäftskritische Firmware sicher direkt an eingesetzte Geräte zu liefern — bei gleichzeitiger Beseitigung manueller Eingriffe, Reduzierung des Kompromittierungsrisikos und Ausrichtung an STIG-Compliance-Vorgaben. Herkömmliche Modelle waren auf manuelle Prozesse, Air Gaps und On-Premises-Sicherheitsprotokolle angewiesen, die sich nicht mehr auf das gewünschte Maß an Automatisierung, Sicherheit und operativer Geschwindigkeit skalieren ließen.

Automobilindustrie & vernetzte Fahrzeuge

Ein globaler Tier-1-Automobilzulieferer musste die Bereitstellung und Verwaltung sensibler Anmeldedaten und Firmware schützen, die in eingebetteten Electronic Control Units (ECUs) entlang seiner Lieferkette verwendet werden. Angesichts zunehmender Risiken durch unbefugten Zugriff, manipulierte Diagnosesysteme und gefälschte Komponenten wandte sich der Kunde an OmniTrust, um den Lebenszyklus der ECU-Authentifizierung zu automatisieren und abzusichern — von der erstmaligen Passwortgenerierung bis zur Validierung im Serviceeinsatz.

Datenblatt herunterladen

Get A Demo Of: Gesundheitswesen & MedTech

Fehler: Kontaktformular wurde nicht gefunden.