📣 Integrity Security Services (ISS) heißt jetzt OmniTrust.
Unsere unvermeidliche Entwicklung zu OmniTrust

Lifecycle-Compliance & regulatorische Sicherheit

Bewerten und erhalten Sie kontinuierliches Cyber-Vertrauen über Anwendungen und Infrastrukturen hinweg – mit Richtliniendurchsetzung und auditfähigen Identitätskontrollen. Unterstützen Sie sich weiterentwickelnde regulatorische und branchenspezifische Anforderungen.

Die Herausforderungen

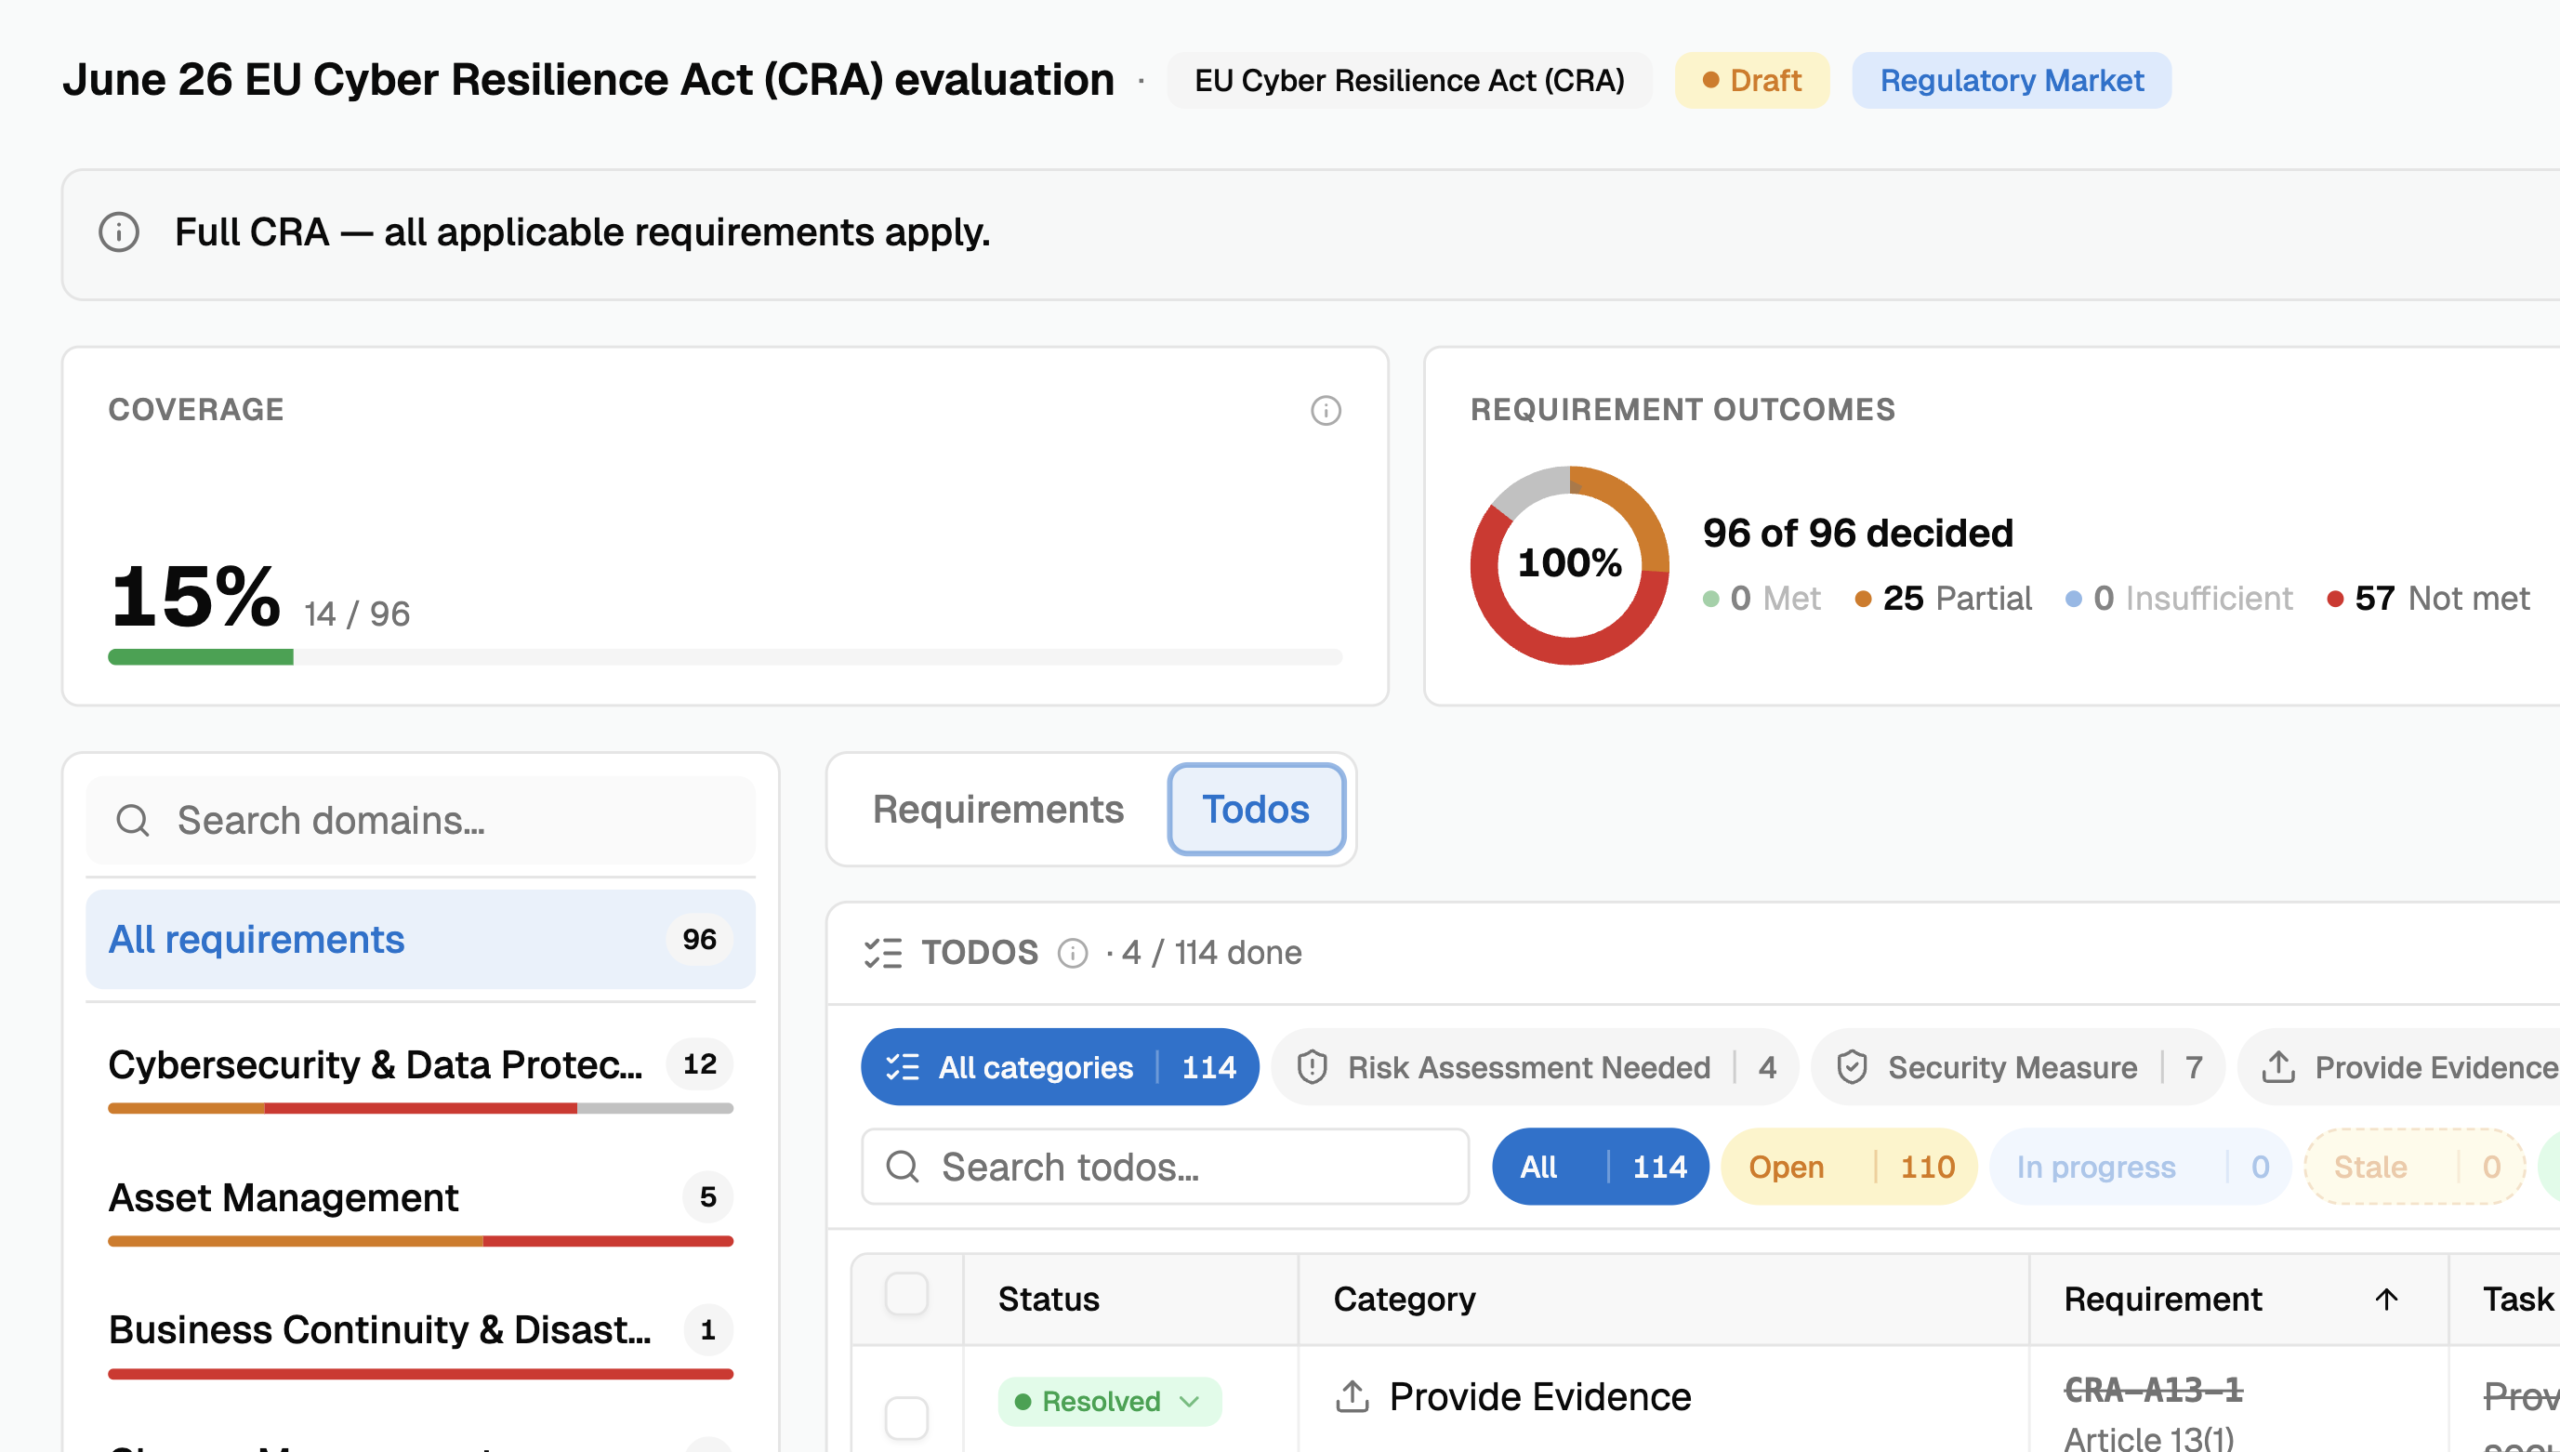
Neue oder bestehende globale Vorschriften – EU CRA, NIS2, CRA, eIDAS2, ISO 27001 und Branchenvorgaben – verlangen kontinuierliche kryptografische Nachweise für Vertrauen, Algorithmuszustand und Lifecycle-Sicherheit. Die meisten Organisationen haben Schwierigkeiten, diese Nachweise und die Lifecycle-Governance von Cyberrisiken im großen Maßstab zu bewerten, zu erzeugen und aufrechtzuerhalten.

Unsere Lösungen

TLM automatisiert Trust-Compliance durch einheitliche Transparenz, Analysen und Durchsetzung. Certify by OmniTrust unterstützt bei der Bewertung von Cyberrisiken. DLM sorgt für die Durchsetzung zur Laufzeit in Embedded-Systemen, während ILM die Governance von Secrets, Schlüsseln und Zertifikaten zentralisiert. Zusammen erzeugen diese Ebenen kontinuierliche Audit-Kontrollen und Nachweise und reduzieren Compliance-Kosten sowie Risikoexposition.

Trust-Lösungen

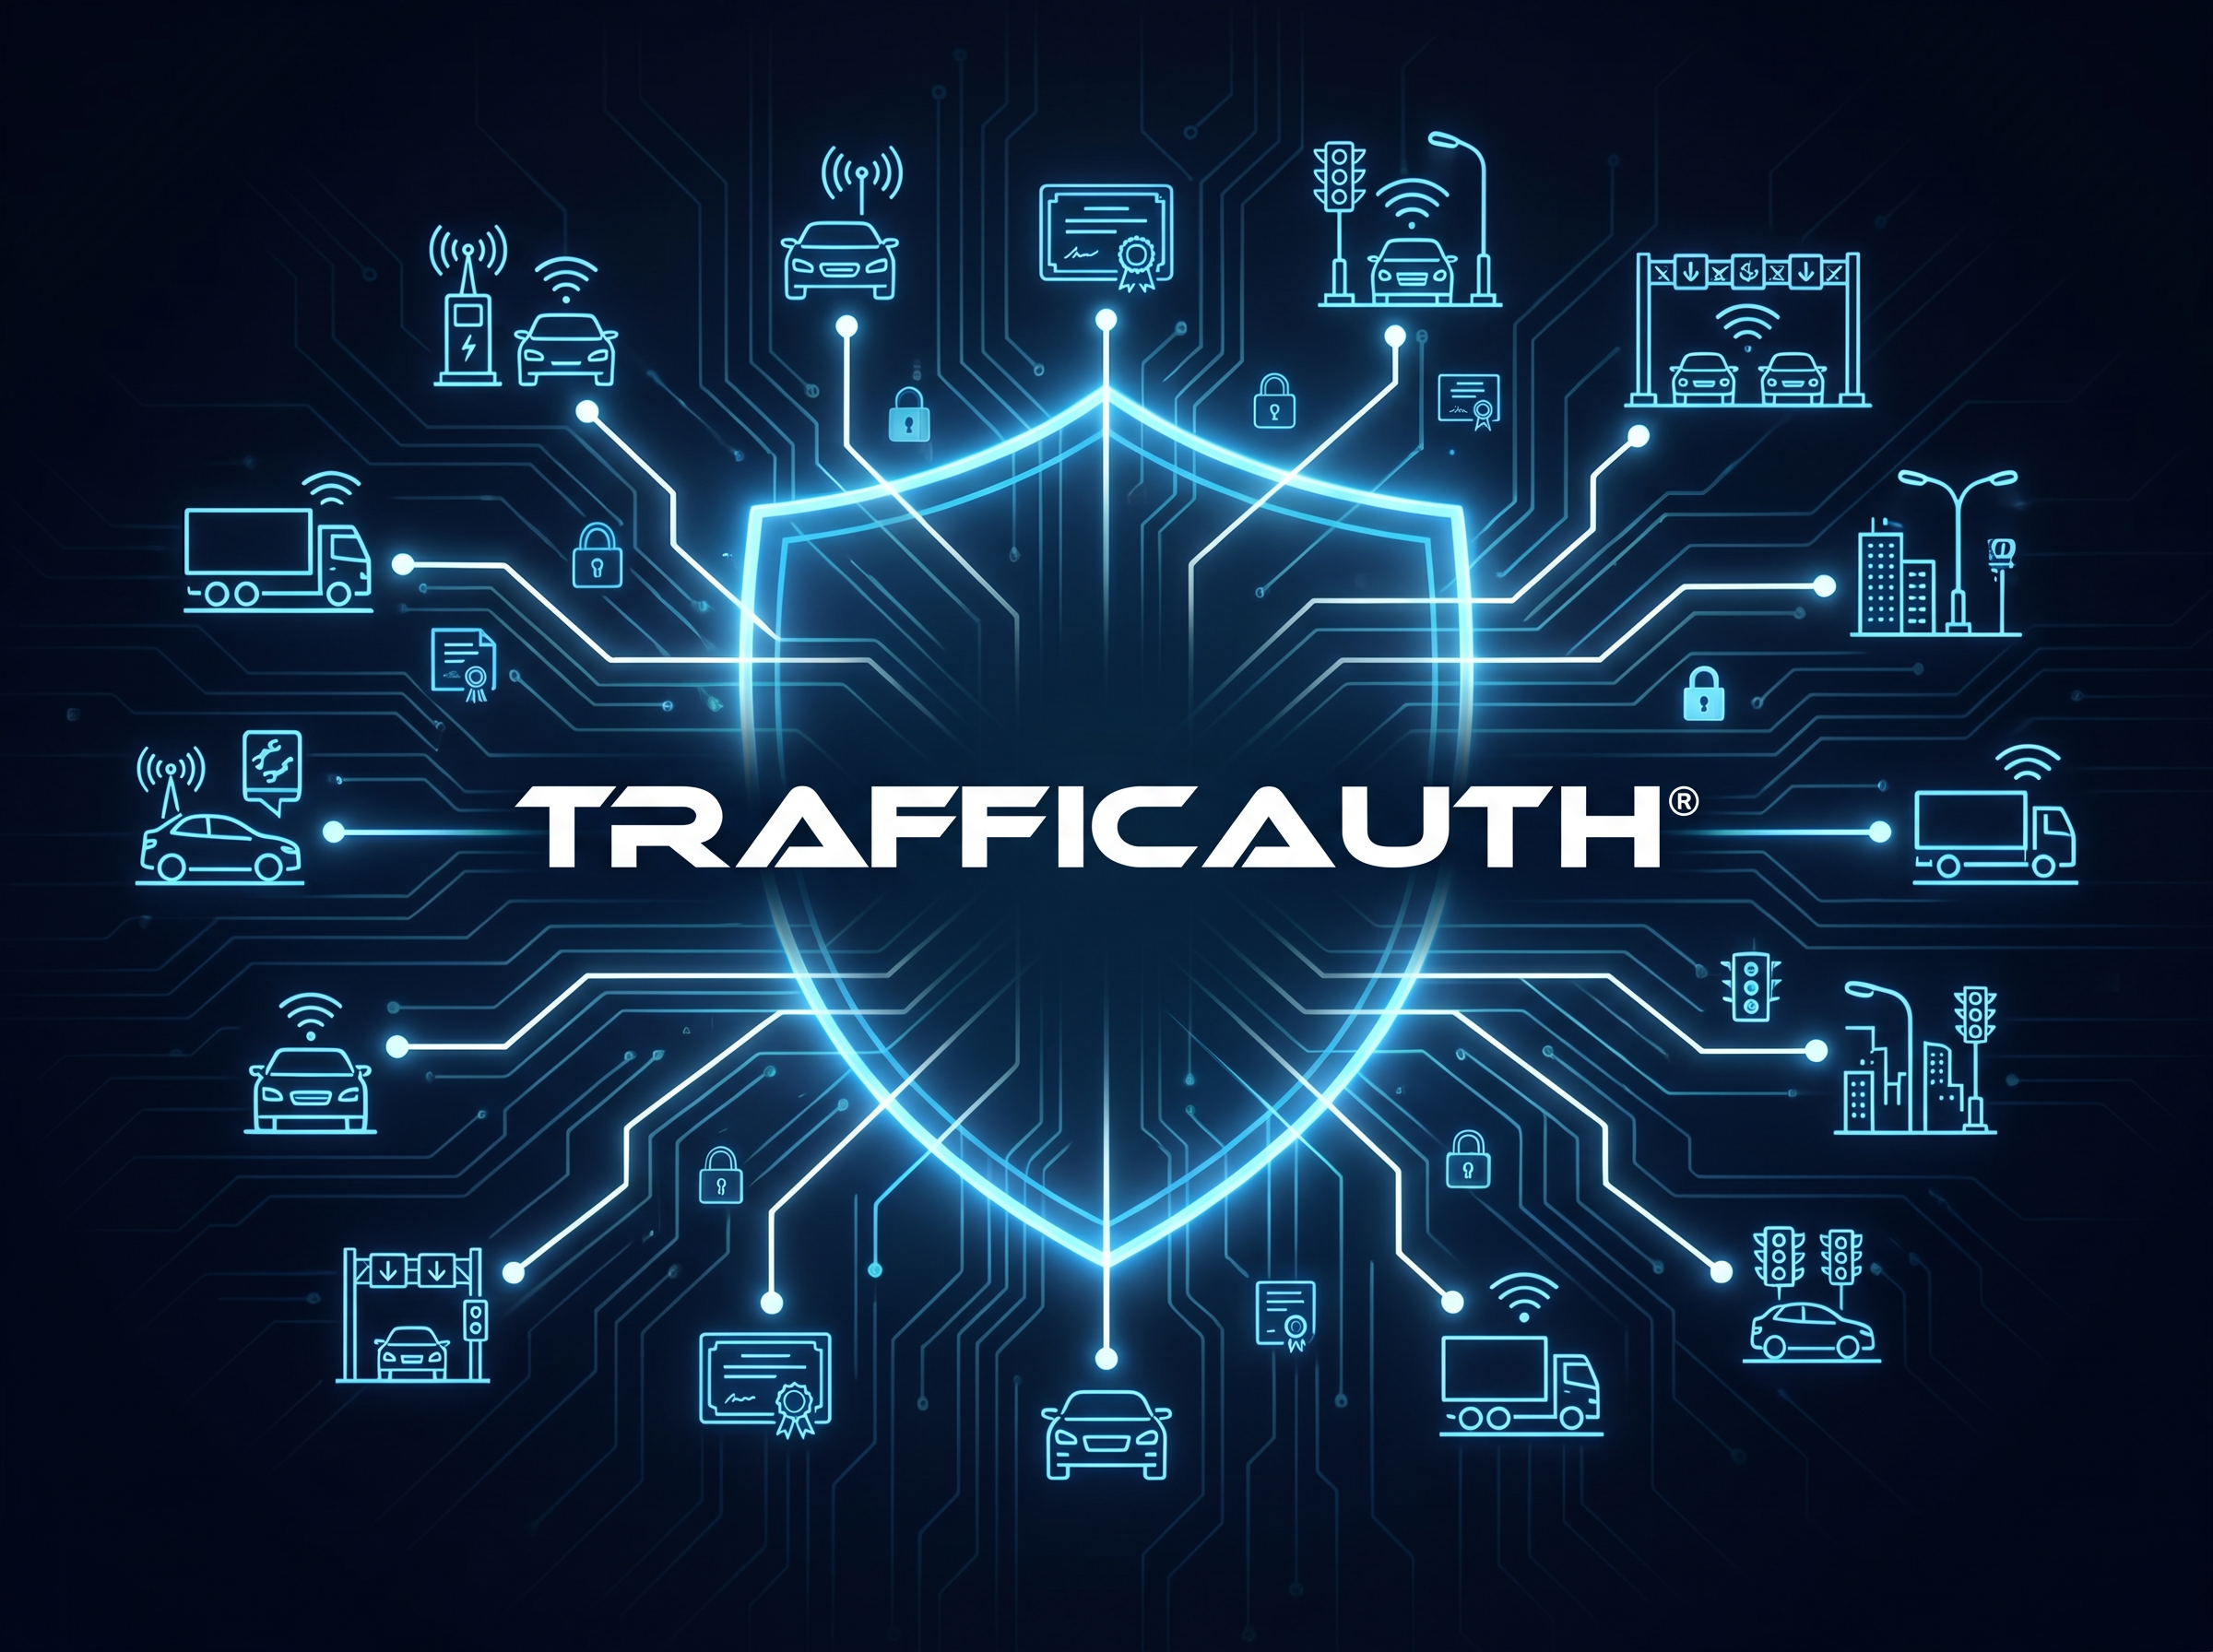
TrafficAuth – Vertrauenswürdige Mobilitätsinfrastruktur

  • SCMS-basierte V2X-Vertrauensinfrastruktur
  • Authentifizierte Fahrzeugkommunikation
  • Integration von Network und Direct V2X
  • Lifecycle-Management für Verkehrs-Credentials
  • Sichere Integration von Flotten und straßenseitigen Systemen
  • Echtzeit-Sicherheit in Arbeitszonen
  • Skalierbare Vertrauensinfrastruktur für Smart Cities

Secrets, Schlüssel und kryptografisches Vertrauen skalierbar orchestrieren

  • Authentifizieren Sie jedes vernetzte Signal, jeden Sensor und jeden Controller in kommunalen Netzwerken.
  • Erzwingen Sie signierte Firmware, SCMS-basiertes V2X und richtliniengesteuerte OTA-Updates.

Wichtige Funktionen

Cyber-Risikobewertung, Richtlinienautomatisierung, Analyse der kryptografischen Sicherheitslage, Nachweiserstellung und kontinuierliches Monitoring.

Automatisierte Cyber-Risikobewertung

Compliance-Mapping & Kontrollautomatisierung

Monitoring der kryptografischen Sicherheitslage

Erfassung von Lifecycle-Nachweisen

CBOM-/Asset-Korrelation

Audit- & Reporting-Dashboards

Unterstützte Branchen

Gesundheitswesen & MedTech

  • Sichere Identitäts- und Zugriffskontrolle für vernetzte Medizingeräte.
  • Schutz von Geheimnissen und Schlüsseln in Geräten durch automatisierte Rotation.
  • Bereitstellung von SBOM/CBOM für Compliance, Überwachung und Rückrufbereitschaft.

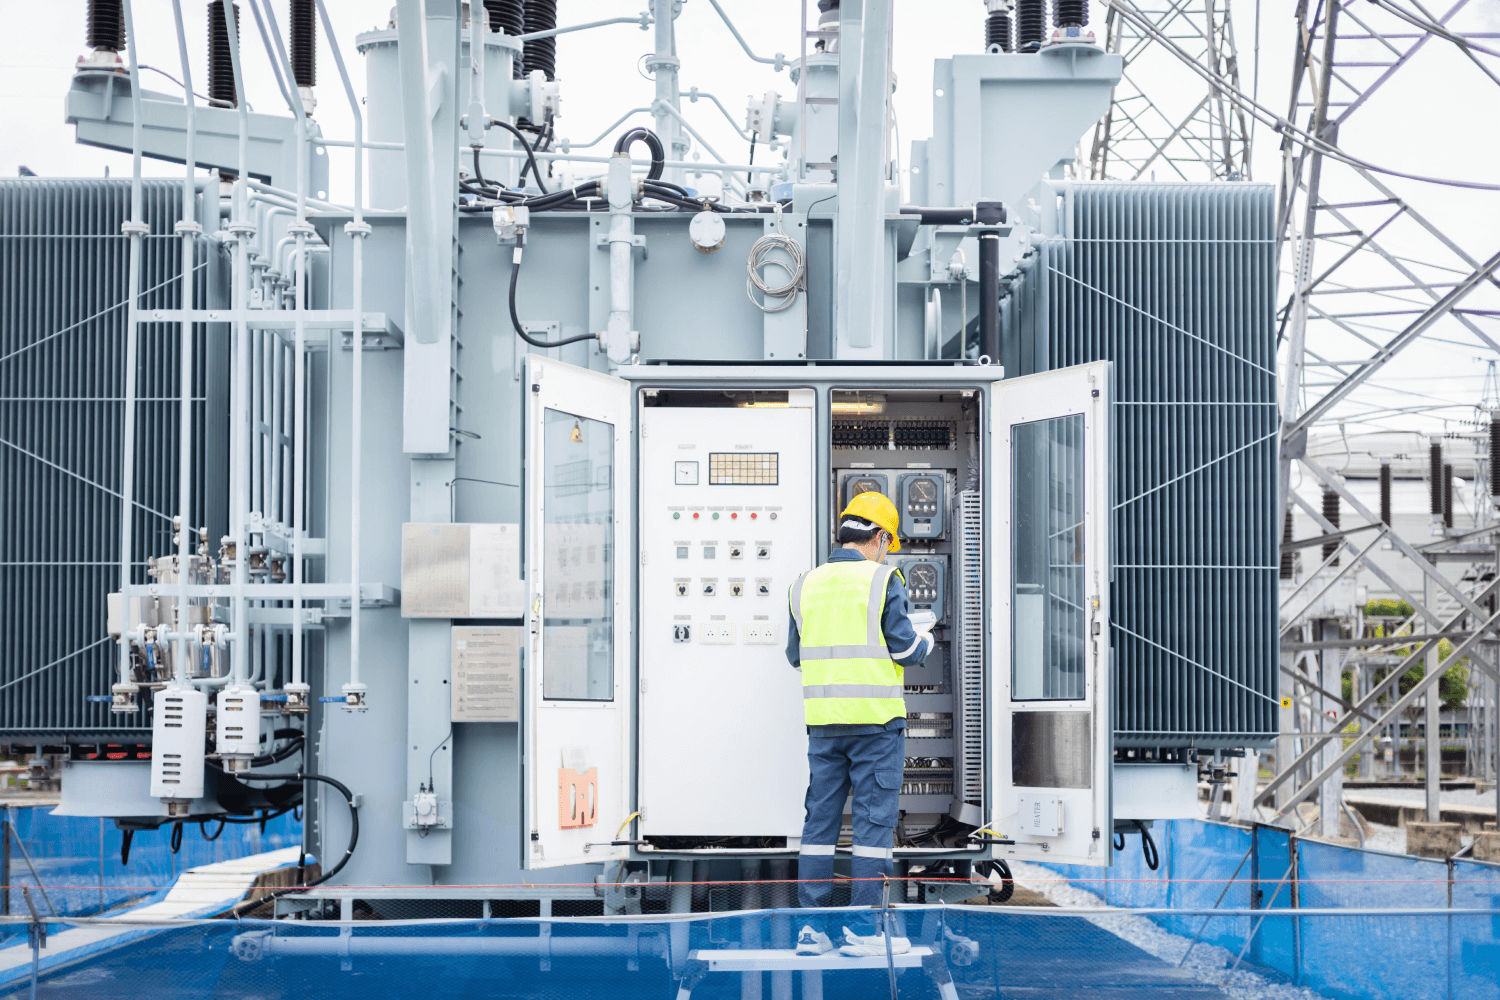
Energieversorgung & Versorgungsunternehmen

  • Zentralisierte Verwaltung von Zertifikaten, Schlüsseln und Geheimnissen über IT und OT hinweg.
  • Schutz von SCADA-Systemen, Umspannwerken und Smart Metern durch eingebettetes Vertrauen.
  • Automatisierter Lebenszyklus für Anmeldedaten zur Vermeidung von Ausfallrisiken.

Telekommunikation, Cloud & KI

  • Sicherer Identitätslebenszyklus für Menschen, Workloads und KI-Agenten.
  • Schutz und Rotation von Geheimnissen für APIs und Cloud-Services.
  • Vertrauen in 5G- und V2X-Kommunikation ermöglichen.

Für Compliance entwickelt

FDA
FDA

Vertrauen in Medizinprodukte und Patientensicherheit
ISO 21434
ISO 21434

Einhaltung der Cybersicherheitsanforderungen im Automobilbereich
NIS2 & CRA
NIS2 & CRA

Resilienz europäischer kritischer Infrastrukturen
DoD
DoD

Sicherheitsanforderungen auf Verteidigungsniveau
PQC
PQC

Umstieg auf Post-Quanten-Kryptografie

ISO 21434
ISO 21434

Einhaltung der Cybersicherheitsanforderungen im Automobilbereich

Datenblatt herunterladen

Get A Demo Of: Lifecycle-Compliance & regulatorische Sicherheit

Fehler: Kontaktformular wurde nicht gefunden.