📣 Integrity Security Services (ISS) heißt jetzt OmniTrust.
Unsere unvermeidliche Entwicklung zu OmniTrust

Enterprise-KI-Erkennung & Kontrolle von Shadow AI

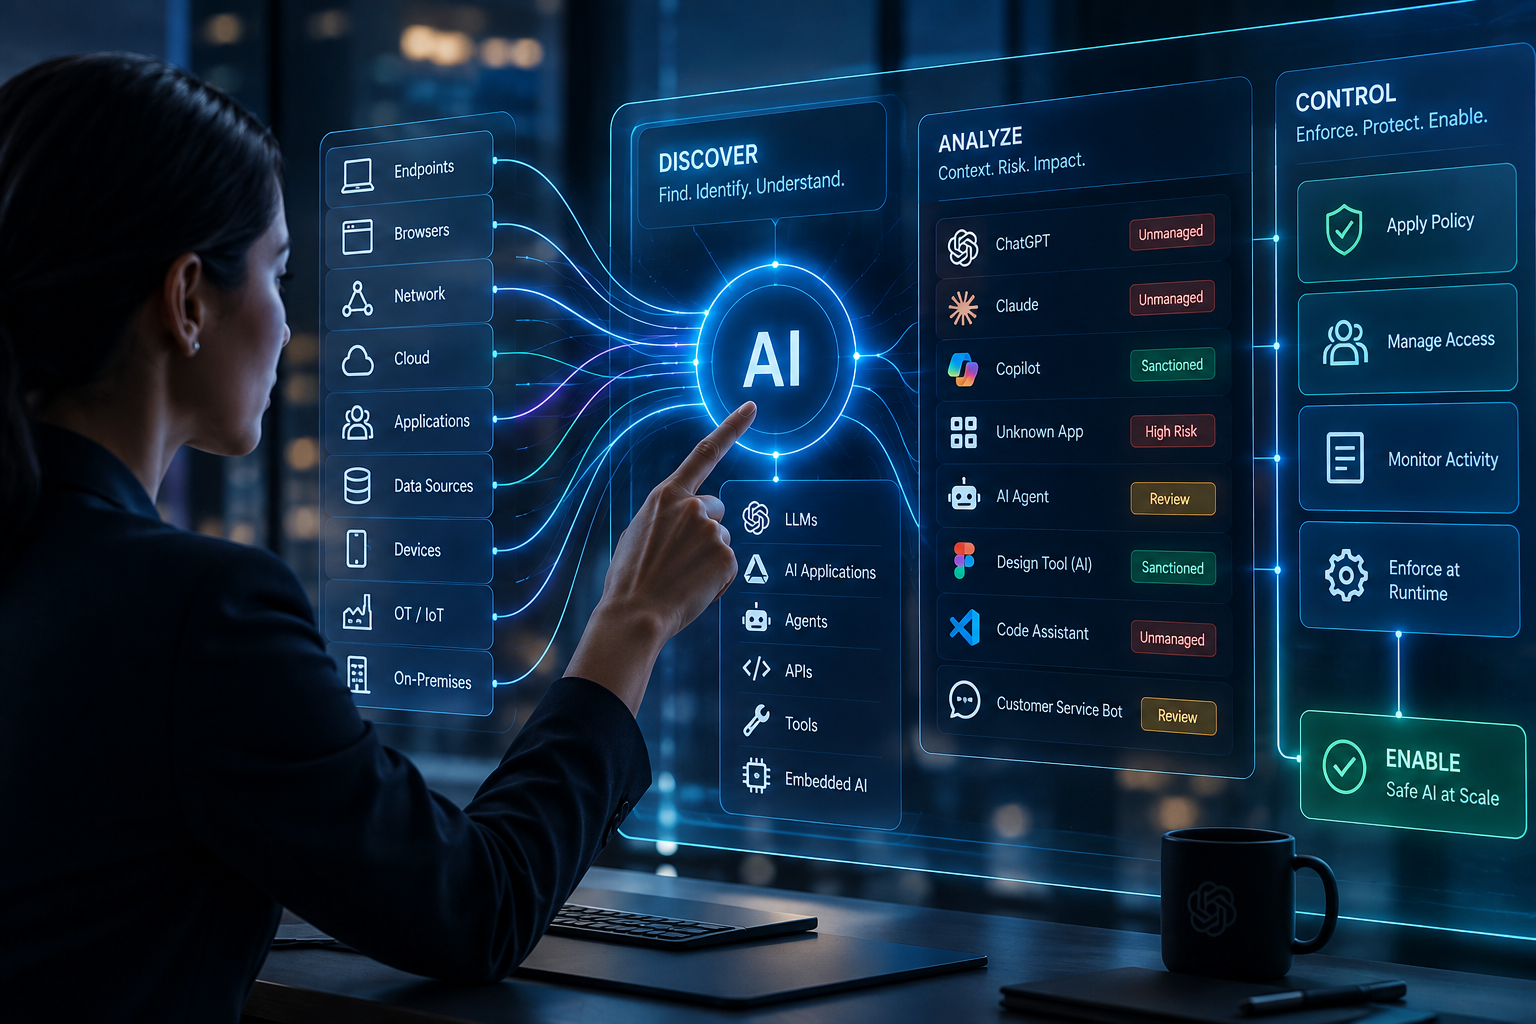
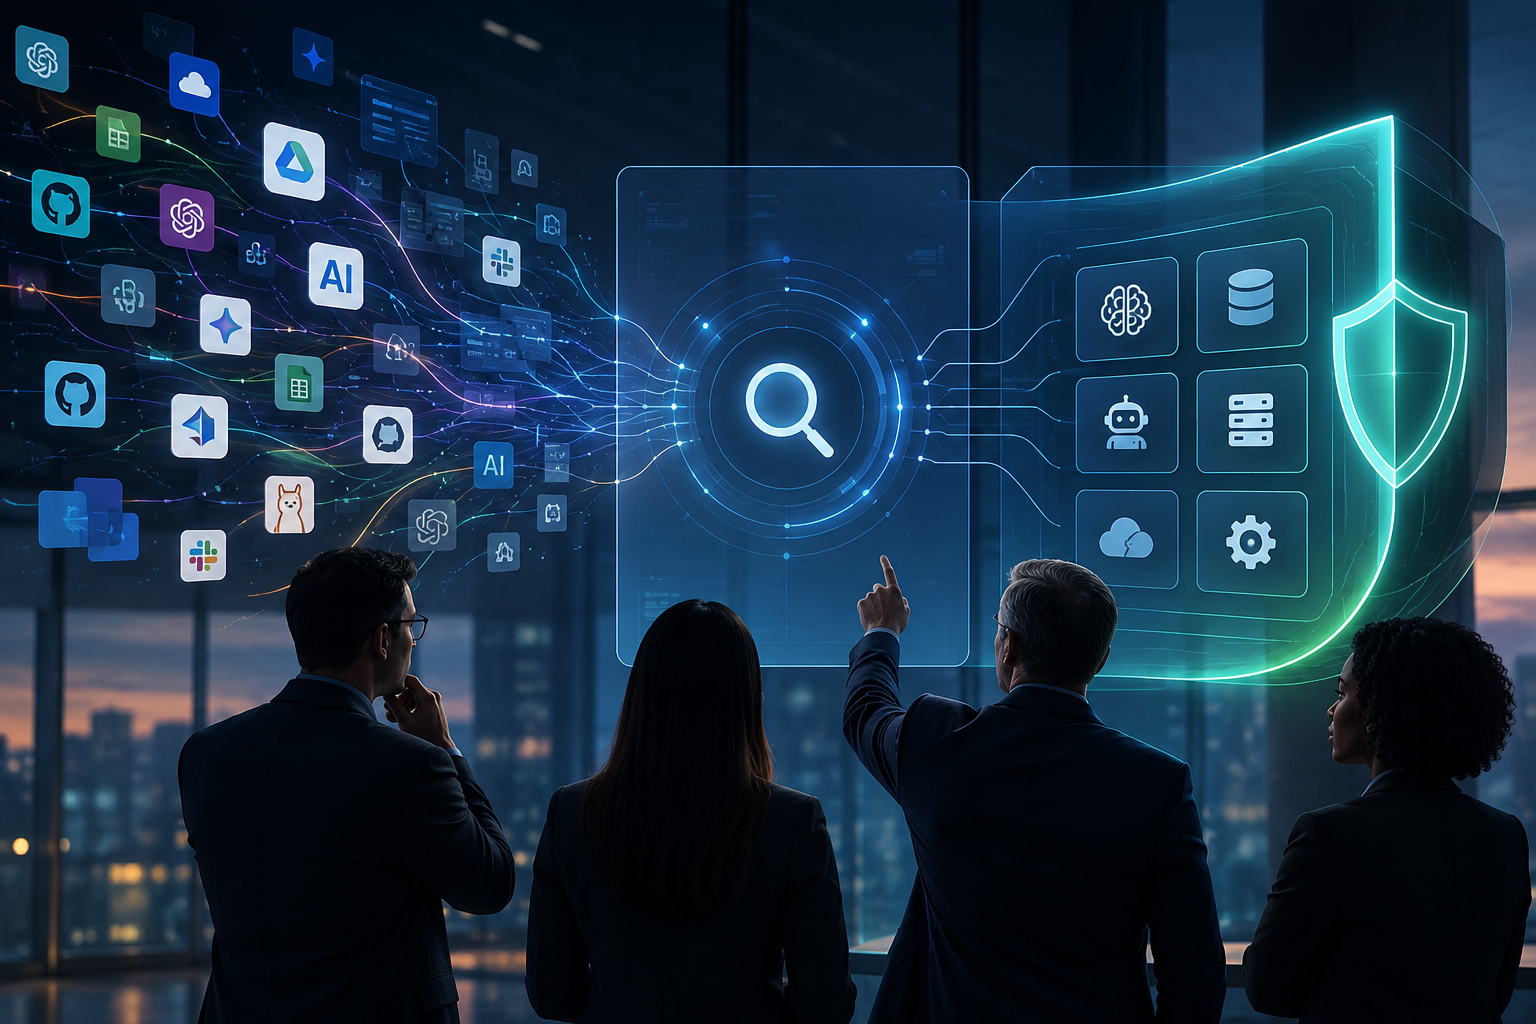
OmniTrust ALM, powered by Halo, bringt jahrzehntelange Cybersecurity- und spezialisierte Asset-Discovery-Expertise in die Enterprise-KI. Durch Erkennung auf Endpoint-, Browser-, Netzwerk- und Umgebungsebene identifiziert Halo KI-Anwendungen, LLMs, Modelle, Agenten, APIs und Tools – einschließlich Shadow AI und in Anwendungen eingebetteter KI. Es erstellt ein kontinuierlich aktualisiertes KI-System-of-Record und wendet anschließend zentrale Richtlinien- und Runtime-Kontrollen an. So erhalten Organisationen die Transparenz, Nachweise und Durchsetzungsgrundlage, die sie benötigen, um KI zu steuern und sicher zu skalieren.

Die Herausforderungen

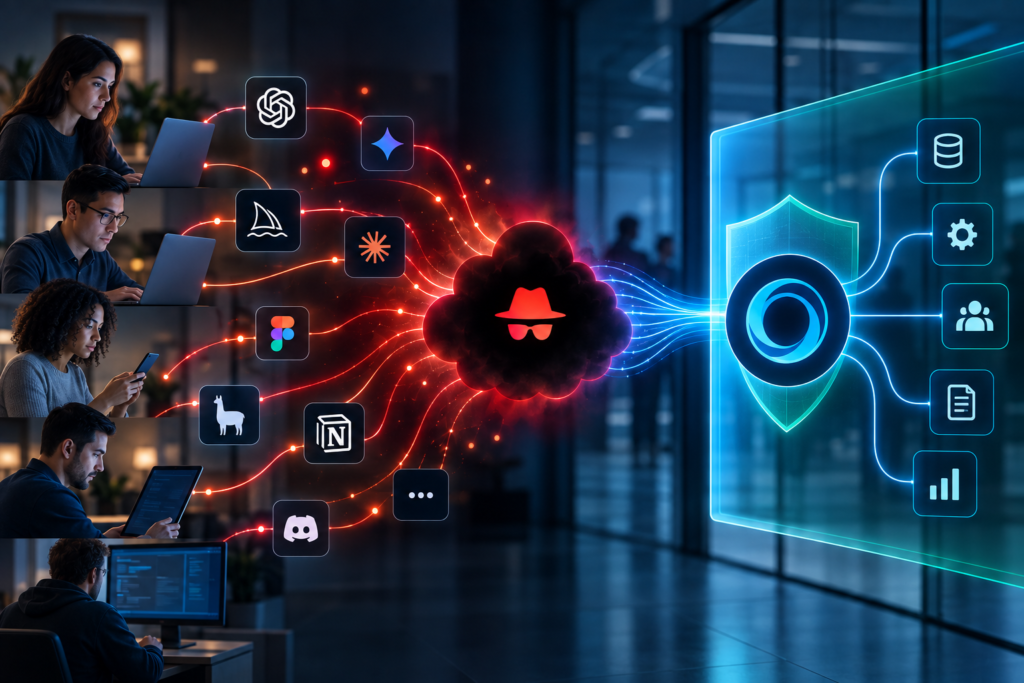
Die KI-Nutzung beschleunigt sich schneller, als die meisten Unternehmen sie erkennen, steuern oder kontrollieren können. Mitarbeitende verwenden nicht freigegebene KI, Anwendungen integrieren unbemerkt neue KI-Funktionen und autonome Agenten verbinden sich mit sensiblen Daten, Tools und Geschäftssystemen. Der KI-Footprint wächst jeden Tag – unabhängig davon, ob Organisationen darauf vorbereitet sind. Ohne kontinuierliche Erkennung können Verantwortliche nicht zuverlässig wissen, welche KI vorhanden ist, wer sie nutzt, worauf sie zugreifen kann oder wo bereits nicht verwaltete Risiken entstehen.

Unsere Lösungen

OmniTrust bringt jahrzehntelange Cybersecurity-Erfahrung beim Schutz von Kryptografie, Endpoints, Geräten und Embedded-Systemen in die Enterprise-KI ein. Unsere spezialisierte Discovery-Erfahrung reicht über ILM von Zertifikaten und Schlüsseln bis zu kryptografischen Assets. Halo wendet denselben Security-first-Ansatz auf Endpoints, Browser und Umgebungen an, um KI kontinuierlich zu erkennen, Shadow AI sichtbar zu machen und vertrauenswürdige Governance zu etablieren.

Wichtige Funktionen

Halo bietet mehrschichtige KI-Erkennung über Endpoints, Browser, Netzwerke und Enterprise-Umgebungen hinweg, um freigegebene und Shadow-AI-Nutzung aufzudecken. Es identifiziert kontinuierlich KI-Anwendungen, LLMs, Modelle, Agenten, APIs, Frameworks und Tool-Verbindungen und schafft damit ein vertrauenswürdiges KI-System-of-Record. Halo bietet Transparenz über KI-Aktivitäten, Benutzer, Dateninteraktionen und entstehende Risiken und geht anschließend über reine Erkennung hinaus – mit zentralen Richtlinien- und Runtime-Kontrollen für Anwendungen, Agenten, Modelle, Tools und Berechtigungen.

Mehrschichtige KI-Erkennung

KI-Nutzung über Endpoints, Browser, Netzwerke und Enterprise-Umgebungen hinweg erkennen

Shadow-AI-Erkennung

Nicht freigegebene KI-Anwendungen, LLMs, Agenten, APIs und eingebettete KI aufdecken

Kontinuierliches KI-Inventar

Ein vertrauenswürdiges System-of-Record für Enterprise-KI-Assets und deren Nutzung pflegen

Erkennung von Agenten & Tools

KI-Agenten, Frameworks, MCP-Verbindungen, Tools und Enterprise-Integrationen identifizieren

Transparenz über KI-Aktivitäten

Verstehen, wer KI nutzt, worauf zugegriffen wird und wo Risiken entstehen

Runtime-Kontrolle für KI

Erkennung mit zentralen Richtlinien, Berechtigungen und Echtzeit-Durchsetzung in konkrete Maßnahmen überführen

Unterstützte Branchen

Finanzdienstleistungen

  • Durchgängiges PKI- und Zertifikats-Lebenszyklusmanagement.
  • Sichere Aufbewahrung von API-Schlüsseln, Tokens und digitalen Geheimnissen.

Gesundheitswesen & MedTech

  • Sichere Identitäts- und Zugriffskontrolle für vernetzte Medizingeräte.
  • Schutz von Geheimnissen und Schlüsseln in Geräten durch automatisierte Rotation.
  • Bereitstellung von SBOM/CBOM für Compliance, Überwachung und Rückrufbereitschaft.

Industrie, Fertigung & OT

  • Kryptografisches Vertrauen für PLCs, Steuerungen und Robotik.
  • Zentralisiertes Schlüssel- und Zertifikatsmanagement für OT-Systeme.
  • Automatisierte SBOM/CBOM zur Stärkung der Lieferkettenintegrität.

Telekommunikation, Cloud & KI

  • Sicherer Identitätslebenszyklus für Menschen, Workloads und KI-Agenten.
  • Schutz und Rotation von Geheimnissen für APIs und Cloud-Services.
  • Vertrauen in 5G- und V2X-Kommunikation ermöglichen.

Luft- und Raumfahrt & Verteidigung

  • Secure Boot und Code-Signierung für Avionik- und Missionssysteme.
  • Lebenszyklusmanagement kryptografischer Assets über Luft-, Raumfahrt- und Verteidigungsplattformen hinweg.
  • Schutz von SCADA- und Bodensystemen durch automatisiertes Zertifikatsmanagement.

Automobil & Transport

  • Sicheres V2X- und SCMS-Lebenszyklusmanagement für die Fahrzeug-Infrastruktur-Kommunikation.
  • Unterstützung für SBOM/CBOM zur Erfüllung globaler Automotive-Compliance-Anforderungen.
  • Schutz von ECUs und Bordsystemen mit eingebettetem kryptografischem Vertrauen.

Für Compliance entwickelt

FDA
FDA

Vertrauen in Medizinprodukte und Patientensicherheit
ISO 21434
ISO 21434

Einhaltung der Cybersicherheitsanforderungen im Automobilbereich
NIS2
NIS2

Resilienz europäischer kritischer Infrastrukturen
DoD
DoD

Sicherheitsanforderungen auf Verteidigungsniveau
PQC
PQC

Umstieg auf Post-Quanten-Kryptografie

ISO 21434
ISO 21434

Einhaltung der Cybersicherheitsanforderungen im Automobilbereich

Datenblatt herunterladen

Get A Demo Of: Enterprise-KI-Erkennung & Kontrolle von Shadow AI

Fehler: Kontaktformular wurde nicht gefunden.