
OmniTrust-Blog
Kategorien
Neueste Beiträge
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Der CRA wird heute konkret. Ab dem 11. September gelten für Hersteller neue Pflichten zur Meldung von Schwachstellen. Doch wenn eine kritische Schwachstelle eine Open-Source-Komponente betrifft, können Sie schnell genug jedes betroffene Produkt identifizieren? Open Source ist längst nicht mehr nur ein Engineering-Thema. Es ist ein Thema für die Unternehmensleitung.
- NP Nick Parnaby
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Ihre Lieferanten könnten Ihr größtes CRA-Compliance-Risiko sein. Blog #8 unserer Tales From the Trenches-Serie zeigt, warum SBOMs, Schwachstellenreaktion, Support-Zusagen und Lieferantennachweise heute ebenso wichtig sind wie die eigenen Kontrollen – und warum CRA-Bereitschaft die gesamte Lieferkette umfassen muss.
- NP Nick Parnaby
- KI & agentische Sicherheit, Unkategorisiert
Was kann uns die Schweiz über KI lehren? 🇨🇭 Eine ganze Menge. Während sich Modelle, Harnesses, Clouds und Kosten ständig verändern, könnte die klügste Unternehmensstrategie darin bestehen, neutral und agil zu bleiben und die Kontrolle zu behalten. Das Schweiz-Prinzip ist eine einfache Denkweise für KI, ohne das Unternehmen auf den heutigen Gewinner zu setzen.
- NP Nick Parnaby
- Sicherheit in Arbeitszonen, TrafficAuth, V2X
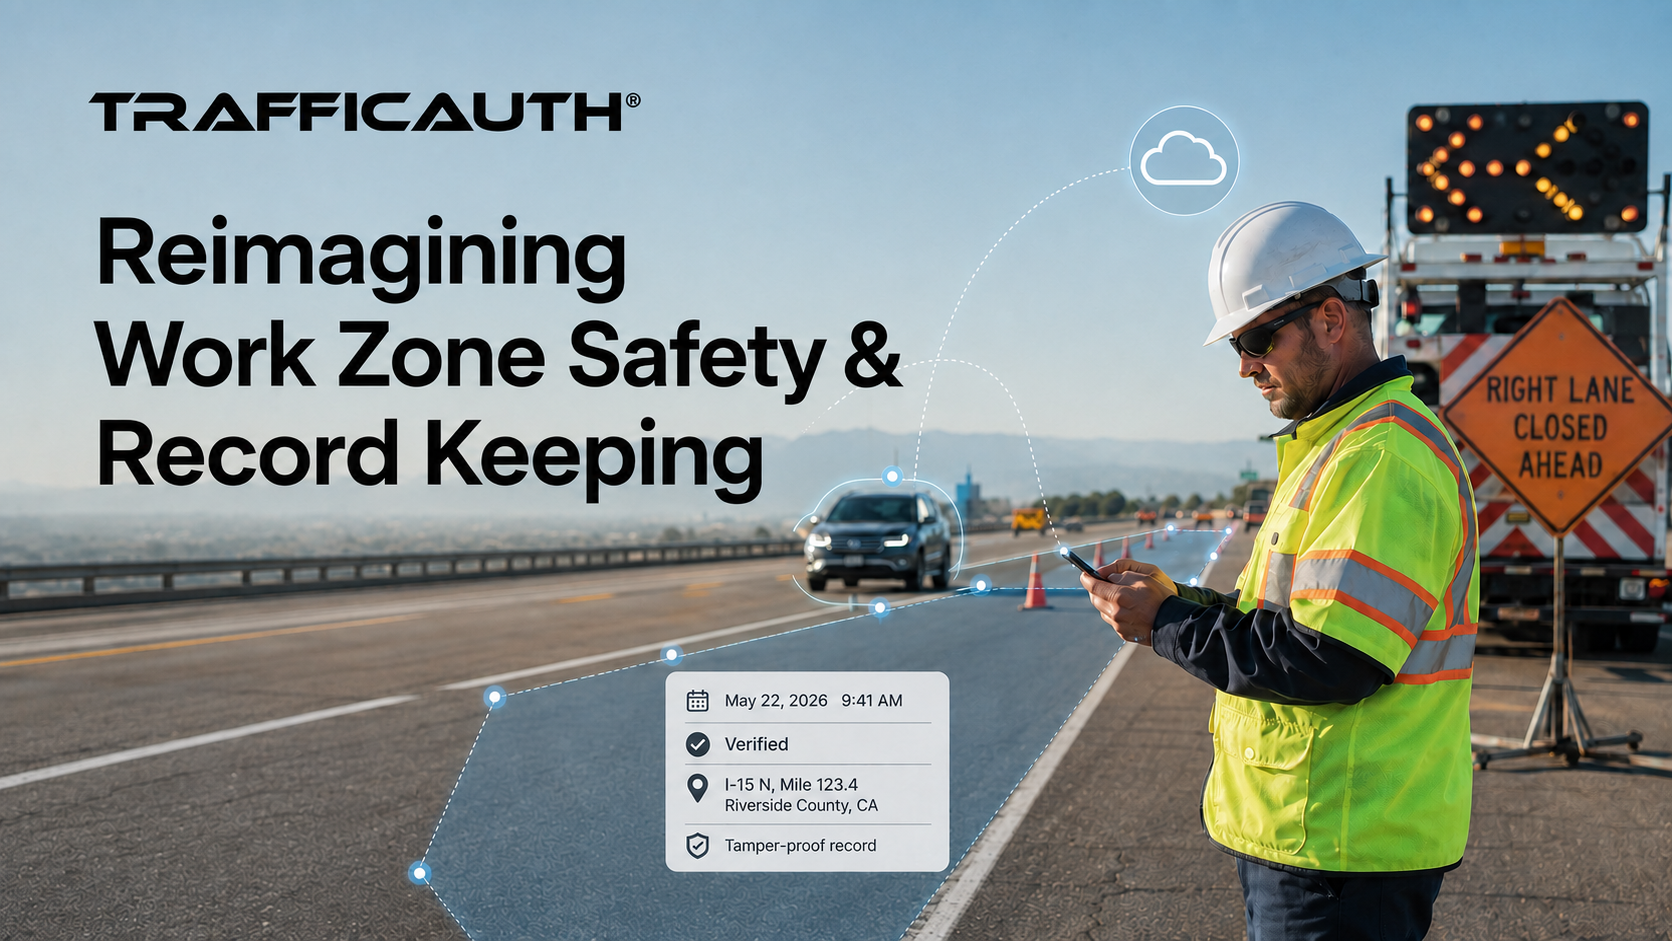
Erfahren Sie, wie TrafficAuth Verkehrsbehörden dabei unterstützt, Straßenarbeiter in Echtzeit zu schützen und zugleich automatisch manipulationssichere, kryptografisch verifizierbare Aufzeichnungen über die Anwesenheit von Beschäftigten und Vorfälle in Arbeitszonen zu erstellen.
- Jimmy Kim
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Der Cyber Resilience Act legt ein Problem offen, das viele Unternehmen nicht erwartet haben: Cybersecurity-Teams können Compliance nicht allein lösen. CRA verbindet Engineering, Produkt, Legal, Lieferanten, Security, Qualität und Führung. Erfolgreich sind Organisationen, die diese Bereiche in einem kontinuierlichen Betriebsmodell zusammenführen.
- NP Nick Parnaby
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Der CRA wird heute konkret. Ab dem 11. September gelten für Hersteller neue Pflichten zur Meldung von Schwachstellen. Doch wenn eine kritische Schwachstelle eine Open-Source-Komponente betrifft, können Sie schnell genug jedes betroffene Produkt identifizieren? Open Source ist längst nicht mehr nur ein Engineering-Thema. Es ist ein Thema für die Unternehmensleitung.
- NP Nick Parnaby
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Ihre Lieferanten könnten Ihr größtes CRA-Compliance-Risiko sein. Blog #8 unserer Tales From the Trenches-Serie zeigt, warum SBOMs, Schwachstellenreaktion, Support-Zusagen und Lieferantennachweise heute ebenso wichtig sind wie die eigenen Kontrollen – und warum CRA-Bereitschaft die gesamte Lieferkette umfassen muss.
- NP Nick Parnaby
- KI & agentische Sicherheit, Unkategorisiert
Was kann uns die Schweiz über KI lehren? 🇨🇭 Eine ganze Menge. Während sich Modelle, Harnesses, Clouds und Kosten ständig verändern, könnte die klügste Unternehmensstrategie darin bestehen, neutral und agil zu bleiben und die Kontrolle zu behalten. Das Schweiz-Prinzip ist eine einfache Denkweise für KI, ohne das Unternehmen auf den heutigen Gewinner zu setzen.
- NP Nick Parnaby
- Sicherheit in Arbeitszonen, TrafficAuth, V2X
Erfahren Sie, wie TrafficAuth Verkehrsbehörden dabei unterstützt, Straßenarbeiter in Echtzeit zu schützen und zugleich automatisch manipulationssichere, kryptografisch verifizierbare Aufzeichnungen über die Anwesenheit von Beschäftigten und Vorfälle in Arbeitszonen zu erstellen.
- Jimmy Kim
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Der Cyber Resilience Act legt ein Problem offen, das viele Unternehmen nicht erwartet haben: Cybersecurity-Teams können Compliance nicht allein lösen. CRA verbindet Engineering, Produkt, Legal, Lieferanten, Security, Qualität und Führung. Erfolgreich sind Organisationen, die diese Bereiche in einem kontinuierlichen Betriebsmodell zusammenführen.
- NP Nick Parnaby
- Sicherheit in Arbeitszonen, TrafficAuth, V2X
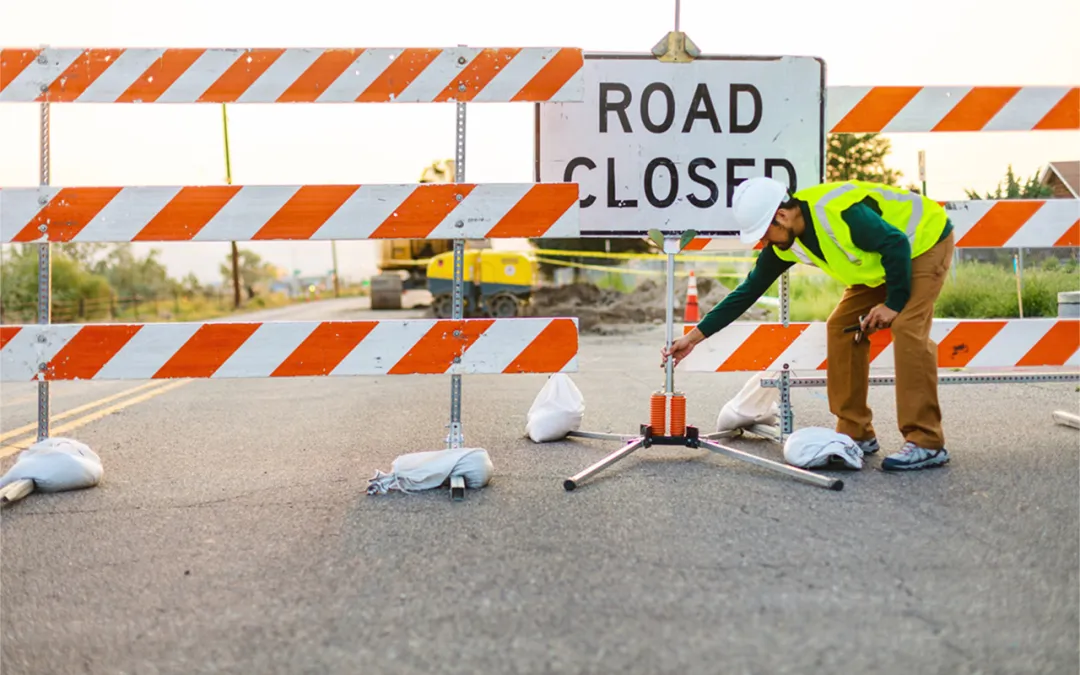
Erfahren Sie, wie vernetzte Arbeitszonentechnologie Leben retten kann, indem sie Straßenbaupersonal digital sichtbar macht, Echtzeitwarnungen an Fahrzeuge sendet und Beschäftigte, Fahrzeuge und Behörden über das sichere, standardbasierte V2X-Ökosystem von OmniTrust für sicherere Straßen verbindet.
- Jimmy Kim
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Auf perfekte CRA-Klarheit zu warten könnte die teuerste Compliance-Entscheidung Ihres Unternehmens sein. Angesichts näher rückender Fristen können sich Hersteller keine Analyse-Paralyse leisten. Erfahren Sie, warum Produktinventare, Lieferkettentransparenz, Governance, Nachweise und Lifecycle-Risikomanagement jetzt beginnen müssen – auch wenn sich Standards noch entwickeln.
- NP Nick Parnaby
- PKI & kryptografische Governance, Zertifikatslebenszyklus & Automatisierung
Niemand will ein Zertifikat. Man will das, was ohne Zertifikat nicht mehr funktioniert. Jede zusätzliche Frage ist eine Abgabe, die Sie für Ihre eigene Richtlinie erheben. Mit ILM-Anforderungsattributen kann ein RA-Profil festlegen, was eine Anforderung benötigt, woher jeder Wert stammt und was ein Client niemals setzen darf – sodass der Antragsteller nur ein kurzes Formular ausfüllt und die Vertrauensgarantien unverändert bestehen bleiben.
- Roman Cinkais
- Software, Signing & Integrität, Zertifikatslebenszyklus & Automatisierung
Fragen Sie ein Security-Team, wo seine Zertifikate liegen, und Sie erhalten eine klare Antwort. Fragen Sie, wer letzte Woche einen Signierschlüssel verwendet hat und welche Instanz das Ergebnis mit einem Zeitstempel versehen hat, und die Antwort kommt in Fragmenten. ILM führt Signing und RFC-3161-Zeitstempel jetzt selbst durch – mit Signing-Profilen, Datensätzen pro Vorgang und authentifizierten Endpunkten. Ein Inventar, ein Autorisierungsmodell, ein Audit-Trail.
- Roman Cinkais
- PKI & kryptografische Governance, Post-Quantum & Crypto Agility
Jedes Reifegradmodell steht unter demselben Druck: Jemand braucht mehr Aussagen zu seinem Sektor oder seinem Risiko. Dann wächst das Modell entweder so lange, bis es für niemanden mehr passt, oder es wird privat geforkt und ist nicht mehr vergleichbar. PKI Maturity Model 2.0.0 geht einen dritten Weg: optionale Overlays, die den Kern nie verändern. Die erste Erweiterung – PQC Readiness – ist ausdrücklich noch als in Entwicklung gekennzeichnet.
- Roman Cinkais
- PKI & kryptografische Governance
Von einem Zertifikatsmanagement-Prozess zu verlangen, Cipher Suites zu steuern, war schon immer eine falsche Kategorisierung. PKI Maturity Model 2.0.0, jetzt als öffentliche Vorschau verfügbar, korrigiert die Taxonomie, statt sie weiter aufzublähen: eine neue Kategorie Kryptografie in Governance, zwei entfernte Cipher-Suite-Anforderungen und stabile Bezeichner anstelle positionsbasierter Nummern. Hier erfahren Sie, was sich geändert hat und was das für bestehende Bewertungen bedeutet.
- Roman Cinkais
- PKI & kryptografische Governance, Zertifikatslebenszyklus & Automatisierung
Release Notes zeigen, welche Pull Requests zusammengeführt wurden. Sie erklären jedoch selten, was sich an Ihrer täglichen Arbeit ändert. ILM 2.19.0 macht Signing und Timestamping zu vollwertigen Plattformfunktionen, verlagert PKI-Komplexität weg von der Person, die ein Zertifikat anfordert, und ersetzt verstreute Statusaktualisierungen durch eine explizite Zertifikats-Zustandsmaschine. Hier sind die vier Themen hinter dem Changelog und die konkreten Änderungen darunter.
- Roman Cinkais
- PKI & kryptografische Governance, Post-Quantum & Crypto Agility
Ein kryptografisches Inventar ist nur so nützlich, wie es vertrauenswürdig ist. Deshalb ist bei einem CBOM-Tool nicht die interessante Frage, wie viel es meldet, sondern wie es sich verhält, wenn es etwas nicht weiß. CycloneDX 1.7 verschärft diese Frage mit zwei geschlossenen Aufzählungen, bei denen ein einziger falscher Wert das gesamte Dokument ungültig macht. CBOM Lens 1.1.0 gibt diese Felder aus – und lässt weg, was es nicht belegen kann.
- Roman Cinkais
- PKI & kryptografische Governance, Trust Lifecycle Management, Zertifikatslebenszyklus & Automatisierung
Der Umstieg auf 47-tägige TLS-Zertifikate beschleunigt sich und zwingt Organisationen dazu, den Umgang mit PKI und Maschinenidentitäten neu zu denken. Sehen Sie, wie PKI-Experte Roman Cinkais erklärt, was sich verändert, welche Risiken manuelles Zertifikatsmanagement birgt und welche praktischen Schritte zur Automatisierung von Zertifikatsprozessen und zur Modernisierung Ihrer Trust-Infrastruktur erforderlich sind.
- Caroline Yao
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Die meisten Organisationen glauben, die 24-Stunden-Meldepflicht des EU CRA drehe sich um Incident Reporting. Tatsächlich geht es darum, schnell festzustellen, ob eine neu veröffentlichte Schwachstelle die eigenen Produkte betrifft. Das ist ein Product-Intelligence-Problem, kein Reporting-Problem.
- NP Nick Parnaby
- Trust Lifecycle Management, Zertifikatslebenszyklus & Automatisierung
47-tägige TLS-Zertifikate kommen schneller, als die meisten Organisationen erwarten. Wenn Sie noch auf manuelle Erneuerungen setzen, liegen Sie bereits zurück. Erfahren Sie, wie Sie Ausfälle vermeiden, das Zertifikatsmanagement automatisieren und sich auf die nächste Welle der PKI-Modernisierung vorbereiten, bevor diese Änderungen zur operativen Krise werden.
- NP Nick Parnaby
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Sie glauben, CRA-Compliance endet mit der Auslieferung Ihres Produkts? Falsch gedacht. 🚨 Der schwierigste Teil beginnt nach dem Release. Erfahren Sie, warum Post-Market Cybersecurity, Schwachstellenmanagement und Lifecycle Governance unter dem EU Cyber Resilience Act zu den größten Herausforderungen für OEMs, Softwareanbieter und Hersteller vernetzter Produkte werden.
- NP Nick Parnaby
- Bedrohung, Risiko & Schwachstellen, Trust Lifecycle Management, Unkategorisiert
Was mit dem Aufhängen eines Bildes beginnt, wird zu einer kompletten Hausrenovierung … genau wie die Sicherheit vernetzter Produkte. OmniTrusts Sam Delsing erklärt hervorragend, warum sich Cyberrisiken, Compliance und Nachweise gemeinsam mit Ihrem Produkt weiterentwickeln müssen – und warum statische Bewertungen einfach nicht mehr ausreichen.
- NP Nick Parnaby
- PKI & kryptografische Governance, Post-Quantum & Crypto Agility, Zertifikatslebenszyklus & Automatisierung
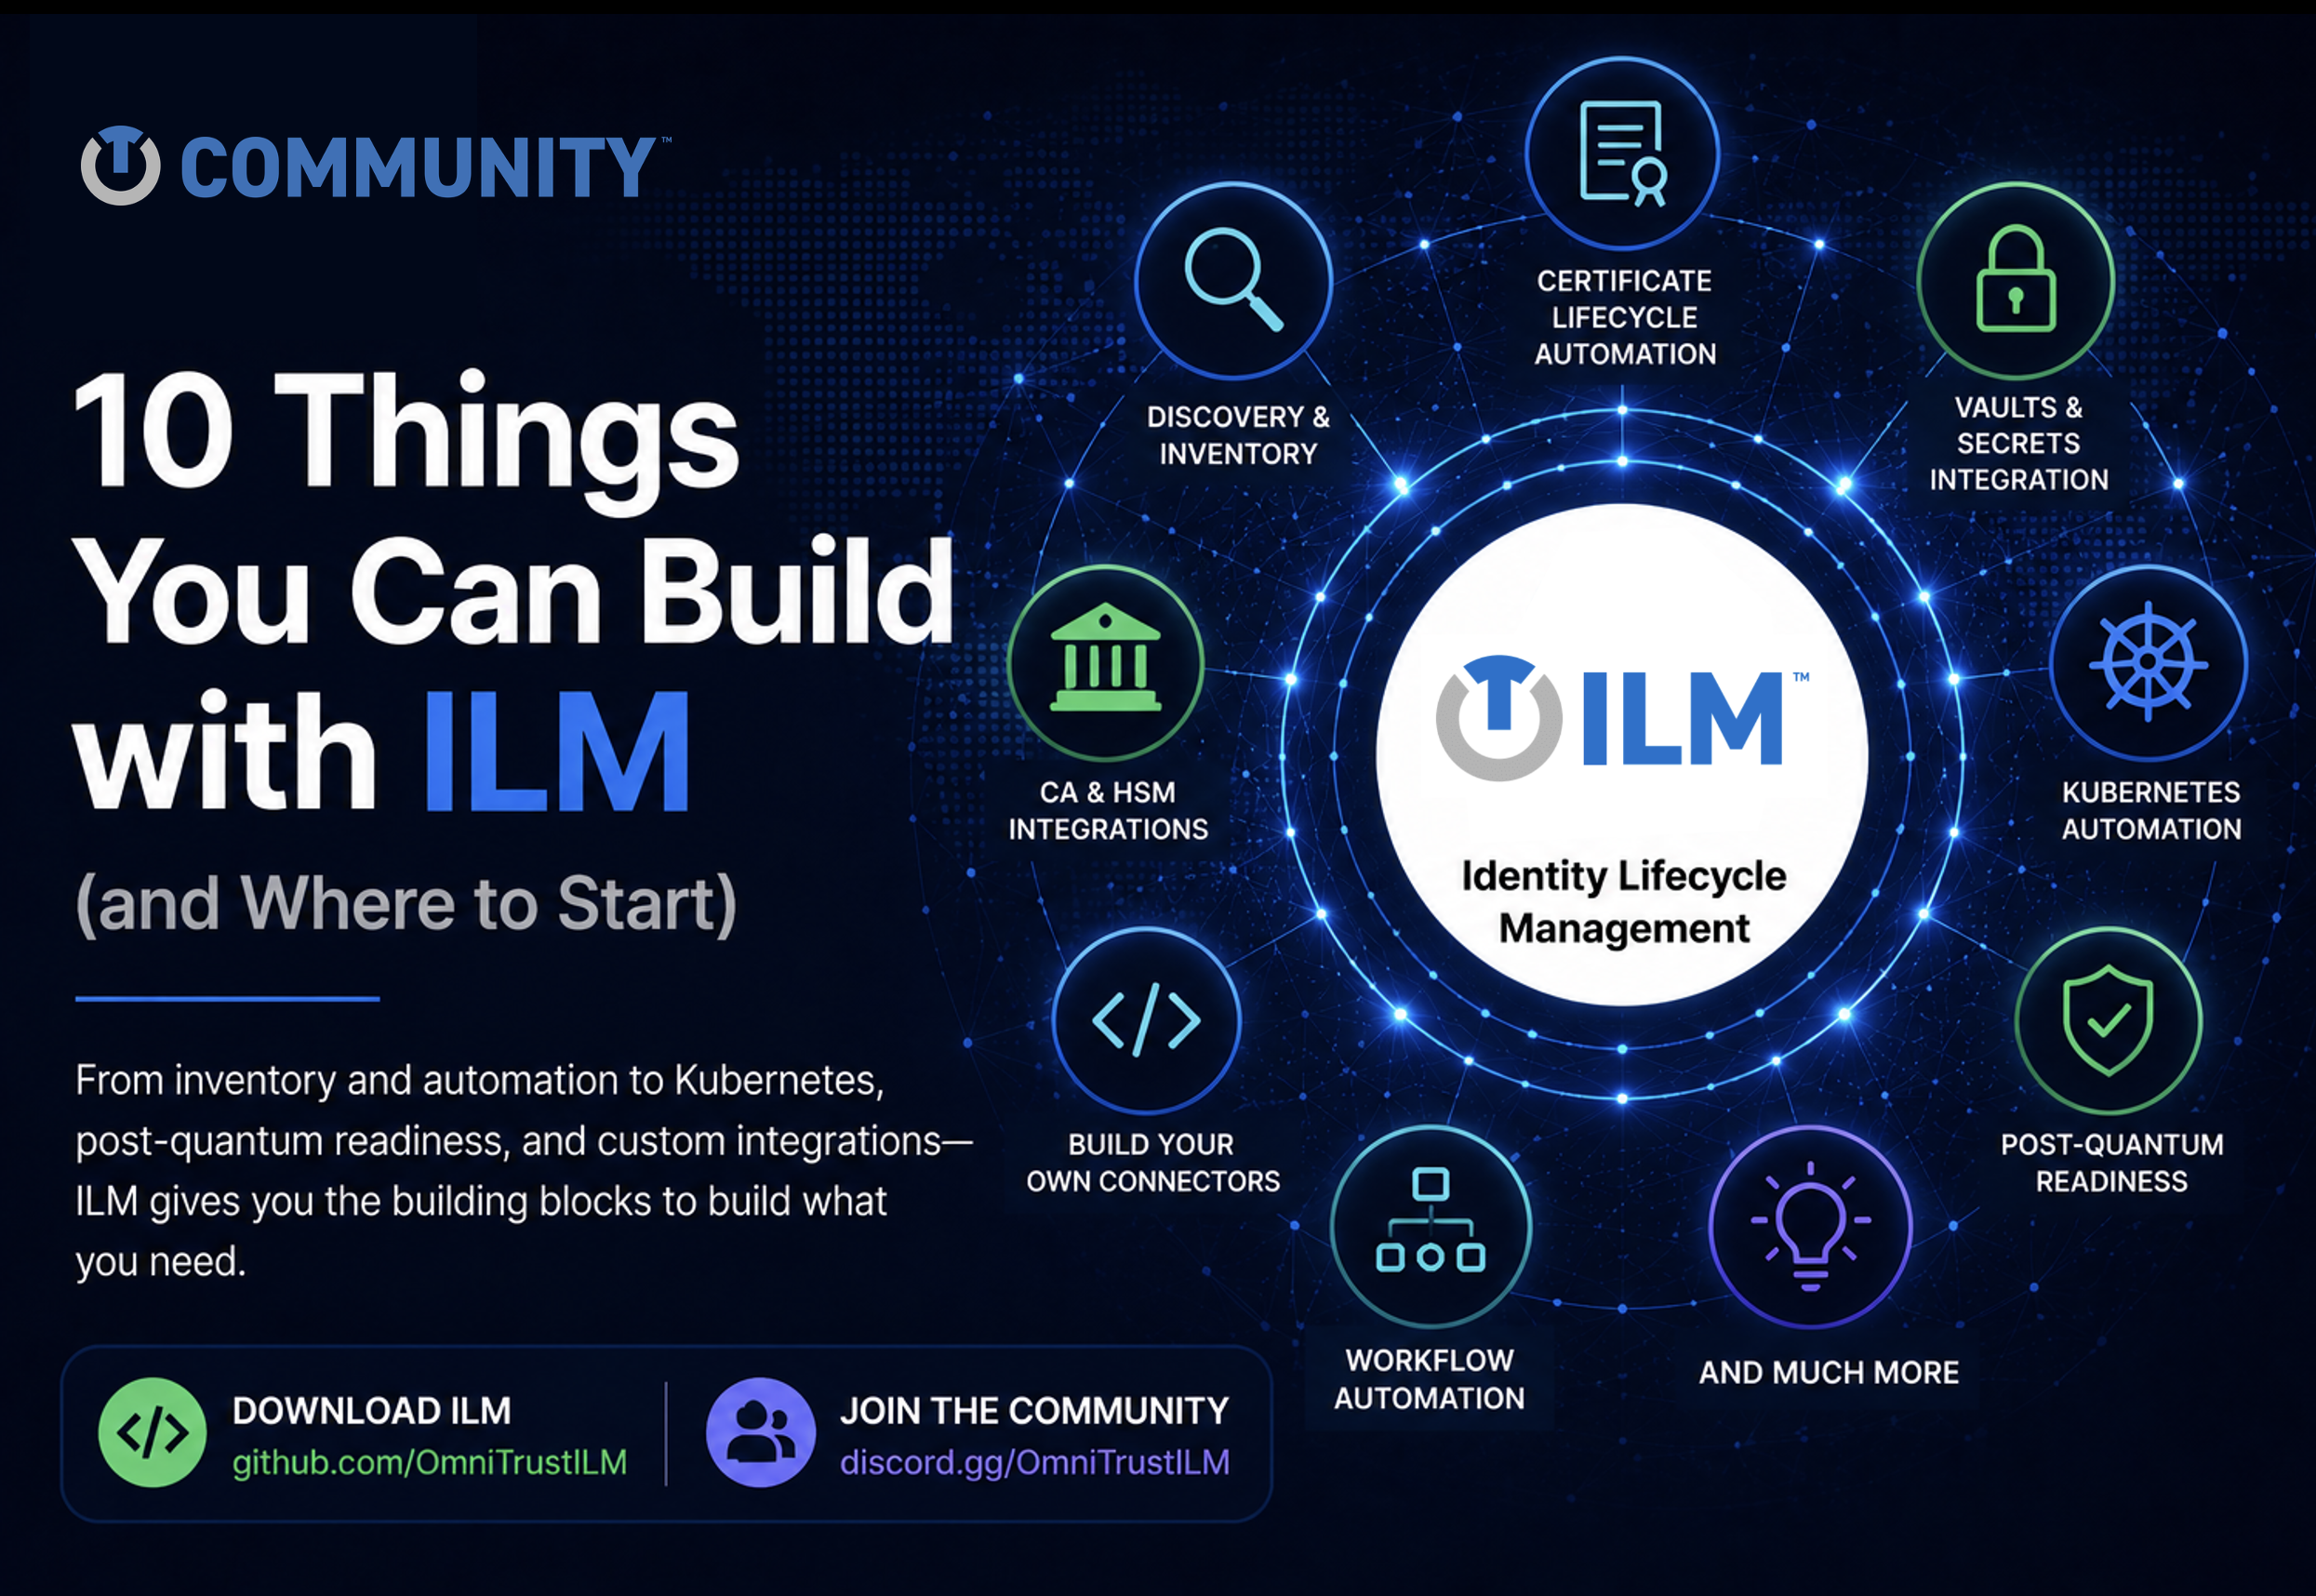
Entdecken Sie 10 praktische Anwendungsfälle für Identity Lifecycle Management (ILM) und erfahren Sie, wie Sie mit Zertifikatslebenszyklus-Management, Maschinenidentitäten, Cloud-PKI, Kubernetes, DevOps, Trust-Automatisierung und Post-Quantum-Kryptografie (PQC) beginnen. Erkunden Sie Open-Source-Integrationen und moderne Trust-Prozesse.
- Jakub Moravek
- KI & agentische Sicherheit, Unkategorisiert
KI hat eine neue Grenze überschritten. JadePuffer zeigt, wie autonome KI anspruchsvolle Cyberangriffe mit minimaler menschlicher Beteiligung ausführen kann – indem sie sich in Echtzeit anpasst, eskaliert und Entscheidungen trifft. Erfahren Sie, warum dies die Cybersicherheitslandschaft dauerhaft verändert und warum die Modernisierung von Identität, Kryptografie und KI-Governance schnell zu einer geschäftlichen Notwendigkeit wird.
- NP Nick Parnaby
- Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
- NP Nick Parnaby
- PKI & kryptografische Governance, Post-Quantum & Crypto Agility, Trust Lifecycle Management
Warum sollte ein kommerzielles Cybersecurity-Unternehmen eine seiner Kernplattformen als Open Source veröffentlichen? Roman Cinkais erklärt, warum OmniTrust davon überzeugt ist, dass die Zukunft der Trust-Automatisierung durch offene Zusammenarbeit entstehen wird.
- Roman Cinkais
- Post-Quantum & Crypto Agility, Unkategorisiert
Washington hat die Lunte gezündet. Sind Sie bereit für das, was als Nächstes kommt? Feiern Sie den Fourth of July mit zwei praxisnahen Whitepapern, die den Hype beiseitelassen und zeigen, wie sich Post-Quantum-Kryptografie operationalisieren, Vertrauensinfrastruktur modernisieren und Ihr Unternehmen auf eine Ära kryptografischer Agilität und kontinuierlichen Vertrauens vorbereiten lässt.
- NP Nick Parnaby
- Bedrohung, Risiko & Schwachstellen, Industry Insights, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
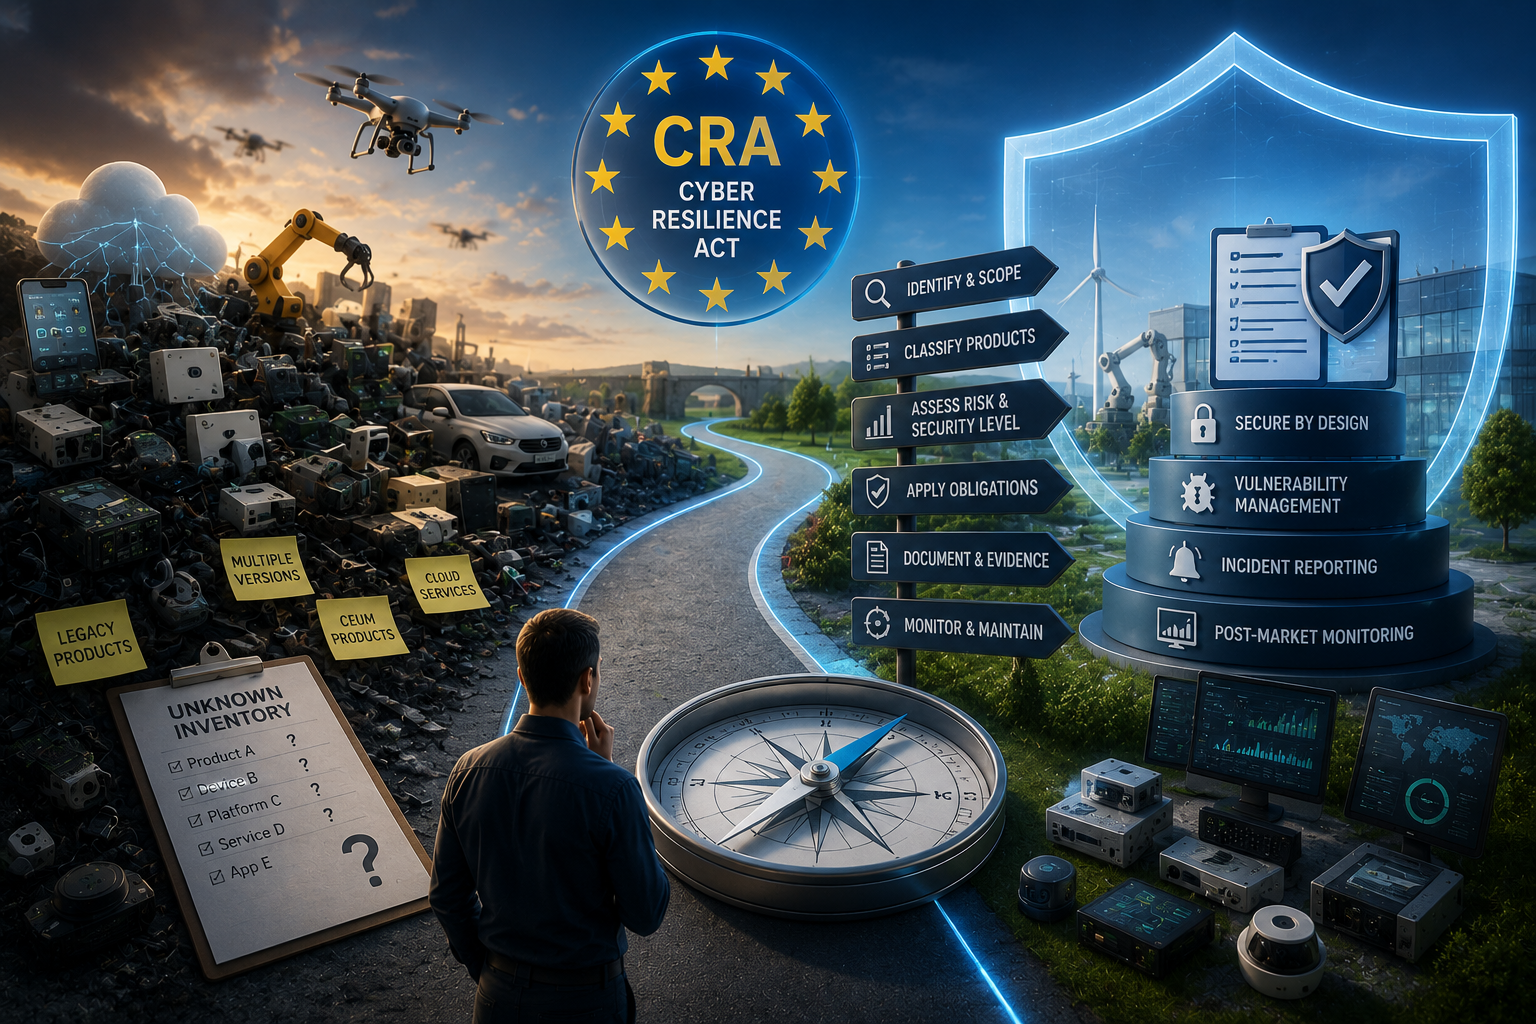
Die meisten Unternehmen gehen davon aus, dass CRA-Compliance mit Schwachstellenmanagement, SBOMs, sicherer Entwicklung und Incident Response beginnt. In der Praxis ist der schwierigste erste Schritt oft herauszufinden, welche Produkte überhaupt im Scope sind, wie sie klassifiziert werden und welche Sicherheitsanforderungen jeweils gelten. Unternehmen entdecken versteckte Produkte, Legacy-Versionen, Cloud-Dienste, OEM-Komponenten und Akquisitionen, die ihren CRA-Scope um ein Vielfaches vergrößern können. Erfolgreiche Programme beginnen deshalb mit Produktinventar, Klassifizierung, Governance und Lifecycle-Verantwortung – nicht mit einzelnen Security-Kontrollen.
- NP Nick Parnaby
- Post-Quantum & Crypto Agility, Trust Lifecycle Management, Zertifikatslebenszyklus & Automatisierung
Der bisherige Ansatz für Trust-Infrastruktur skaliert nicht mehr. Während KI, Maschinenidentitäten und Post-Quantum-Kryptografie die Cybersecurity verändern, bringt die Open-Source-ILM-Community Entwickler und Praktiker zusammen, um die Zukunft der Trust-Automatisierung zu schaffen. Erfahren Sie, warum die Community wichtig ist – und wie Sie mitgestalten können, was als Nächstes kommt.
- Caroline Yao
- Bedrohung, Risiko & Schwachstellen, Lifecycle Lessons, Trust Lifecycle Management, Unkategorisiert
Unternehmen, die vernetzte Produkte in Europa verkaufen, bereiten sich mit Hochdruck auf den Cyber Resilience Act vor – doch viele stellen fest, dass ihre größten Compliance-Herausforderungen wenig mit einzelnen Cybersecurity-Kontrollen zu tun haben. Warum tun sich selbst reife Sicherheitsprogramme schwer? Warum werden Produktinventare, SBOMs und Support-Zusagen zu Themen für die Unternehmensleitung? Und warum kommen manche Organisationen schnell voran, während andere ins Stocken geraten? Erfahren Sie in dieser neuen OmniTrust-Blogserie, welche praktischen Erkenntnisse sich an der Front der CRA-Umsetzung abzeichnen.
- NP Nick Parnaby
- Lifecycle Lessons
Zertifikate, Schlüssel und Secrets brauchen Lifecycle Governance – doch die Plattform dafür verursachte bisher eigene Betriebskosten. Der aktualisierte Open-Source-ILM-Operator reduziert diesen Aufwand auf zwei deklarierte Kubernetes-Ressourcen: eine für die gesamte Plattform und eine pro Connector. Getestete Upgrade-Bundles, kontinuierliche Reconciliation und deklarative Abdeckung aller Orte, an denen Ihre kryptografischen Assets liegen.
- Roman Cinkais
- PKI & kryptografische Governance, Unkategorisiert, Zertifikatslebenszyklus & Automatisierung
KI erobert die Welt … warum legen abgelaufene Zertifikate im Jahr 2026 also immer noch Unternehmen lahm? In einer Welt voller KI-Agenten und Quantencomputing werden Organisationen weiterhin durch abgelaufene Zertifikate ausgebremst. Wie ist das möglich? OmniTrusts Sam Delsing beleuchtet eines der peinlichsten Geheimnisse der Cybersicherheit: warum der Ablauf von Zertifikaten auch 2026 noch Ausfälle verursacht.
- NP Nick Parnaby
- KI & agentische Sicherheit, Unkategorisiert
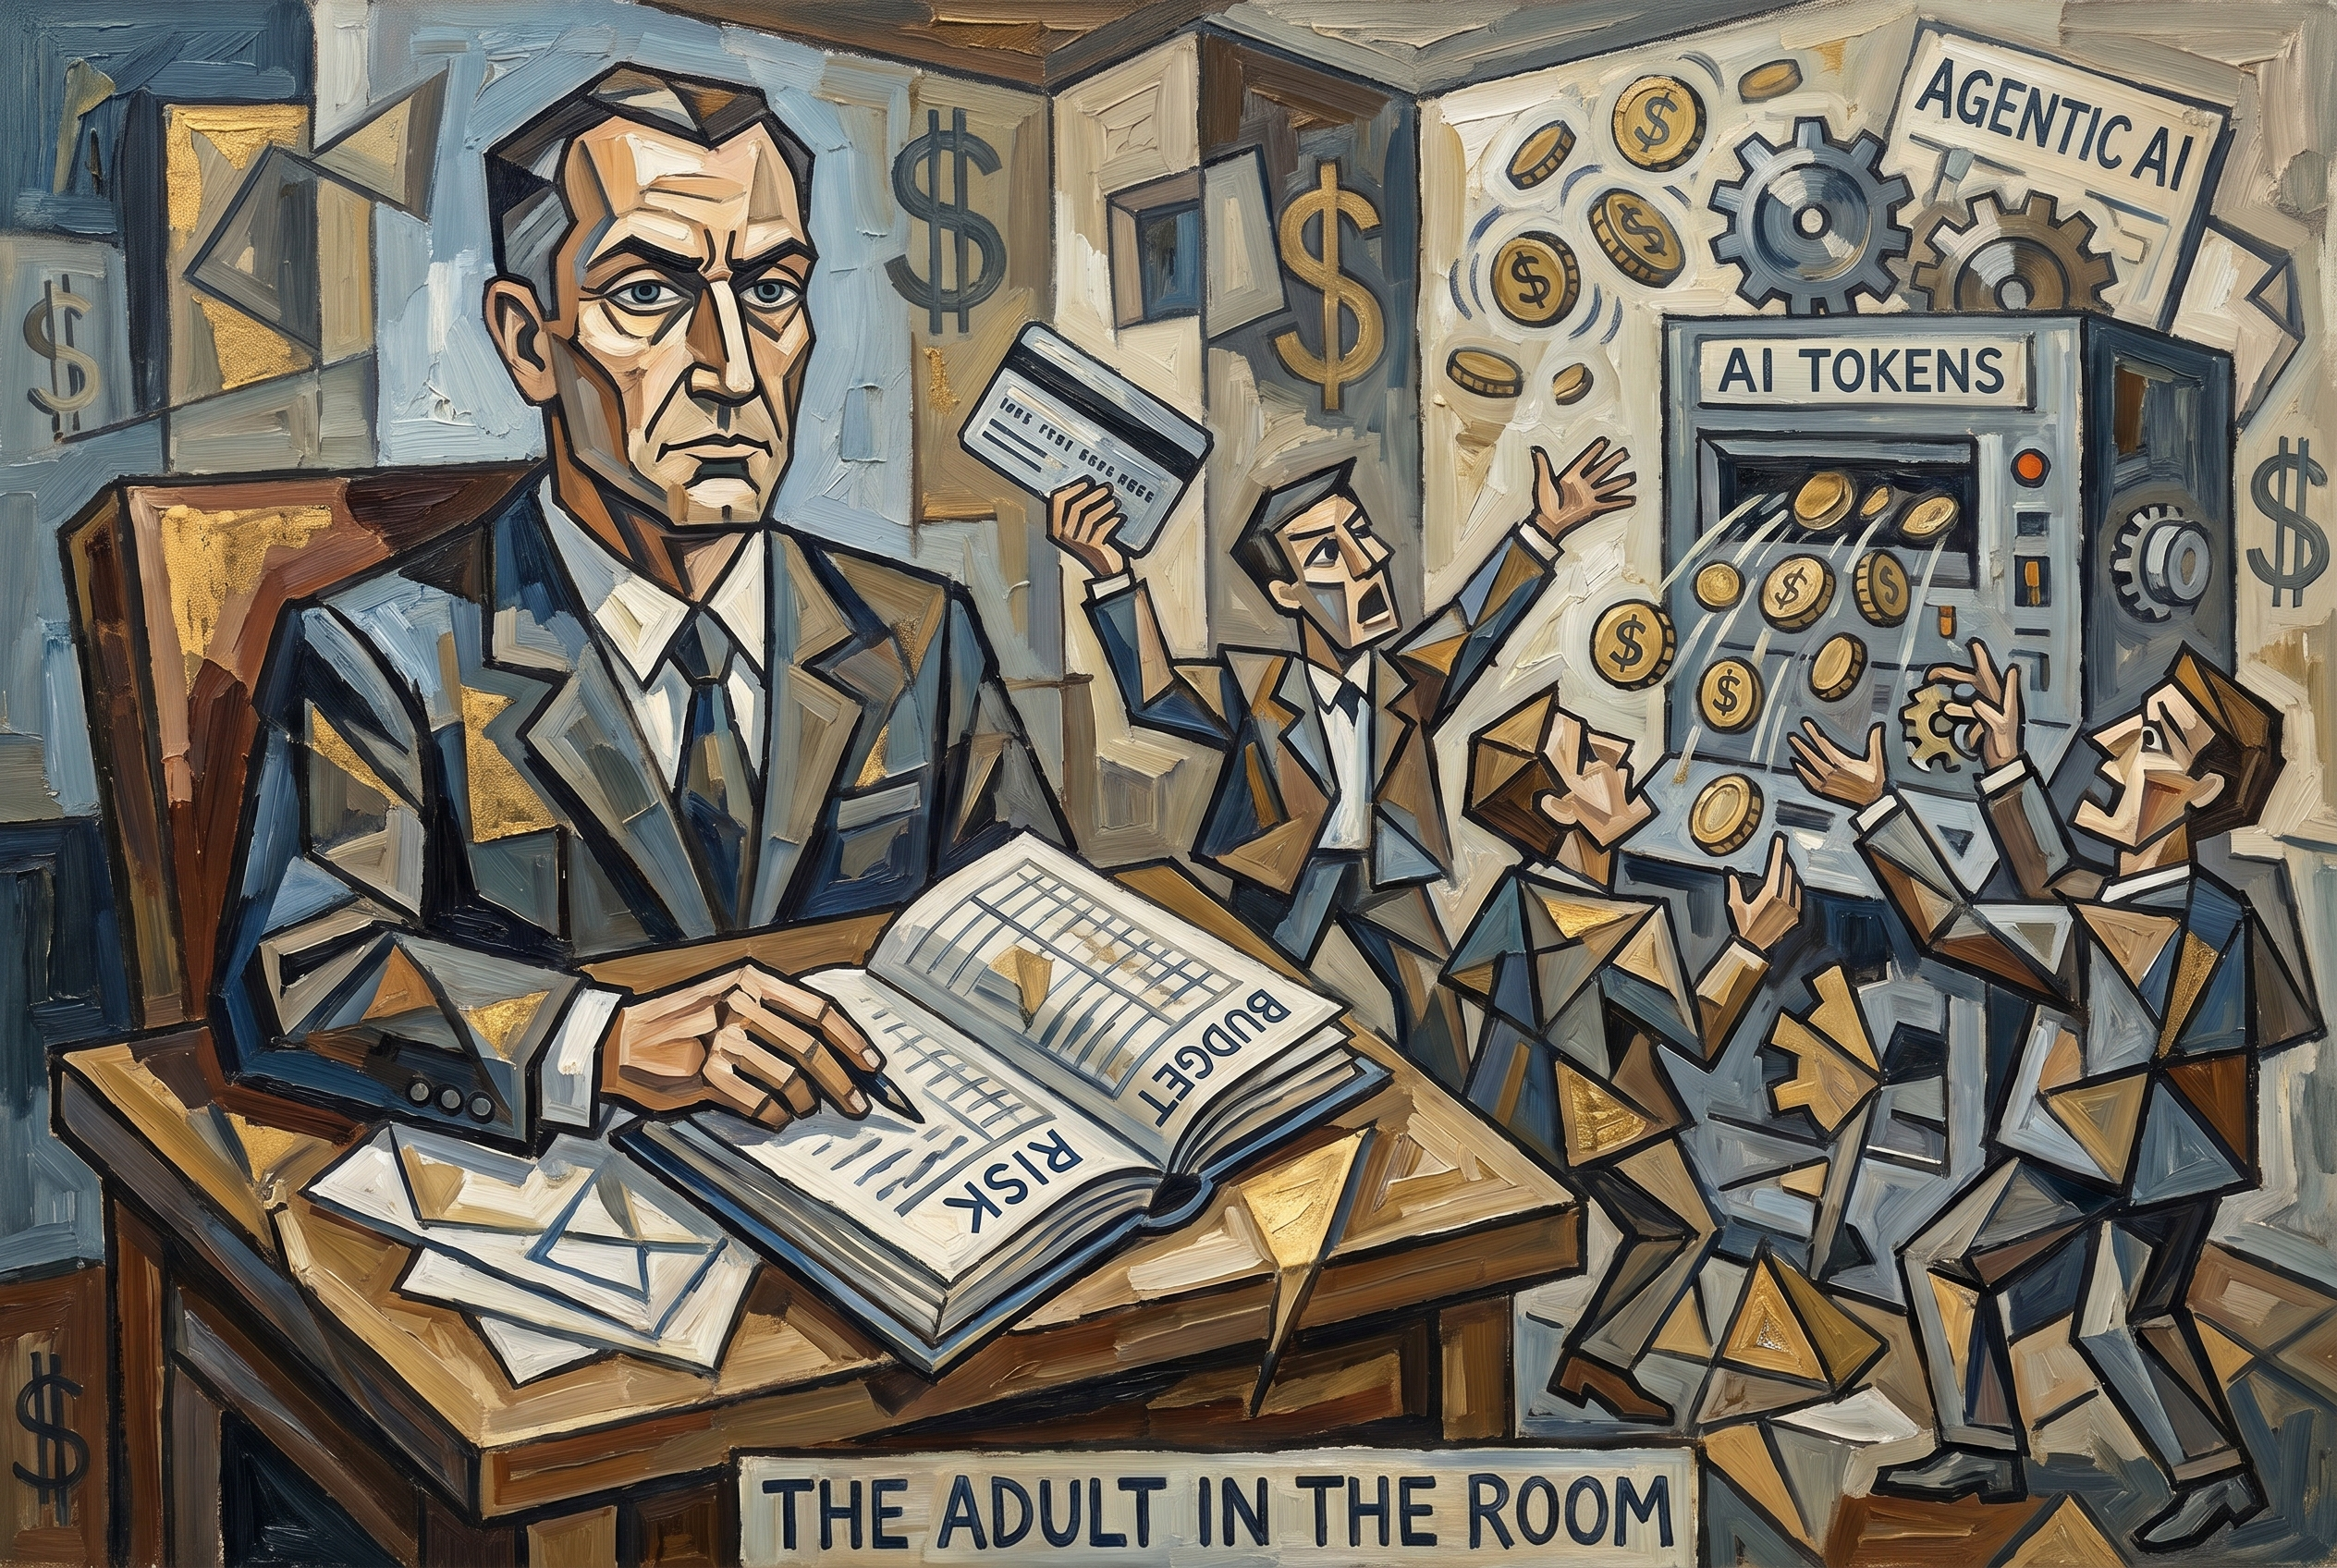
KI verbreitet sich in Unternehmen schneller, als Governance-, Finanz- und Cybersecurity-Teams sie kontrollieren können. Shadow AI, ausufernde Token-Kosten und autonome Agenten zwingen CIOs und CISOs in eine neue Rolle: nicht als KI-Blockierer, sondern als die Erwachsenen im Raum, die Unternehmen dabei helfen, KI zu erkennen, zu kontrollieren, zu optimieren und sicher zu skalieren, bevor operatives Chaos entsteht.
- NP Nick Parnaby
- PKI & kryptografische Governance
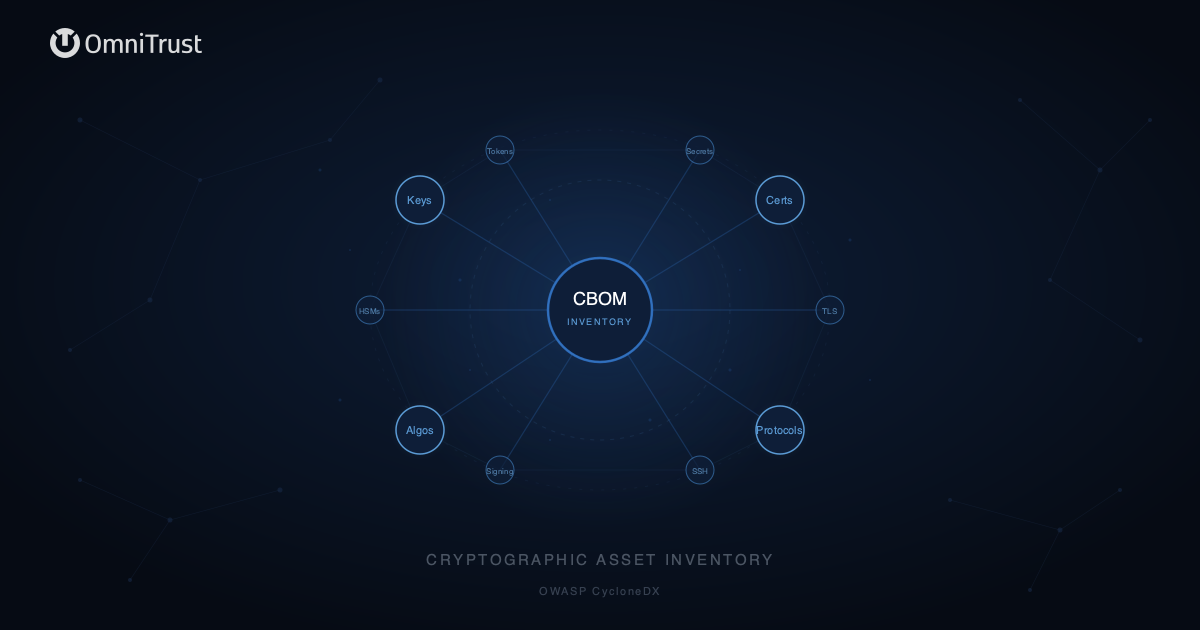
Sie können nicht auf Post-Quantum-Kryptografie migrieren, ohne zu wissen, welche kryptografischen Assets Sie besitzen. Dieser Beitrag erläutert den dreistufigen Prozess zum Aufbau eines umfassenden Inventars – Discovery, Erfassung von Metadaten und strukturierte Katalogisierung – und erklärt, wie der Cryptography-Bill-of-Materials-(CBOM)-Standard von OWASP CycloneDX ein standardisiertes Format für das Ergebnis bereitstellt. Enthalten ist außerdem ein Vergleich von Open-Source-CBOM-Tools.
- Roman Cinkais
- PKI & kryptografische Governance
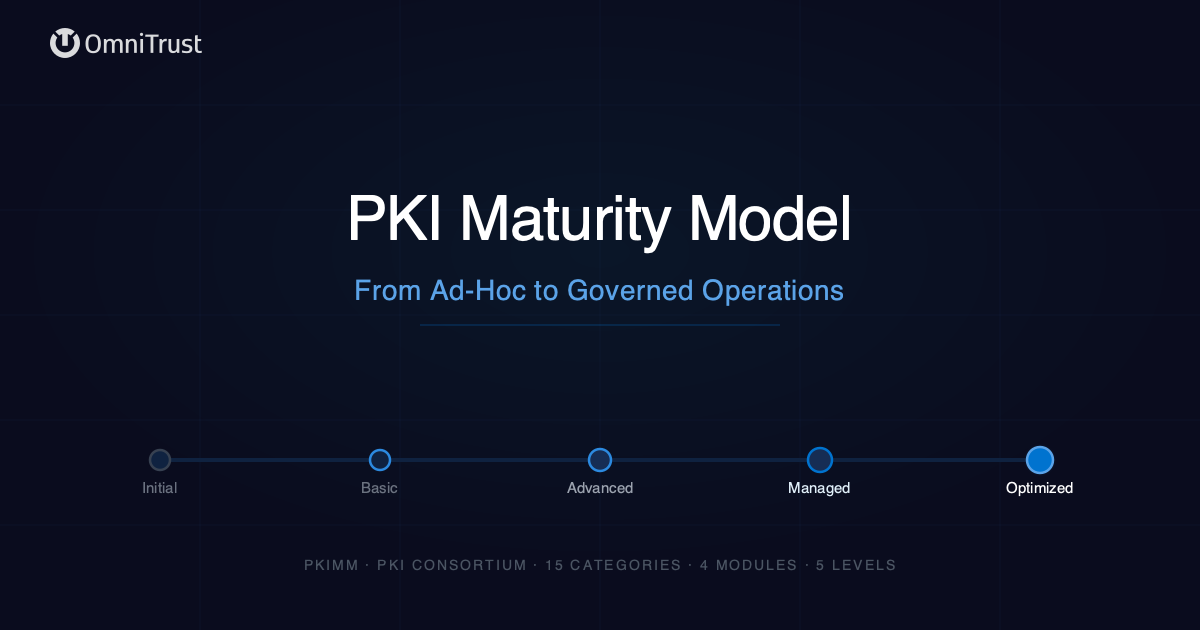
Die meisten PKI-Umgebungen wachsen organisch ohne strukturierte Governance. Das vom PKI Consortium entwickelte PKI Maturity Model (PKIMM) bietet eine CMMI-basierte Bewertung in 15 Kategorien und vier Modulen – Governance, Management, Operations und Resources. Es gibt PKI-Architekten eine messbare Methode, Lücken zu identifizieren und eine konkrete Verbesserungs-Roadmap zu erstellen.
- Roman Cinkais
- Trust Lifecycle Management
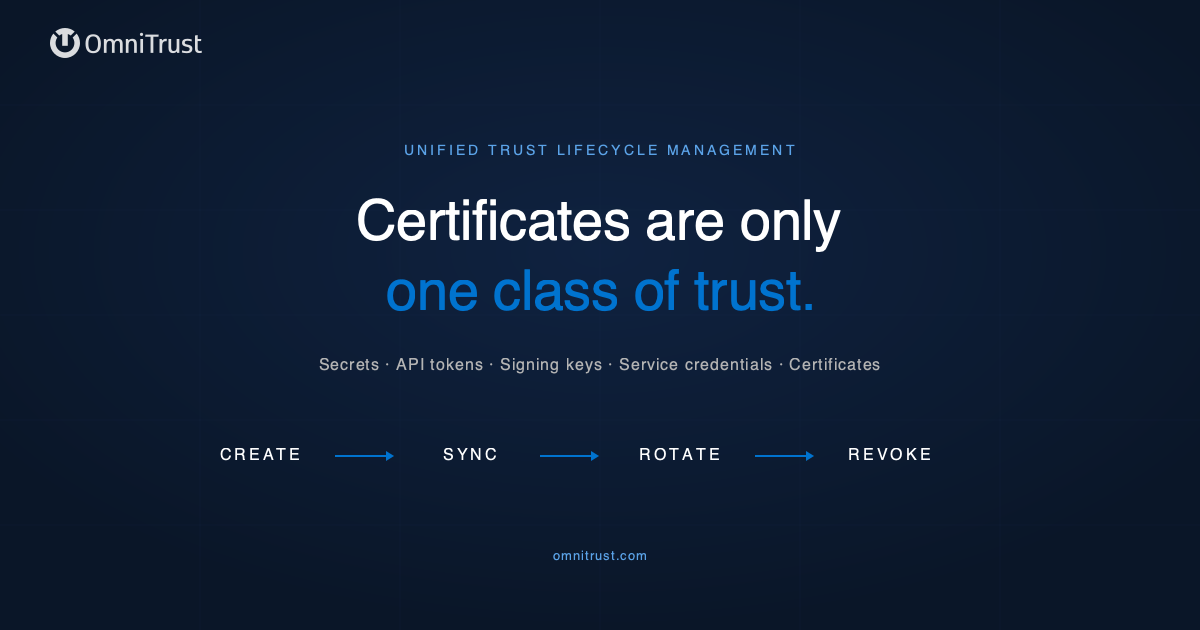
Zertifikate erhalten Lifecycle Governance – Erneuerungstermine, Widerrufsrichtlinien, Audit-Trails. API-Token, Service-Zugangsdaten und Signaturschlüssel werden selten genauso behandelt, obwohl sie gleichwertiges Vertrauen tragen. Dieser Beitrag erklärt, warum Trust Lifecycle Management jedes Artefakt abdecken muss, das Vertrauen verleiht, und nicht nur X.509. Die Antwort ist nicht, Vault oder AWS Secrets Manager zu ersetzen, sondern darüber eine einheitliche Governance-Ebene zu schaffen: ein Inventar, eine Richtlinie, ein Audit-Stream.
- Roman Cinkais
Beliebte Tags
Abonnieren
Trust- und Security-Insights abonnieren
Erhalten Sie die neuesten OmniTrust-Blogbeiträge, Experteneinblicke und Updates zu digitalem Vertrauen direkt in Ihren Posteingang.