📣 Integrity Security Services (ISS) heißt jetzt OmniTrust.
Unsere unvermeidliche Entwicklung zu OmniTrust

Lösungen

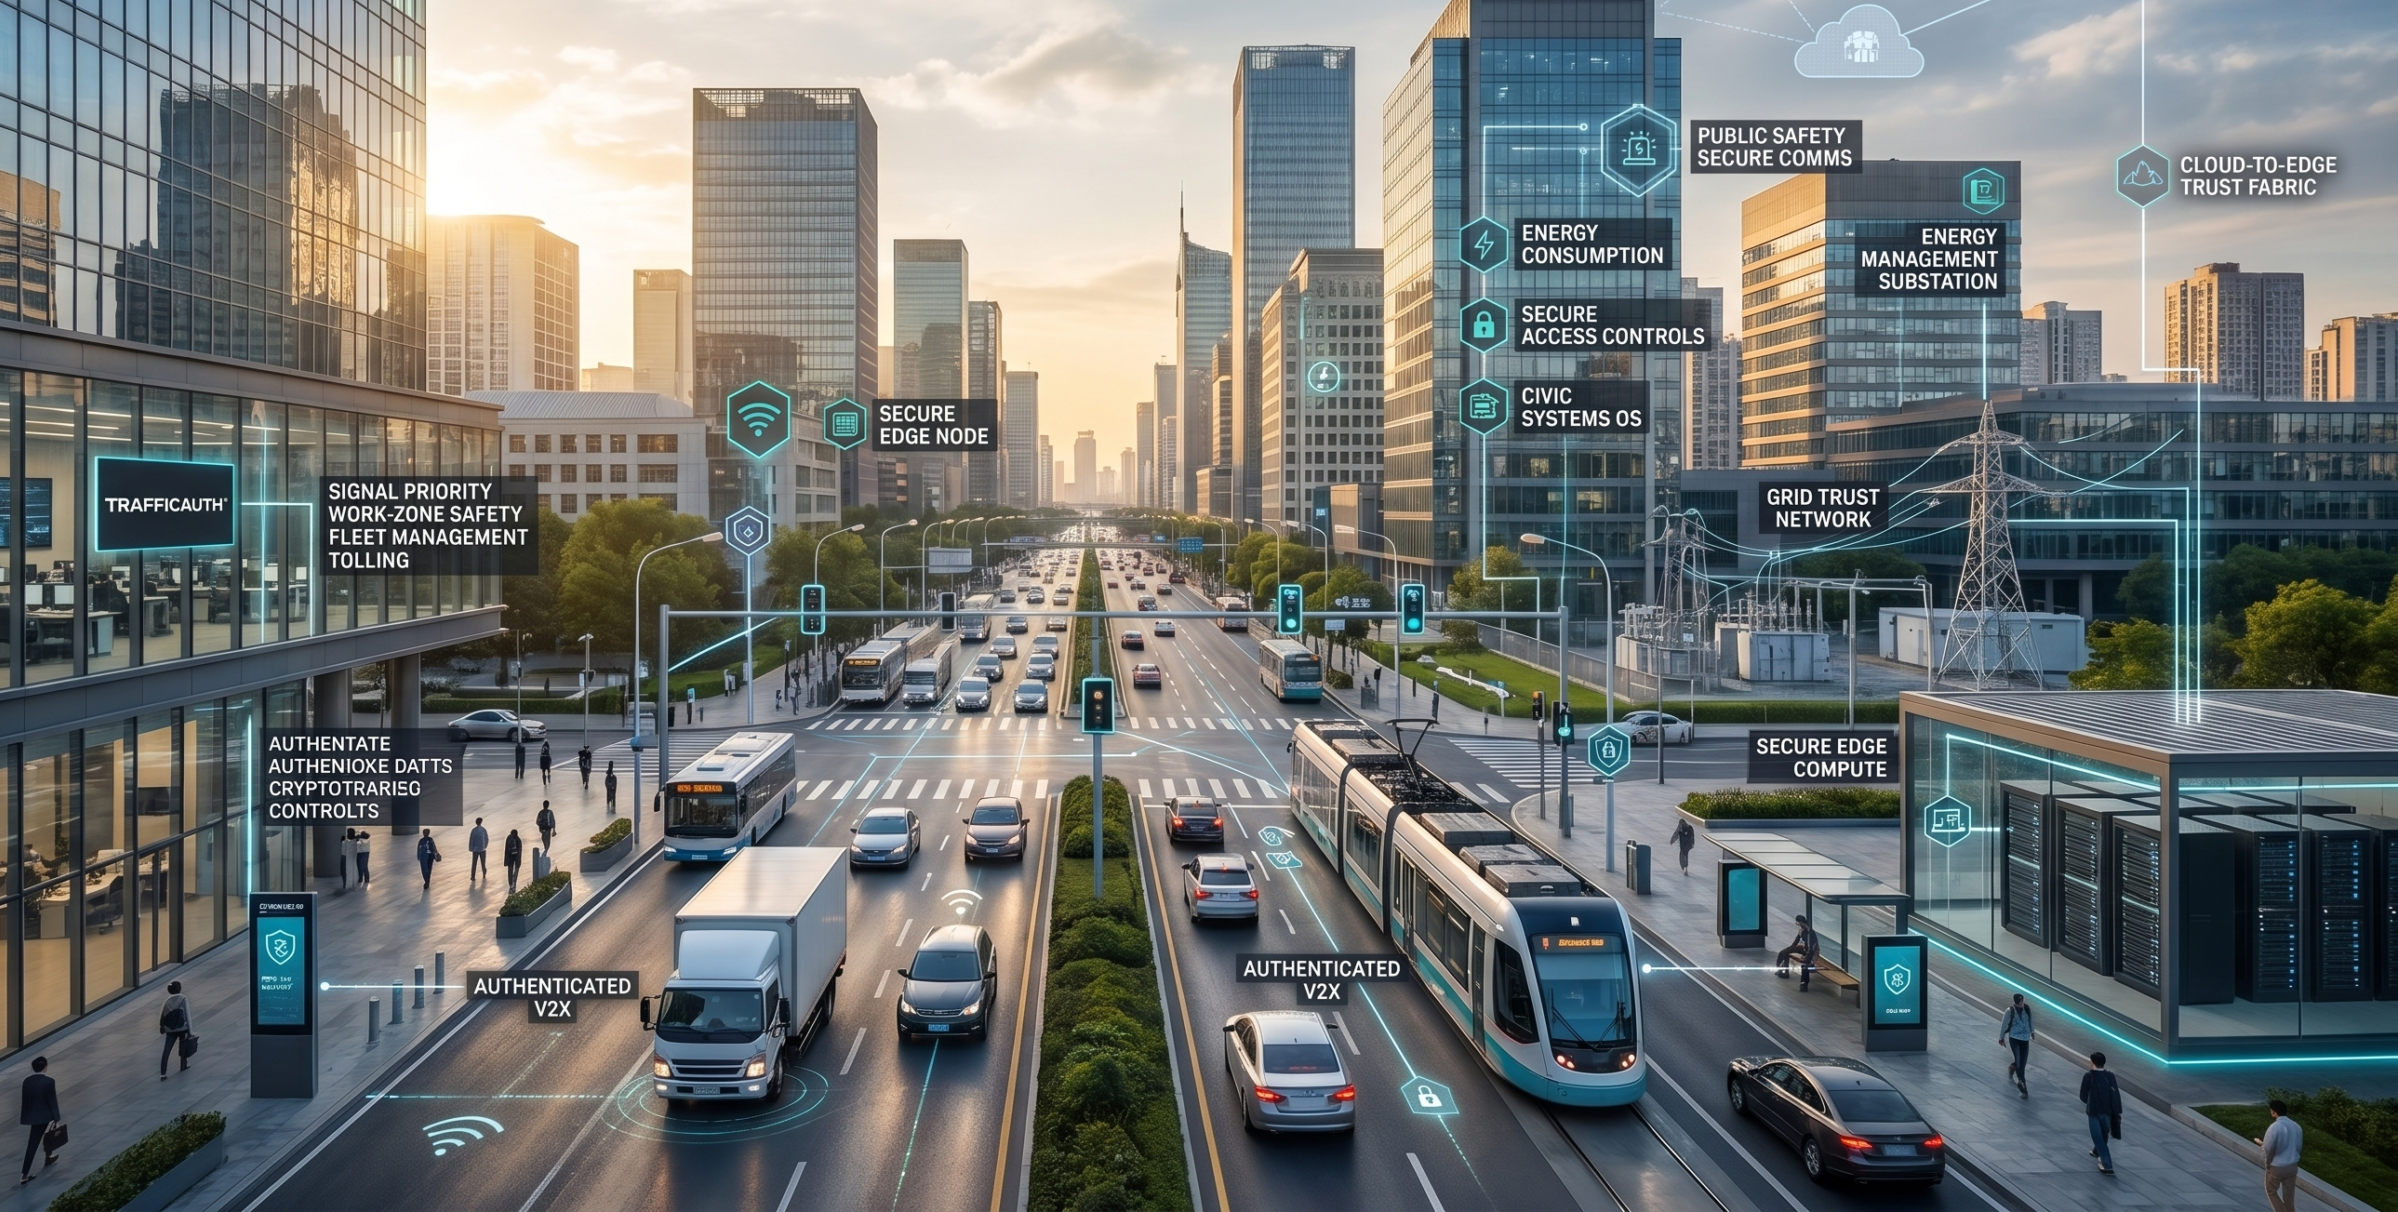
OmniTrust Solutions verwandeln die Trust Lifecycle-Plattform in konkrete Wirkung. In Städten, KI-Systemen, Lieferketten und vernetzten Geräten helfen unsere Lösungen Unternehmen dabei, digitales Vertrauen aufzubauen, aufrechtzuerhalten und nachzuweisen – und jede Identität, Entscheidung und jeden Datenfluss abzusichern, die moderne Infrastrukturen prägen.

Wichtige Lösungen, die wir anbieten

  • Authentifizieren Sie jedes vernetzte Signal, jeden Sensor und jeden Controller in kommunalen Netzwerken
  • Erzwingen Sie signierte Firmware, SCMS-basiertes V2X und richtliniengesteuerte OTA-Updates
  • Stellen Sie prüfbares Vertrauen und regulatorische Sicherheit für stadtweite Infrastrukturprogramme bereit
  • CBOM-Erstellung, Nachverfolgung der Herkunft
  • Bereitstellung von Hardware-Roots, Firmware-Signierung, Laufzeit-Attestierung
  • Automatisierung des Schlüssel- und Zertifikatslebenszyklus
  • Sichern Sie Design-, Fertigungs- und Partnernetzwerke mit signierter Firmware und SBOM-Validierung.
  • Gewährleisten Sie manipulationssichere Herkunftsnachweise und Rückverfolgbarkeit über OEMs und Dienstanbieter hinweg.
  • Erhalten Sie die Compliance mit CMMC, NIS2 und Lieferkettensicherheitsanforderungen auf globaler Ebene aufrecht.
  • Sicherer Umstieg auf PQ-sichere Algorithmen und hybride Zertifikate.
  • Bewahren Sie operatives Vertrauen während der Algorithmusmigration und Schlüsselrotation.
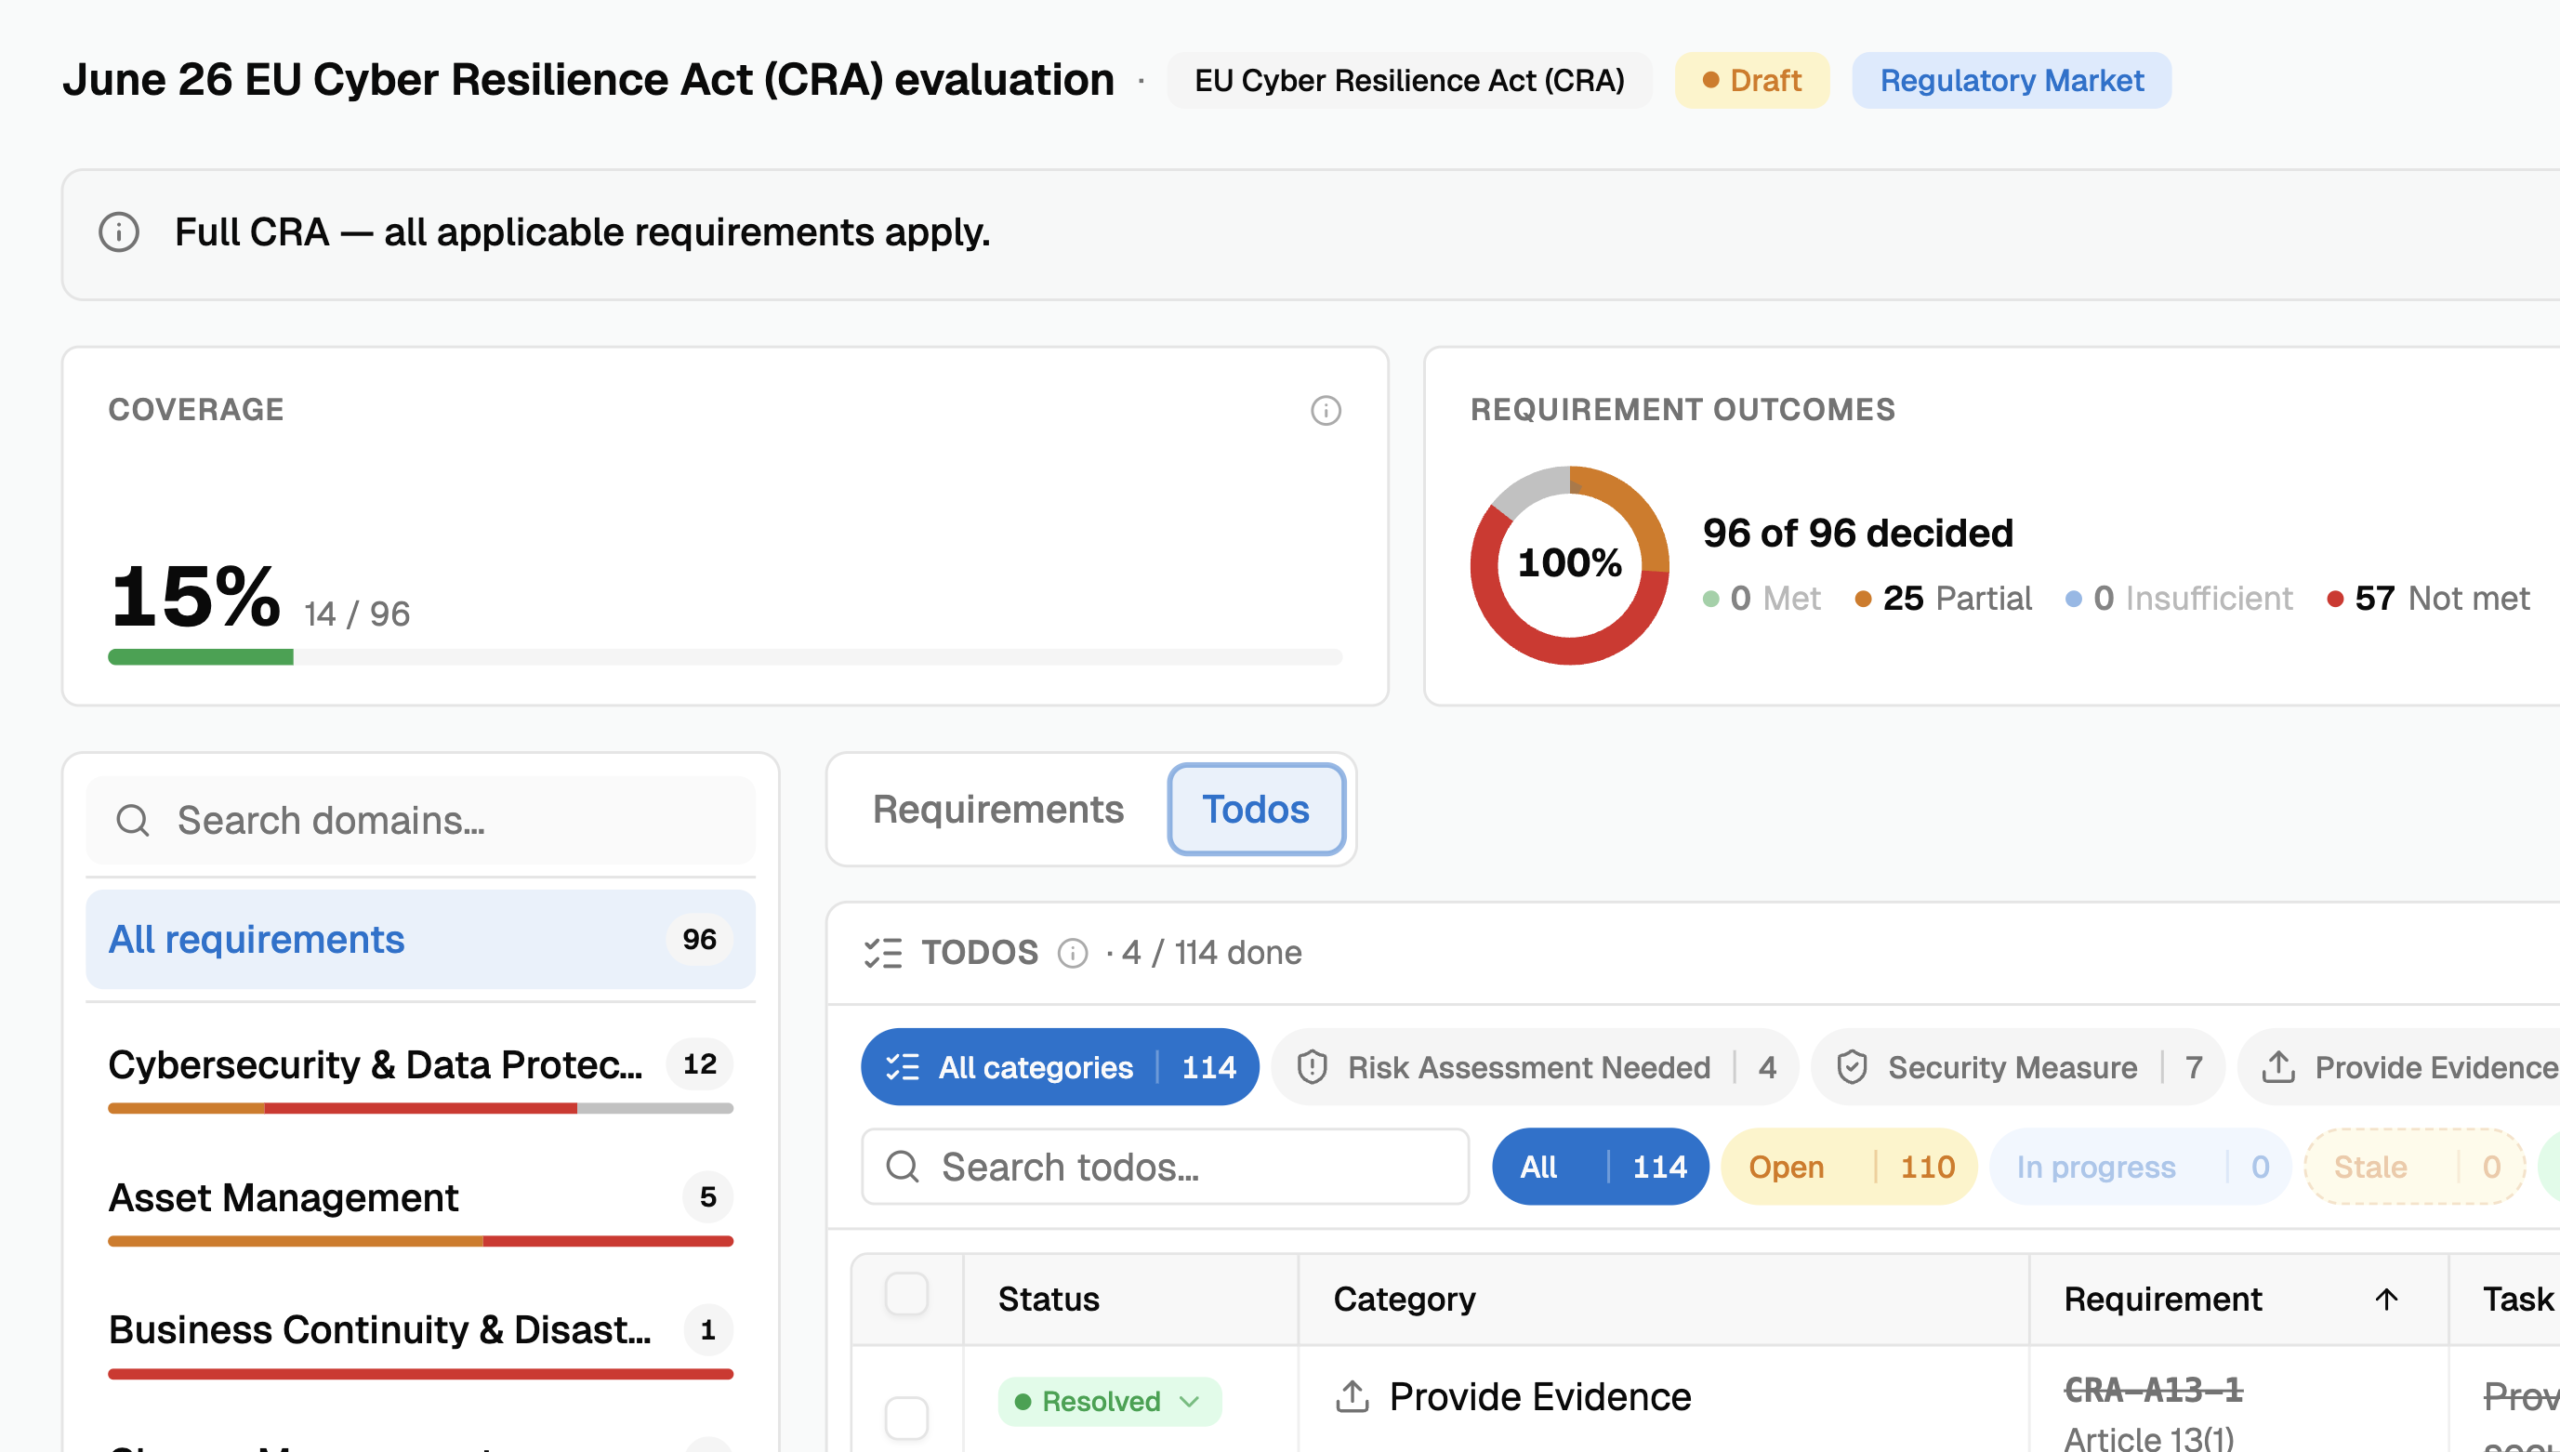
  • Richten Sie sich an NIST PQC, EU CRA und nationalen Programmen zur Kryptomodernisierung aus.
  • Verankern Sie kryptografische Roots of Trust und Identitäten auf Siliziumebene.
  • Verwalten Sie sichere Provisionierung, OTA-Updates und Runtime-Durchsetzung.
  • Stellen Sie flottenweite Integrität und Compliance für Edge- und Embedded-Geräte bereit.
  • Ordnen Sie Richtlinien technischen Kontrollen zu und erstellen Sie für Aufsichtsbehörden geeignete Dokumentation.
  • Weisen Sie die kontinuierliche Einhaltung von UNECE R155, DO-326A, FDA 524B und IEC 62443 nach.
  • Reduzieren Sie den Audit-Aufwand und stellen Sie gleichzeitig verifizierbares Vertrauen auf Produkt- und Enterprise-Ebene sicher.

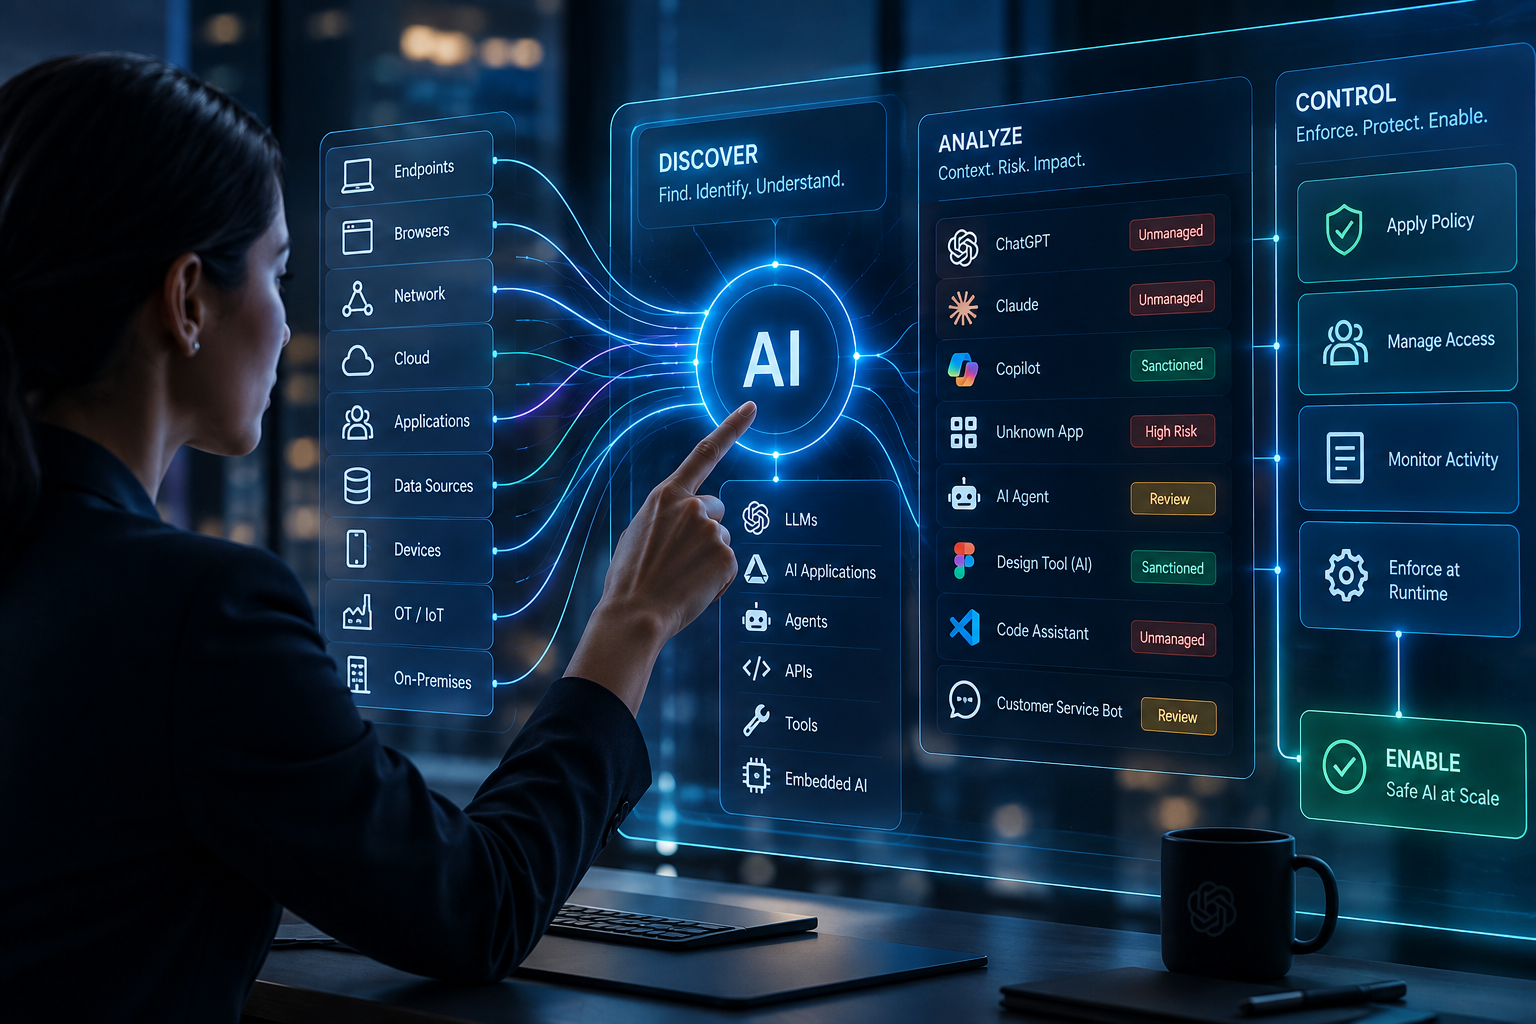
Die KI-Nutzung entwickelt sich schneller, als die meisten Organisationen sie erkennen, steuern oder absichern können. OmniTrust ALM, powered by Halo, bringt Asset-Erkennung auf Cybersecurity-Niveau in die Enterprise-KI, und identifiziert KI-Anwendungen, Modelle, Agenten und Tools im gesamten Unternehmen – einschließlich Shadow AI. Es schafft die vertrauenswürdige Inventar- und Kontrollgrundlage, die Unternehmen benötigen, um KI auf dem Weg zu AI-first-Betriebsmodellen zu steuern.

  • KI überall erkennen — Identifizieren Sie KI-Anwendungen, LLMs, Modelle, Agenten, APIs und Tools in Enterprise-Umgebungen.
  • Shadow AI sichtbar machen — Decken Sie nicht freigegebene KI-Nutzung, unbekannte Tools und nicht verwaltete Interaktionen auf, die Daten-, Sicherheits- und Compliance-Risiken verursachen.
  • KI-System-of-Record erstellen — Pflegen Sie ein kontinuierlich aktualisiertes Inventar darüber, welche KI vorhanden ist, wo sie betrieben und wie sie genutzt wird.
  • Erkennung in Kontrolle überführen — Wenden Sie zentrale Richtlinien und Runtime-Kontrollen auf KI-Anwendungen, Agenten, Modelle, Tools, Daten und Berechtigungen an.
  • Grundlage für KI-Governance schaffen — Geben Sie Verantwortlichen für KI, IT, Sicherheit und Risiko die Transparenz, Nachweise und Kontrollen, die für eine verantwortungsvolle Skalierung von KI erforderlich sind.
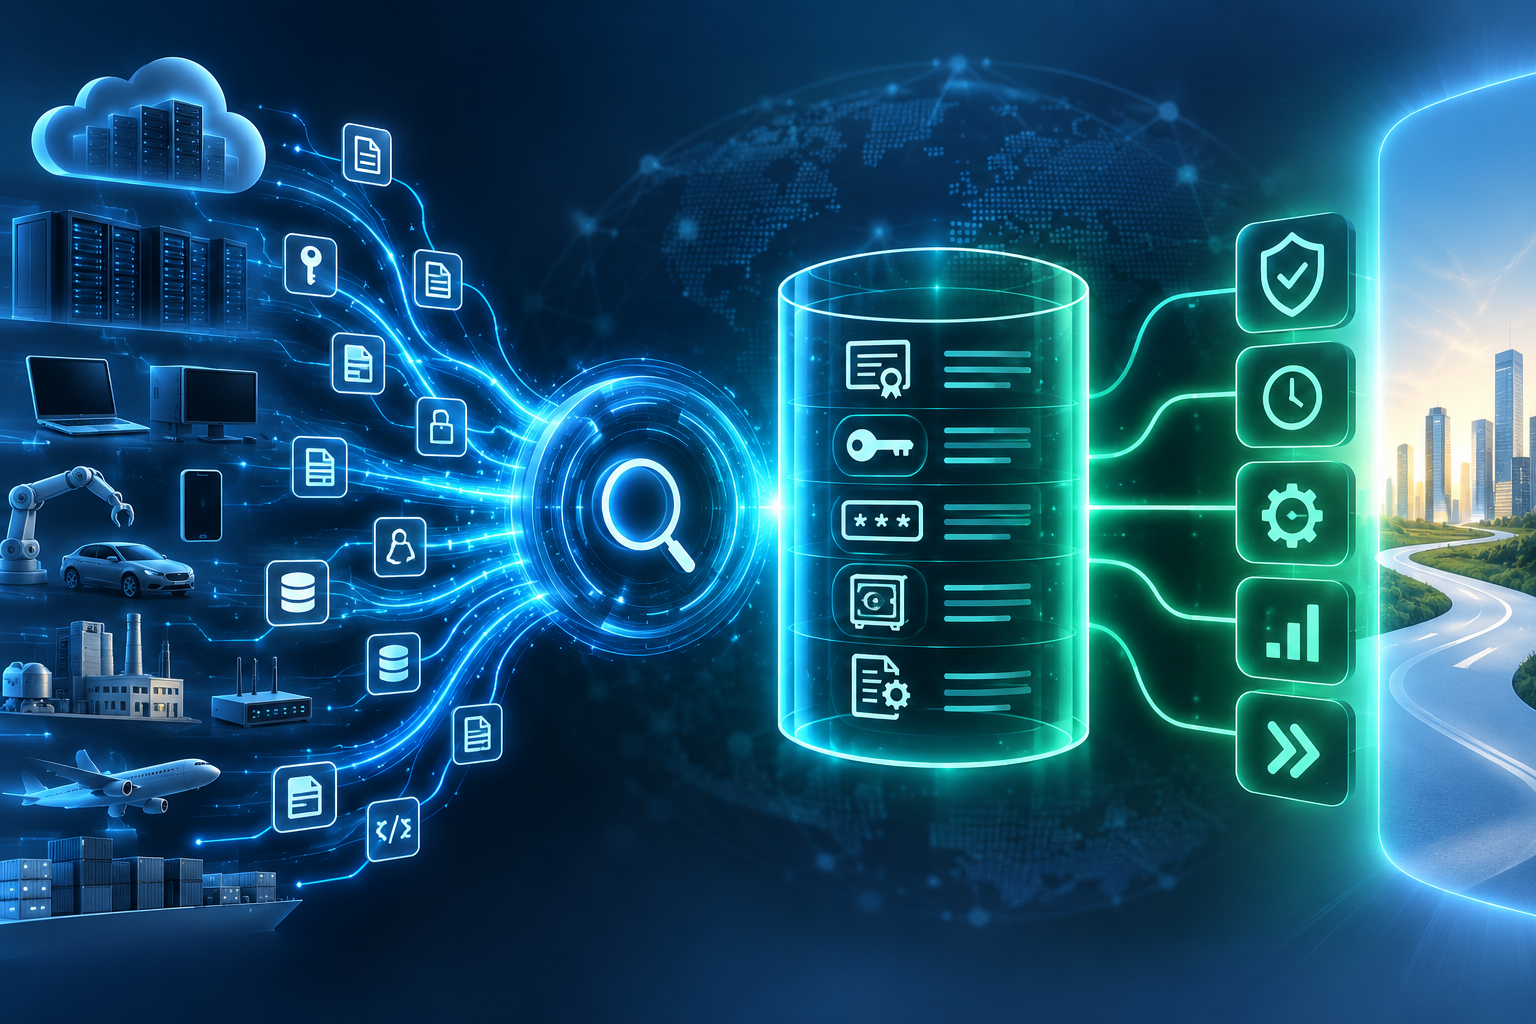
Organisationen fehlt häufig ein vollständiger Überblick über die Kryptografie, die ihr Geschäft schützt. OmniTrust CBOM Lens findet in Kombination mit ILM-Connectoren und Endpoint-Erkennung Zertifikate, kryptografische Schlüssel, Secrets und weitere Assets im gesamten Unternehmen und deckt schwache, veraltete, ablaufende und quantenanfällige Kryptografie auf. Die Assets werden inventarisiert und bilden damit die Grundlage für systematische Modernisierung, Automatisierung, Lifecycle-Workflows und kontinuierliche kryptografische Kontrolle.

  • Validieren Sie jede Identität, jedes Gerät und jede Transaktion, bevor Zugriff gewährt wird.
  • Wenden Sie Runtime-Vertrauensdurchsetzung über Cloud-, Edge- und operative Systeme hinweg an.
  • Vereinheitlichen Sie Sicherheitslage und Trust-Telemetrie unter einer einzigen Richtlinienstruktur.
  • TrafficAuth.com
  • Schützt vernetzte Verkehrsökosysteme mit vertrauenswürdiger V2X- und SCMS-basierter Kommunikation
  • Ermöglicht interoperable Identitäten, Credential-Lifecycle-Management und authentifizierte Mobilitätsinfrastruktur
  • Schützt Fahrzeuge, straßenseitige Systeme, Flotten, Mautsysteme und Smart-City-Verkehrsnetze im großen Maßstab