📣 Integrity Security Services (ISS) heißt jetzt OmniTrust.
Unsere unvermeidliche Entwicklung zu OmniTrust

Certify Lifecycle Pro

Verwalten Sie jedes vernetzte Produkt mit einem dynamischen System of Record, das Cyberrisiken, regulatorische Konformität, Nachweise, Workflows und Neubewertungen über den gesamten Produktlebenszyklus hinweg kontinuierlich aufeinander abstimmt.
  • Single Source of Truth
    Vollständige Produktinformationen über den gesamten Lebenszyklus hinweg gepflegt.
  • Kontinuierliche Risikotransparenz
    Cyberrisiken werden fortlaufend bewertet, während sich Produkte weiterentwickeln.
  • Regulatorische Bereitschaft
    Konformität mit mehreren Vorschriften und Standards aufrechterhalten.
  • Nachweise & Remediation
    Nachweise, Kontrollen und Korrekturmaßnahmen an einem Ort.
  • Vollständige Audit-Historie
    Jede Änderung, Bewertung und Entscheidung vollständig nachvollziehbar.

Wichtige Funktionen 

Certify Lifecycle Pro stellt ein dynamisches System of Record für die Cybersicherheit vernetzter Produkte bereit und steuert Cyberrisiken, regulatorische Konformität, Nachweise, Workflows und Remediation kontinuierlich über den gesamten Produktlebenszyklus – vom ersten Design über Bereitstellung, Betrieb und Updates bis zum End-of-Life.

Zentrale verlässliche Datenquelle

Pflegen Sie für jedes vernetzte Produkt einen vollständigen digitalen Datensatz einschließlich Architektur, Softwarekomponenten, Cyberrisiken, regulatorischen Zuordnungen, Nachweisen, Kontrollen und Lifecycle-Entscheidungen. Richten Sie Engineering-, Sicherheits-, Compliance- und Führungsteams an einer maßgeblichen Quelle für Produkt-Cybersicherheitsinformationen aus.

Kontinuierliche Risikogovernance

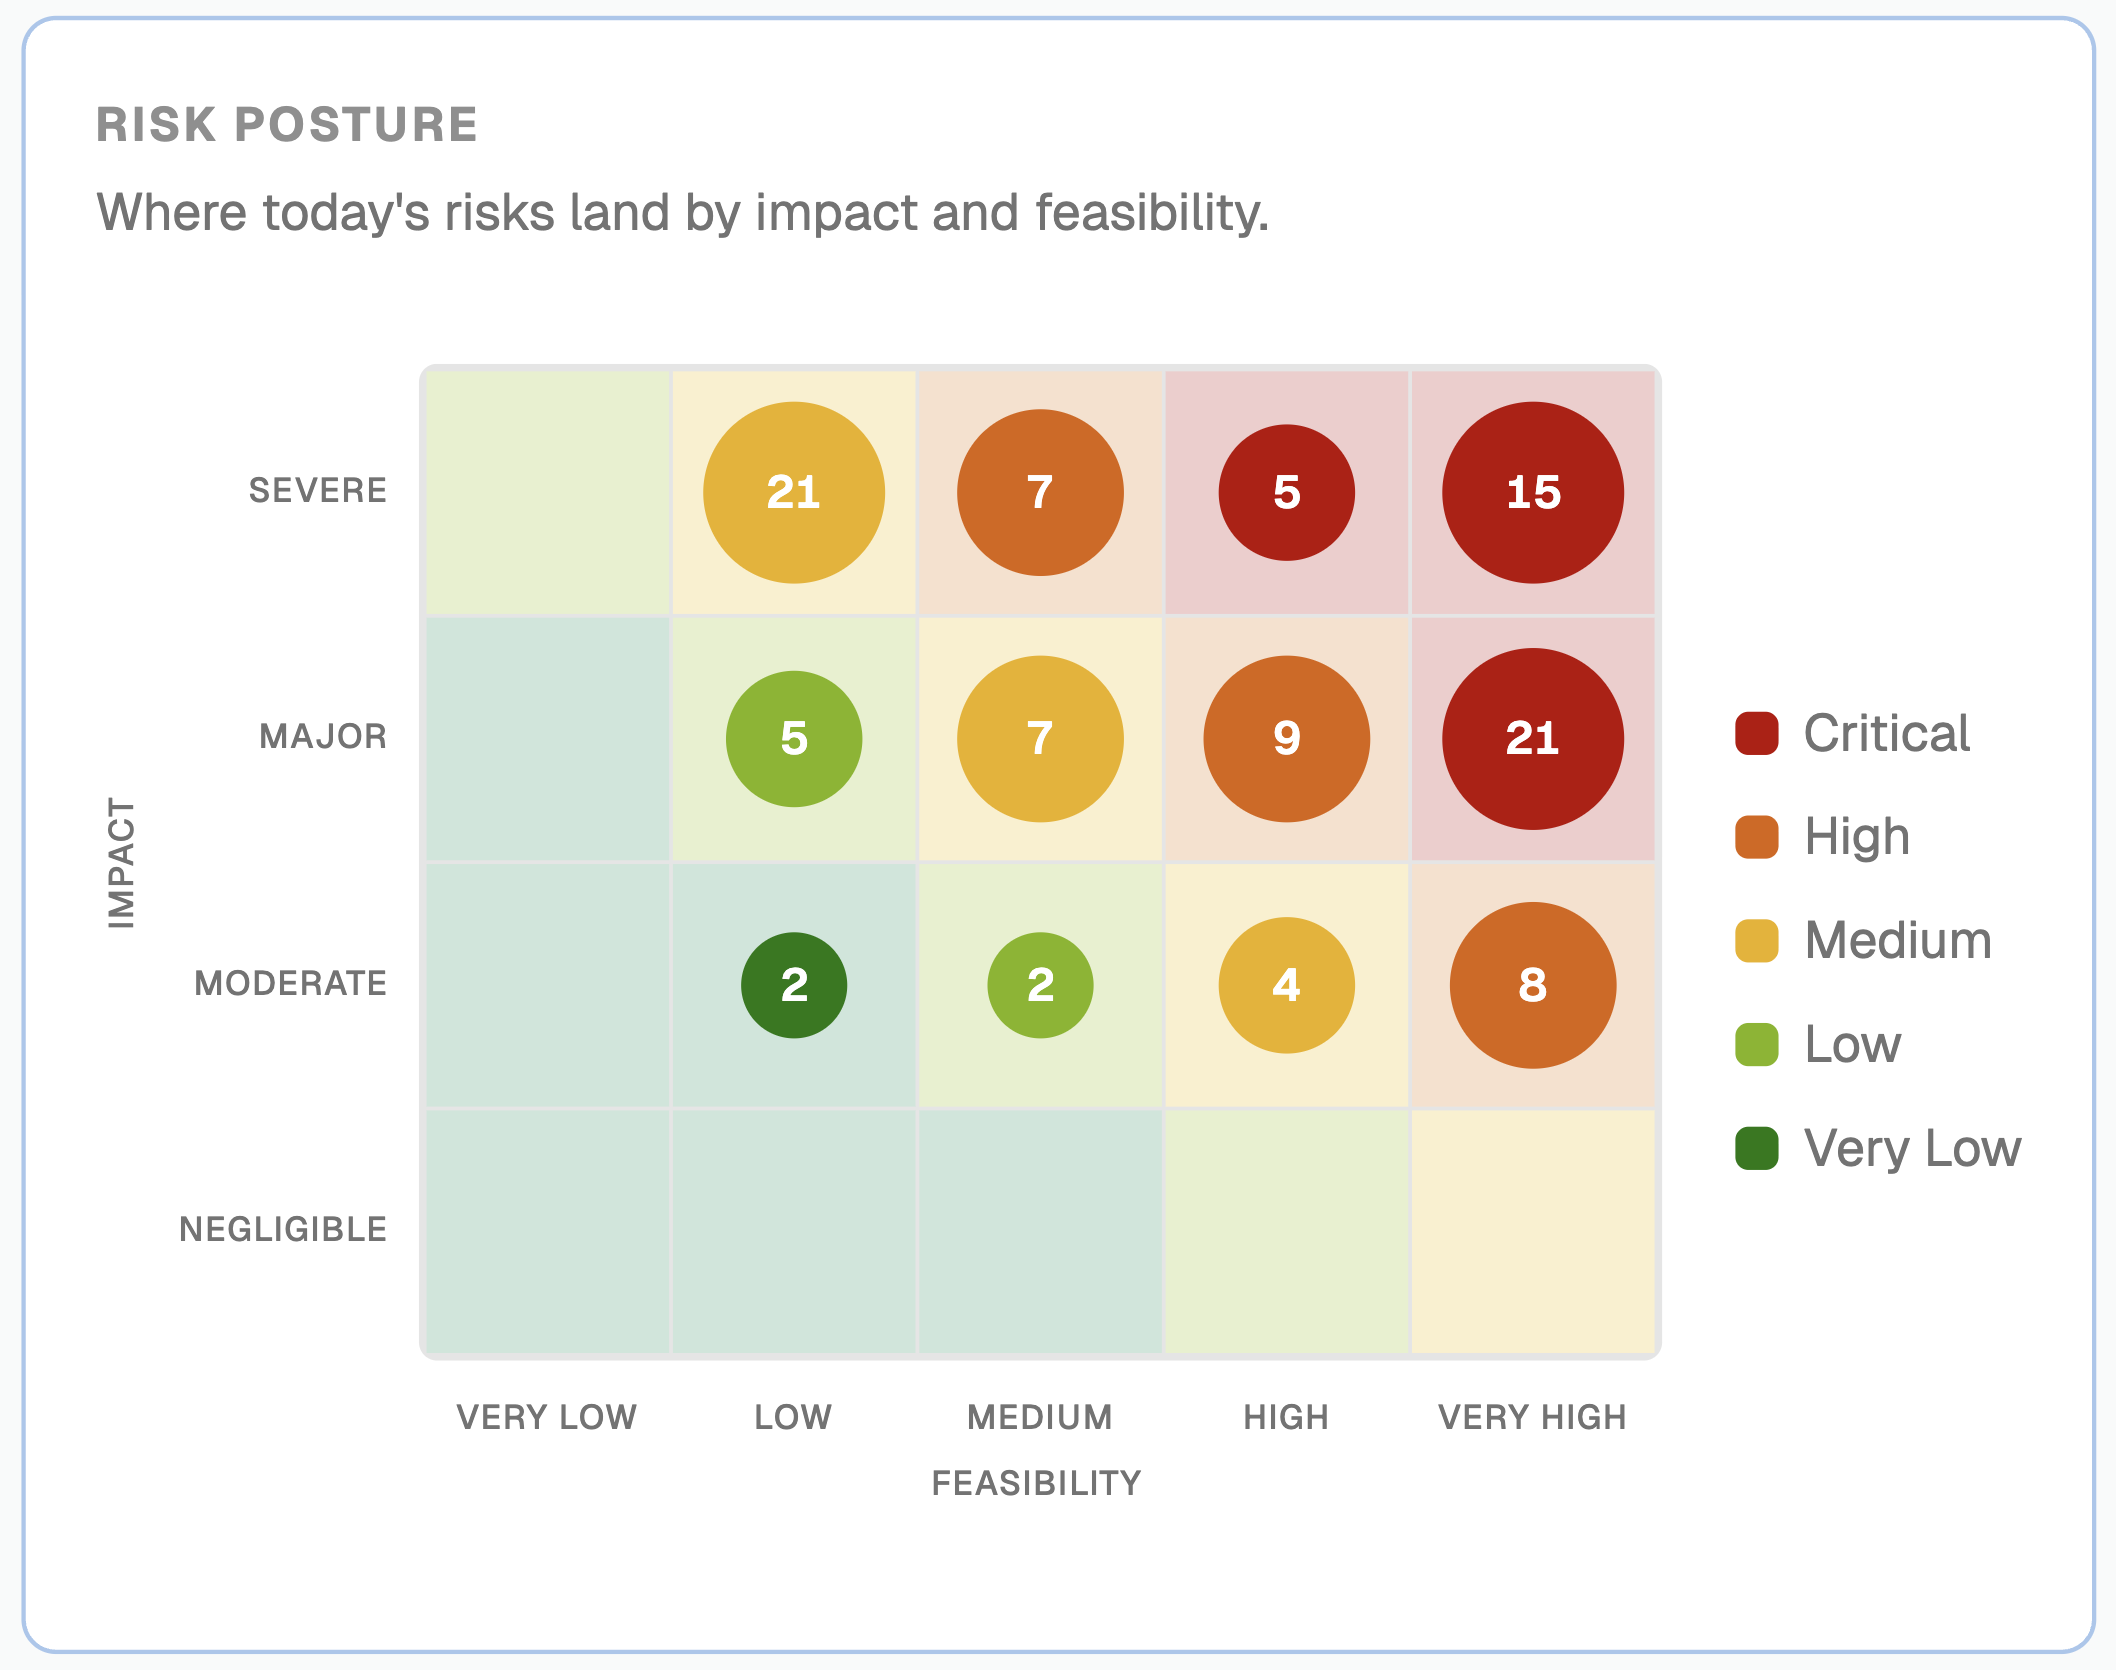
Cyberrisiken enden nicht nach der ersten Bewertung. Bewerten Sie Produkte kontinuierlich neu, wenn sich Software, Lieferanten, Architekturen und Vorschriften weiterentwickeln, damit neue Risiken früh erkannt, automatisch priorisiert und über strukturierte Remediation-Workflows über den gesamten Produktlebenszyklus hinweg verwaltet werden.

Regulatorische Lifecycle-Compliance

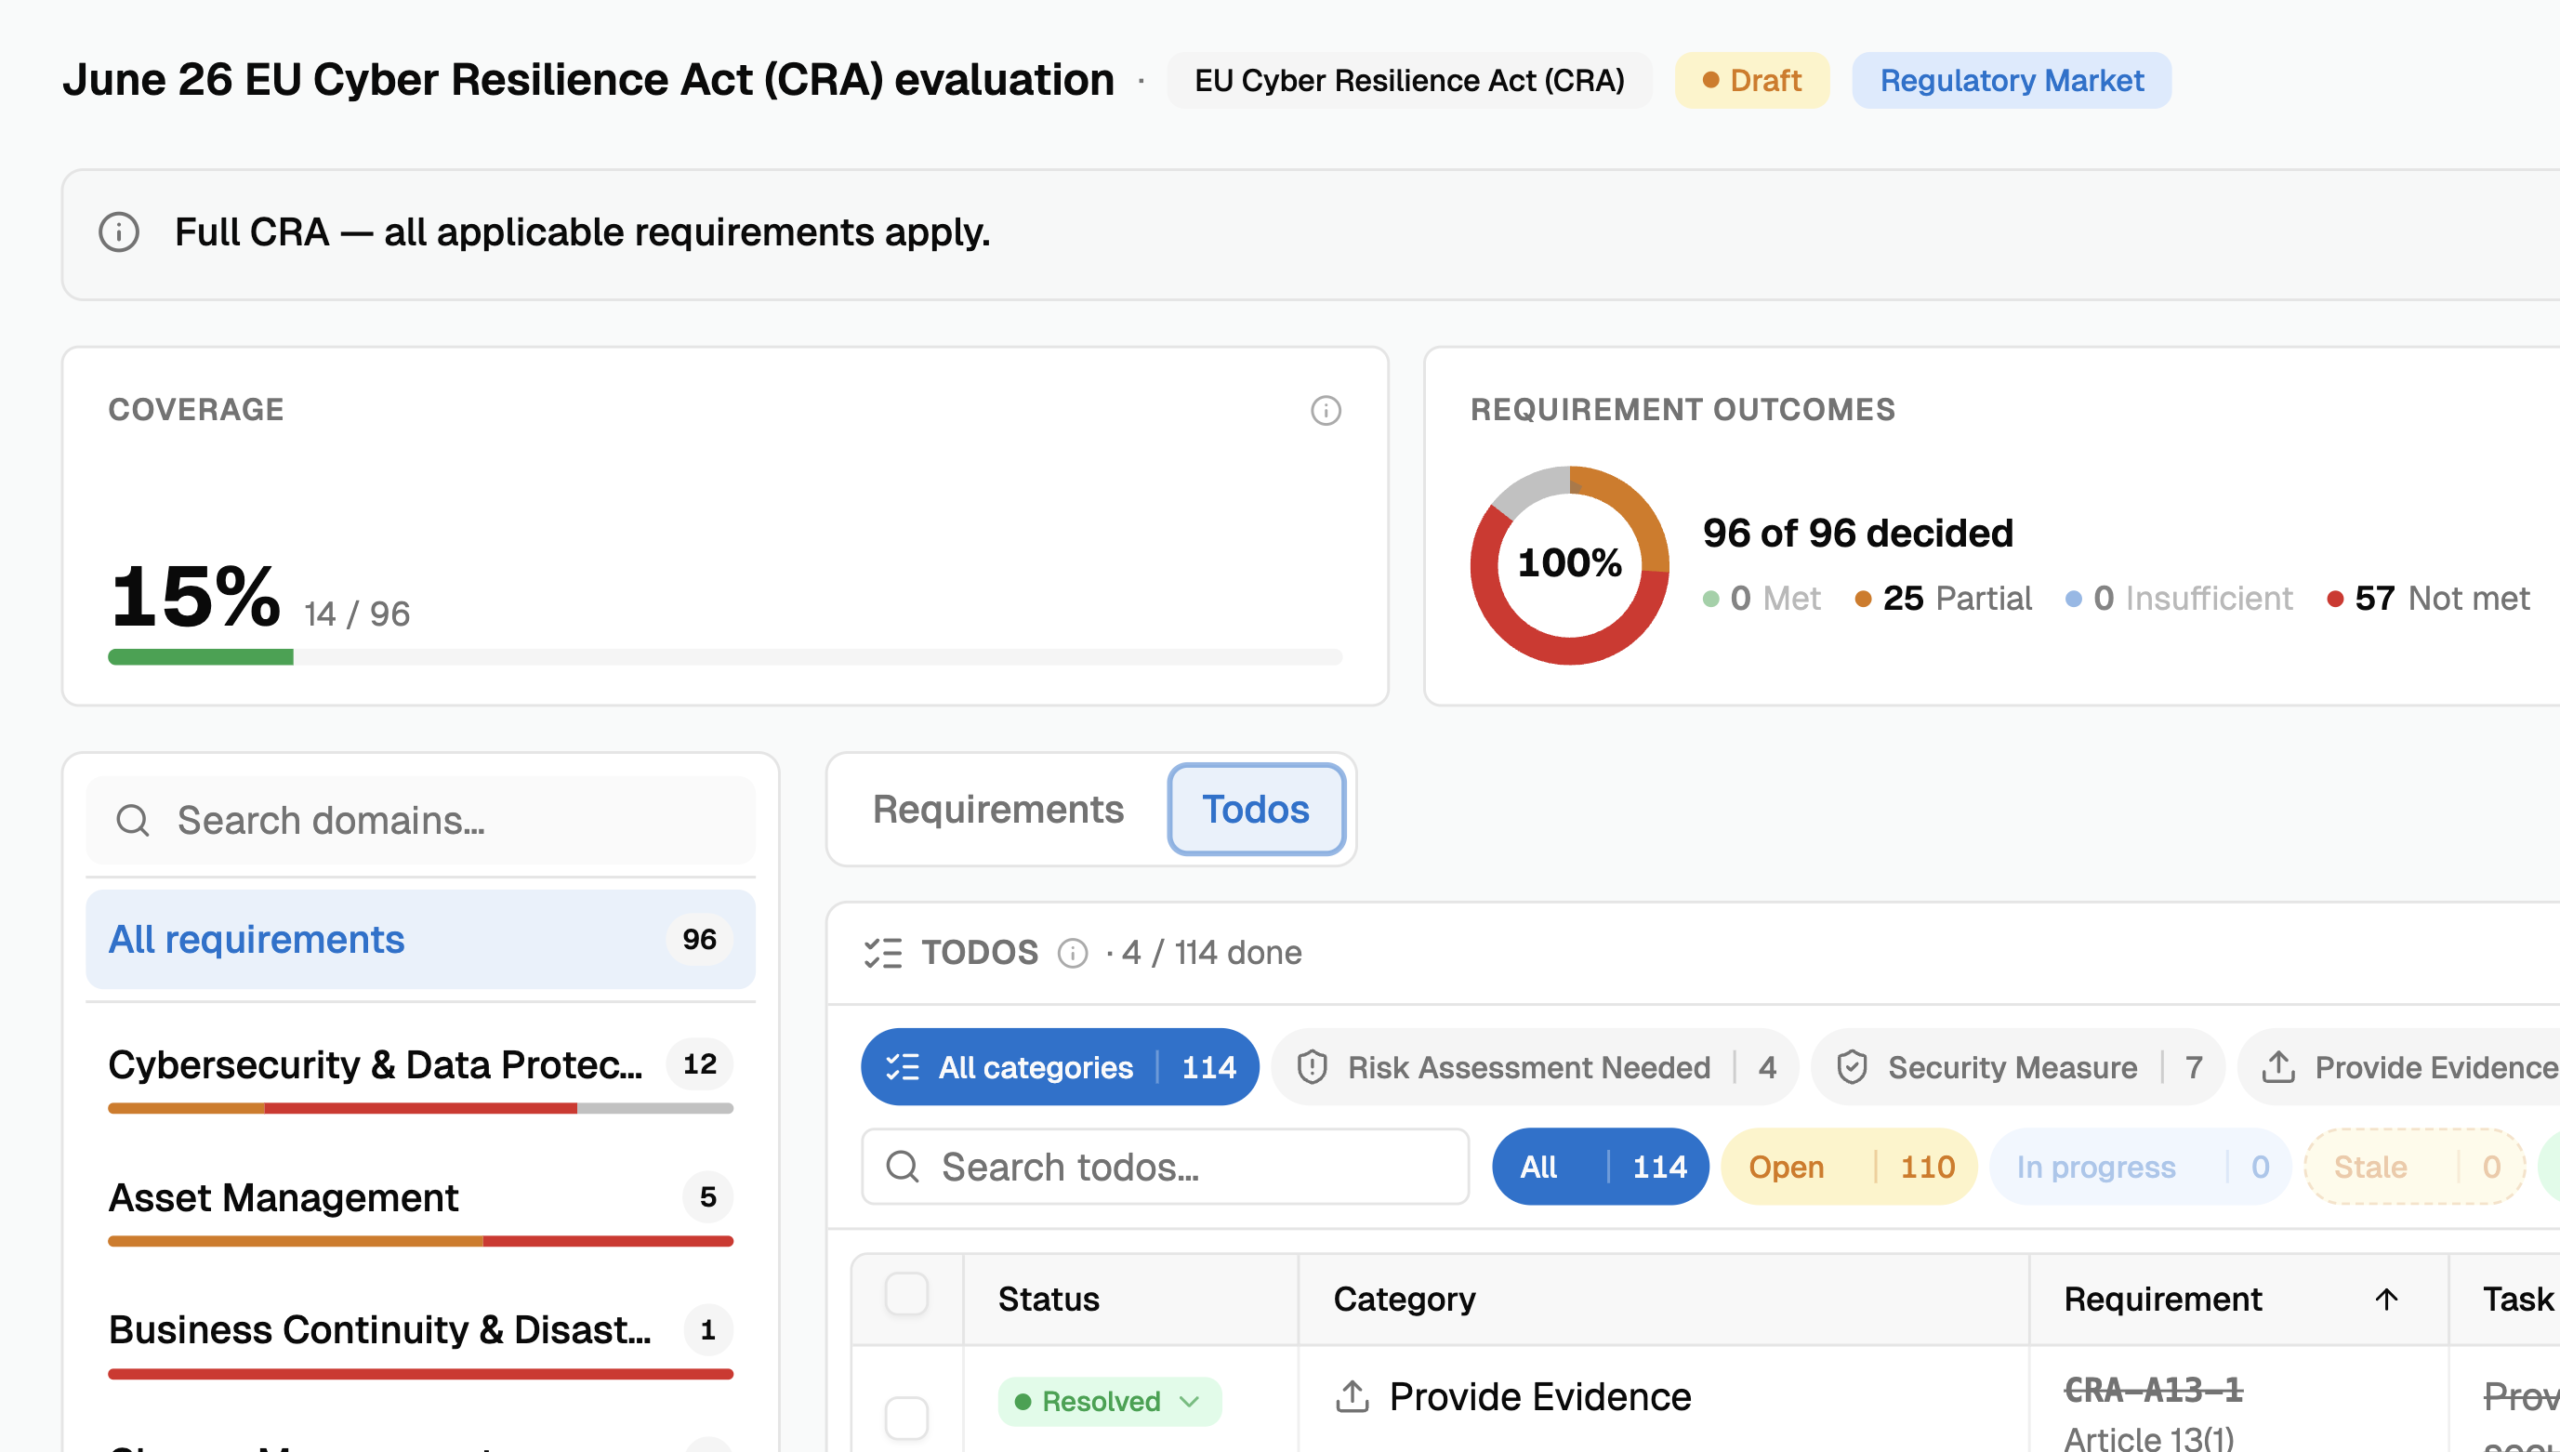
Bleiben Sie kontinuierlich auf sich weiterentwickelnde Cybersicherheitsvorschriften ausgerichtet, darunter der EU Cyber Resilience Act (CRA), UNECE R155/R156, ISO/SAE 21434, IEC 62443, NIST und Branchenframeworks. Verfolgen Sie den Compliance-Status, identifizieren Sie Lücken und halten Sie auditfähige Nachweise über jedes Produkt-Release hinweg aktuell.

Nachweise, Workflows & Audit-Bereitschaft

Zentralisieren Sie Bewertungen, Freigaben, Remediation-Maßnahmen, Dokumentation und Audit-Nachweise in gesteuerten Workflows. Jede Entscheidung, Produktänderung, Risikoakzeptanz und Compliance-Aktivität ist vollständig nachvollziehbar und schafft eine lückenlose Audit-Historie, die Kunden, Aufsichtsbehörden und interne Governance verlässlich unterstützt.

Download Datasheet

Get A Demo Of: Certify Lifecycle Pro

Fehler: Kontaktformular wurde nicht gefunden.