Trust-Automatisierung wird zu einer der wichtigsten Disziplinen moderner Cybersecurity.
Organisationen bereiten sich auf Post-Quantum-Kryptografie vor. Zertifikatslaufzeiten werden kürzer. Maschinenidentitäten übersteigen menschliche Identitäten inzwischen um Größenordnungen. KI-Systeme schaffen völlig neue Kategorien nichtmenschlicher Akteure, die Authentifizierung, Autorisierung und kryptografisches Vertrauen benötigen.
Gleichzeitig sollen Security-Teams mit weniger Ressourcen mehr leisten. Mehr Zertifikate. Mehr Schlüssel. Mehr Secrets. Mehr Signing-Vorgänge. Mehr Compliance-Anforderungen. Mehr Automatisierung. Der alte Ansatz skaliert nicht mehr.
Warum die ILM Community wichtig ist
Seit Jahren existiert Trust-Infrastruktur in Silos. PKI-Teams verwalten Zertifikate. Security-Teams verwalten Secrets. Entwickler verwalten Signing-Workflows. Cloud-Teams verwalten Maschinenidentitäten. Jeder besitzt einen Teil des Problems, aber nur wenige Organisationen haben einen einheitlichen Ansatz, um Vertrauen über den gesamten Lebenszyklus zu verwalten. Wir glauben, dass sich das ändern muss.
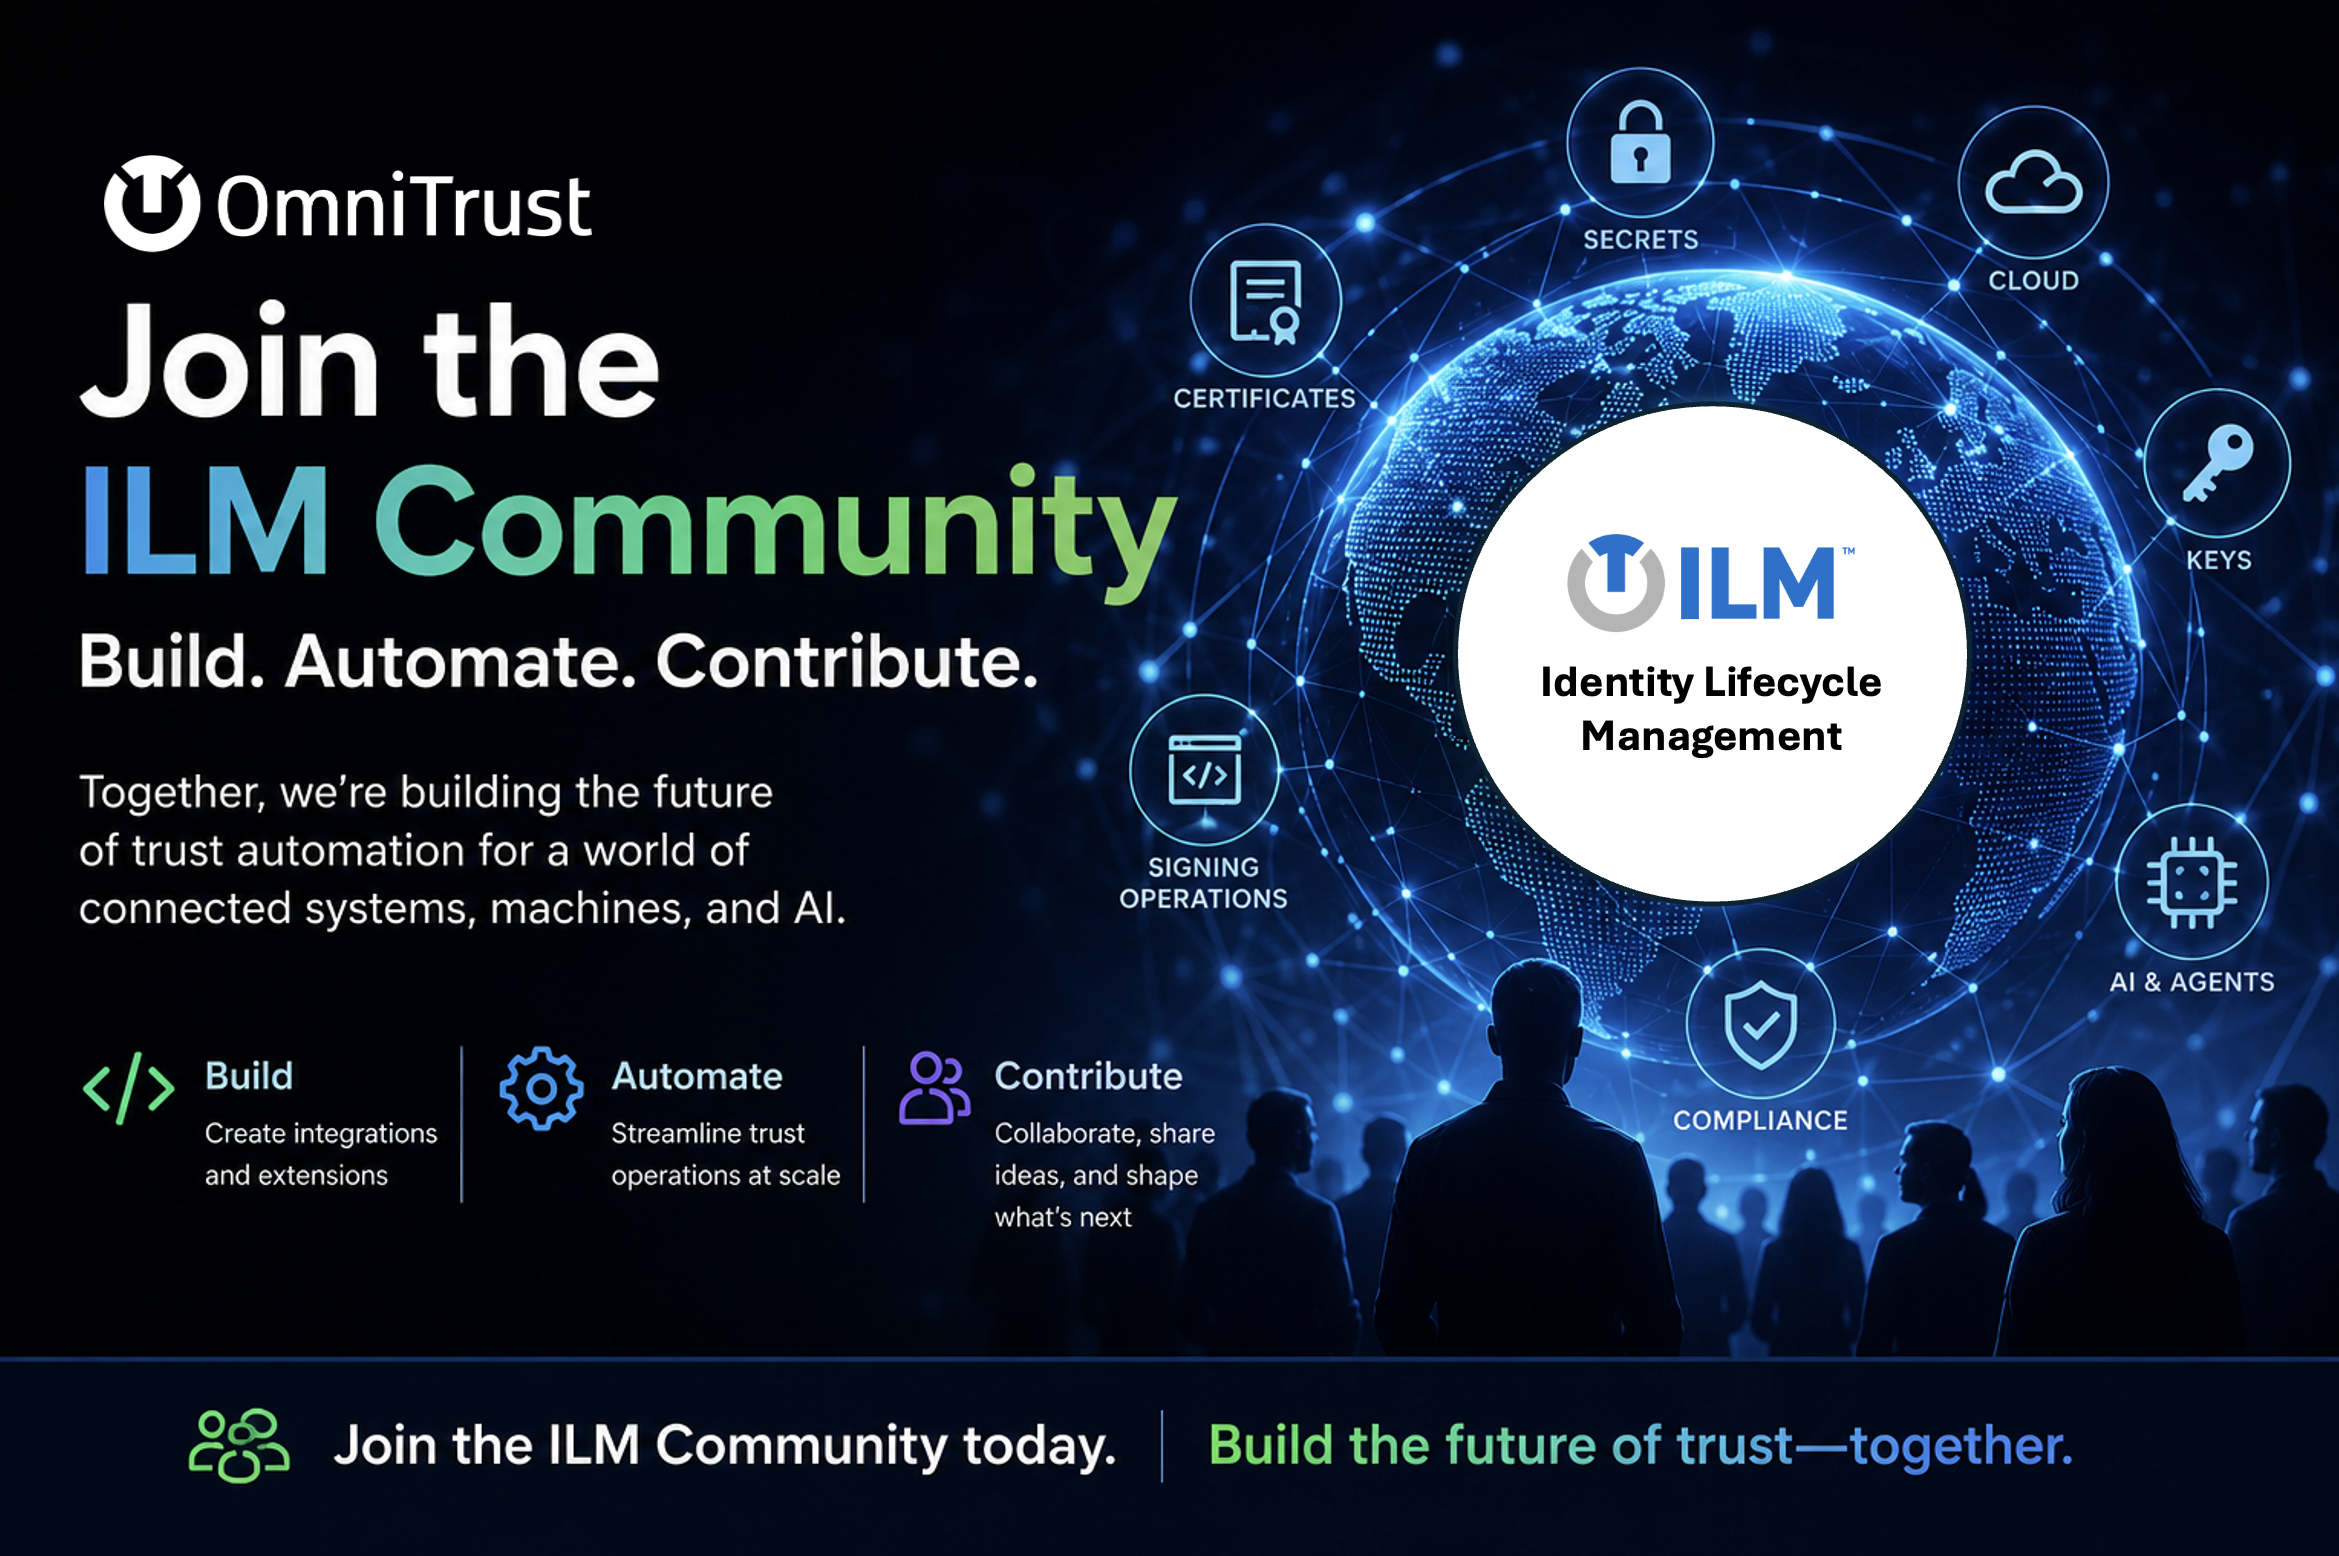
ILM wurde entwickelt, um Organisationen bei der Verwaltung des vollständigen Lebenszyklus kryptografischer Assets zu unterstützen – einschließlich Zertifikaten, kryptografischen Schlüsseln, Secrets, digitalen Signaturen, Signing-Vorgängen und Workflows zur Trust-Automatisierung. Statt diese als getrennte Systeme zu behandeln, führt ILM sie unter einem gemeinsamen Lifecycle-Modell zusammen. Das Ergebnis sind mehr Transparenz, stärkere Governance und deutlich mehr Automatisierung.
Die ILM Community bringt Entwickler, Security-Fachleute, Architekten, Platform Engineers und Contributors mit einem gemeinsamen Ziel zusammen: Trust-Infrastruktur leichter automatisierbar, integrierbar, steuerbar und skalierbar zu machen. Die Community richtet sich an Menschen, die reale Trust-Herausforderungen lösen. Ob Sie CA-Integrationen entwickeln, Vaults und HSMs verbinden, Zertifikatsprozesse automatisieren, Cloud-native Workflows erweitern oder Initiativen zur Post-Quantum-Bereitschaft unterstützen – es gibt einen Platz für Ihren Beitrag. Einige der wertvollsten Innovationen in der Security-Infrastruktur kommen von Praktikern, die täglich in Produktionsumgebungen arbeiten. Diese Ideen möchten wir in der Community sehen.
Zum Start hören Sie Roman Cinkais, SVP Enterprise Products bei OmniTrust, wie er die ILM Community vorstellt und erklärt, wie Entwickler, Security-Fachleute, Architekten und Contributors mitmachen können.
https://youtu.be/1NOUceb7WUY
Gestalten Sie mit, was als Nächstes kommt
Trust-Infrastruktur wird für alles entscheidend – von Cloud-nativen Anwendungen und Software-Lieferketten bis hin zu KI-Systemen und Post-Quantum-Kryptografie. Die Zukunft der Trust-Automatisierung wird von den Menschen geprägt, die diese Systeme täglich entwickeln, integrieren und absichern. Genau hier setzt die ILM Community an – und deshalb entwickeln wir ILM offen.
Besuchen Sie die ILM Community, um den Code zu erkunden, sich mit anderen auszutauschen, Ihre Ideen einzubringen und die Zukunft der Trust-Automatisierung mitzugestalten.