TL;DR: Sie können nicht auf Post-Quantum-Kryptografie migrieren, ohne zu wissen, welche kryptografischen Assets Sie besitzen. Eine Cryptography Bill of Materials (CBOM) liefert ein strukturiertes, standardisiertes Inventar – und inzwischen gibt es Open-Source-Tools, um dieses automatisch zu erstellen.
In unserem früheren Beitrag über Post-Quantum-Bereitschaft als strategische Notwendigkeit haben wir die Schritte beschrieben, die Organisationen für eine erfolgreiche Migration zu Post-Quantum Cryptography (PQC) unternehmen müssen. In diesem Beitrag konzentrieren wir uns auf eine zentrale Voraussetzung: den Aufbau eines umfassenden Inventars kryptografischer Assets.
Warum ein Inventar kryptografischer Assets wichtig ist
Der Aufbau eines Inventars kryptografischer Assets ist ein grundlegender erster Schritt bei der Migration zu quantensicheren Systemen. Kryptografische Assets sind häufig tief in Systemen, Anwendungen und Infrastruktur eingebettet. Ohne ein klares Verständnis dieser Assets ist es unmöglich, Risiken zu bewerten und Gegenmaßnahmen zu planen.
Darüber hinaus müssen Unternehmen in heutigen dynamischen Umgebungen durch eine gründliche Erkennung und Verwaltung kryptografischer Assets vorausdenken. Beides ist entscheidend, da Quantencomputing wachsende Risiken für klassische Verschlüsselung mit sich bringt.
Was sollte ein Inventar enthalten?
Ein vollständiges Inventar kryptografischer Assets sollte Folgendes enthalten:
- Kryptografische Schlüssel. Die Bausteine der Verschlüsselung. Dokumentieren Sie für jeden Schlüssel Speichertyp, Eigentümer, Algorithmus, Format und Status.
- Zertifikate. Elektronische Identitäten, die mit öffentlichen Schlüsseln verknüpft sind. Erfassen Sie Gültigkeitsdauer, Eigentümer und Algorithmus.
- Algorithmen. Verfolgen Sie, welche Algorithmen für Verschlüsselung, Authentifizierung und Signierung eingesetzt werden. Markieren Sie solche, die gegenüber Quantenangriffen anfällig sind.
- Protokolle. TLS, IPSec und ähnliche Protokolle, die kryptografische Vorgänge definieren. Dokumentieren Sie Version und Implementierungsdetails.
Der Prozess zum Aufbau eines Inventars
Schritt 1: Discovery und Identifizierung
Der erste Schritt besteht darin zu identifizieren, wo kryptografische Assets in Ihrer Infrastruktur eingesetzt werden. Diese Assets können gespeichert sein in:
- Zertifizierungsstellen (CAs)
- Servern und Datenbanken
- Hardware Security Modules (HSMs)
- Netzwerkverkehr, einschließlich verschlüsseltem Verkehr
- Cloud-Anbietern
- Containern und Microservices
Angesichts der Komplexität moderner IT-Umgebungen ist es jedoch unpraktisch, sich auf Tabellenkalkulationen zu verlassen. Stattdessen sind automatisierte Tools unerlässlich, die Discovery über unterschiedliche Plattformen hinweg unterstützen.
Schritt 2: Eigenschaften der Assets erfassen
Nach der Discovery müssen Sie Metadaten zu diesen kryptografischen Assets sammeln. Dazu gehören:
- Eigentümerschaft — wer ist für die Verwaltung des kryptografischen Assets verantwortlich?
- Anwendung — welche Anwendungen oder Systeme nutzen das Asset?
- Abhängigkeiten — welche anderen Systeme, Bibliotheken oder Dienste hängen von dem Asset ab?
Zusammen liefern diese Details den Kontext, den Organisationen benötigen, um Risiken wirksam zu steuern – insbesondere beim Übergang zu Post-Quantum-Kryptografie.
Schritt 3: Ein belastbares Inventar aufbauen
Ein gut strukturiertes Inventar bietet mehrere Vorteile:
- Planung. Veraltete Algorithmen und Assets identifizieren, die ersetzt oder aktualisiert werden müssen.
- Risikobewertung. Regelmäßiges Monitoring ermöglicht proaktives Risikomanagement. Verfolgen Sie Compliance und Fortschritt in Richtung Quantum Readiness.
- Abhängigkeiten identifizieren. Wer versteht, wie Assets miteinander verbunden sind, verhindert Ausfälle während der Migration.
Die Cryptography Bill of Materials (CBOM) nutzen
Um den Inventarisierungsprozess zu vereinfachen und zu standardisieren, setzen viele Organisationen auf die Cryptography Bill of Materials (CBOM). Die CBOM ist ein erweiterbares Modell, mit dem Organisationen kryptografische Assets und ihre Abhängigkeiten in einem strukturierten Format beschreiben können. Sie ist Teil des OWASP-CycloneDX-Frameworks, das Cyberrisiken reduzieren soll, indem es ein detailliertes Bild der kryptografischen Infrastruktur liefert.
Wichtige Funktionen von CBOM
- Kryptografische Assets modellieren — CBOM bietet einen Rahmen zur Modellierung von Schlüsseln, Zertifikaten, Algorithmen und Protokollen.
- Asset-Eigenschaften erfassen — erfasst wichtige Attribute wie Algorithmustyp, Schlüssellänge, Nutzungsdetails und mehr.
- Abhängigkeiten verfolgen — CBOM bildet Abhängigkeiten zwischen verschiedenen kryptografischen Assets und den Systemen ab, die sie verwenden.
- Kompatibilität mit CycloneDX. CBOM lässt sich in den CycloneDX-SBOM-Standard integrieren und damit leicht in bestehende Supply-Chain-Tools einbinden.
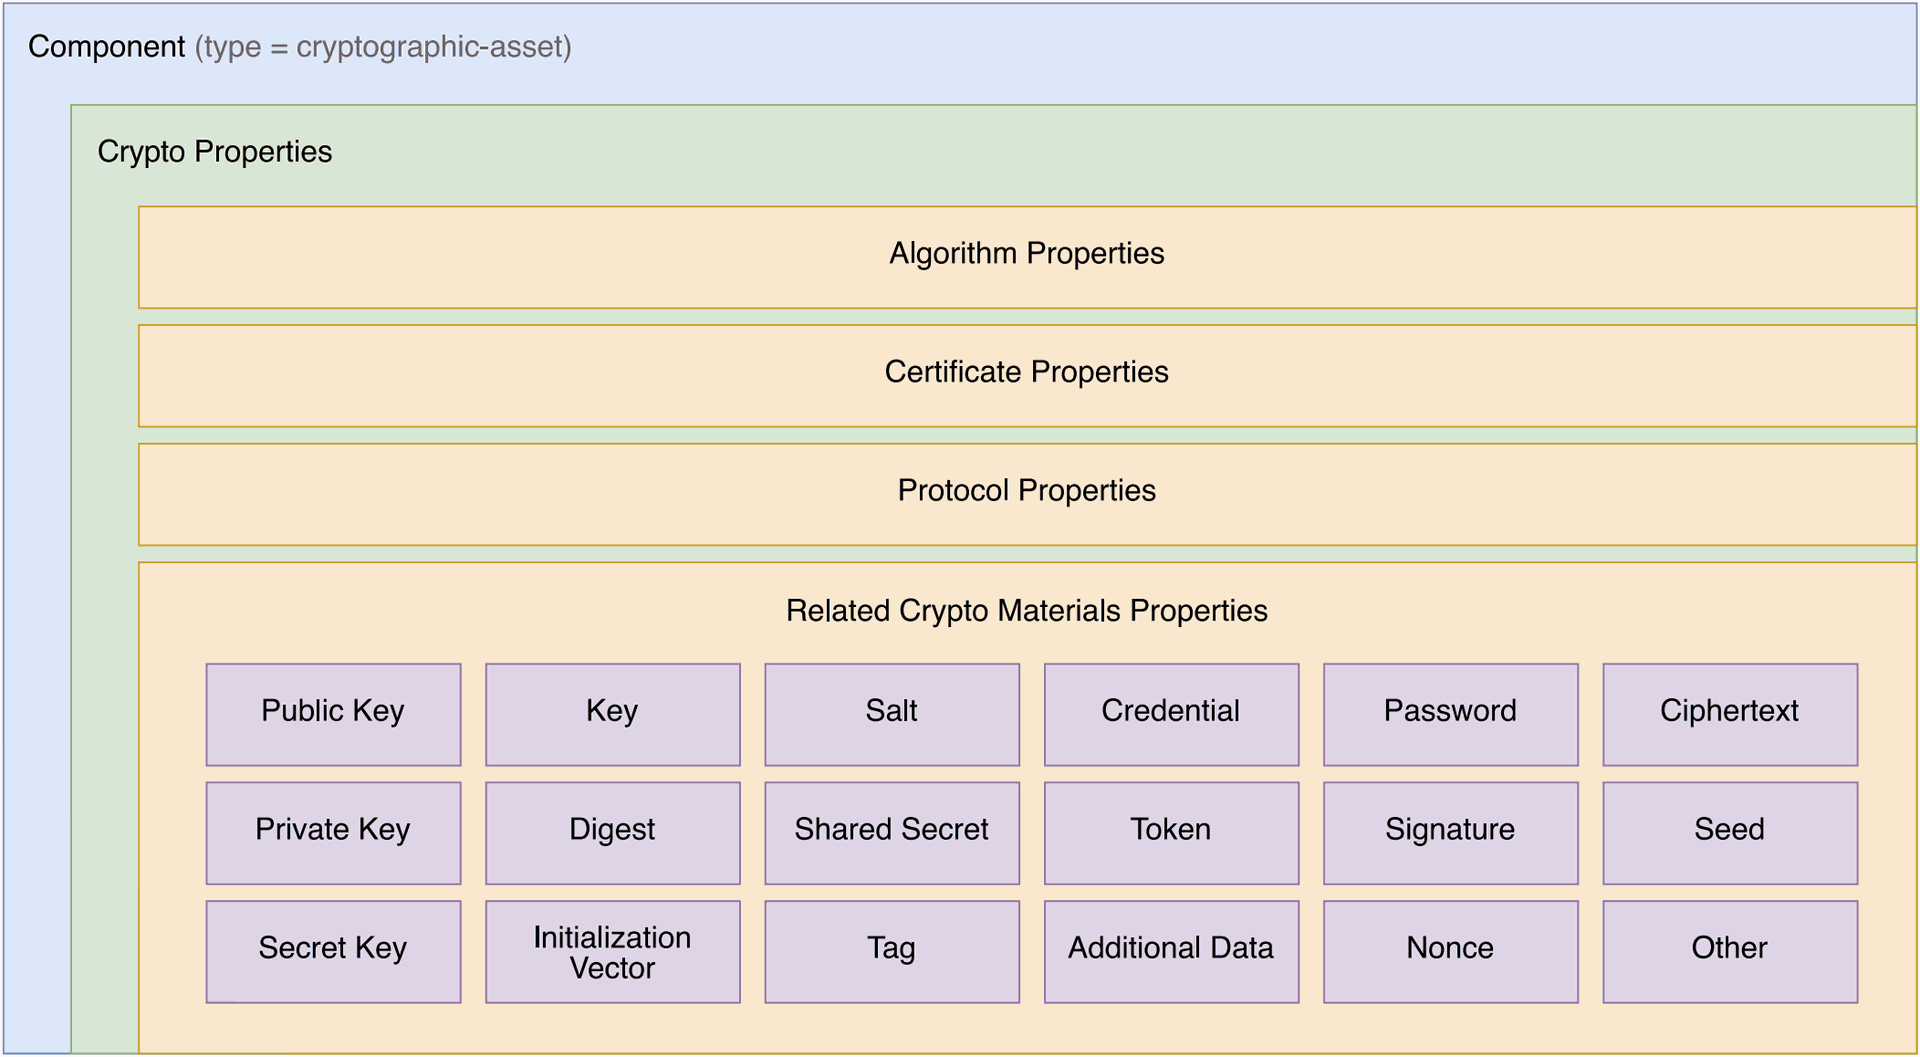
Das folgende Diagramm zeigt die Struktur einer CBOM-Komponente. Jedes kryptografische Asset wird durch seine Krypto-Eigenschaften – Details zu Algorithmus, Zertifikat und Protokoll – sowie durch zugehörige kryptografische Materialien wie Schlüssel, Secrets, Token und Signaturen beschrieben.
Beispiel: Kryptografischer Schlüssel in CBOM
So könnte ein kryptografischer Schlüssel mit CBOM im CycloneDX-Format dargestellt werden:
{
  "components": [
    {
      "name": "RSA-2048",
      "type": "cryptographic-asset",
      "bom-ref": "crypto/key/rsa-2048@1.2.840.113549.1.1.1",
      "cryptoProperties": {
        "assetType": "related-crypto-material",
        "relatedCryptoMaterialProperties": {
          "type": "public-key",
          "id": "2e9ef09e-dfac-4526-96b4-d02f31af1b22",
          "state": "active",
          "size": 2048,
          "algorithmRef": "crypto/algorithm/rsa-2048@1.2.840.113549.1.1.1",
          "creationDate": "2016-11-21T08:00:00Z",
          "activationDate": "2016-11-21T08:20:00Z"
        },
        "oid": "1.2.840.113549.1.1.1"
      }
    }
  ]
}
Grenzen von CBOM
Obwohl CBOM einen strukturierten Ansatz zur Katalogisierung kryptografischer Assets bietet, erfasst es nur statische Informationen – eine Momentaufnahme der aktuellen Umgebung. Deshalb ist es wichtig, das Inventar regelmäßig zu aktualisieren, um Änderungen zu berücksichtigen.
Tools zum Aufbau eines kryptografischen Inventars mit CBOM
Mehrere Open-Source-Tools helfen Organisationen bei der Einführung von CBOM. Die folgende Tabelle umfasst Tools für Scanning, Speicherung und Analyse.
| Tool | Beschreibung |
|---|---|
| CBOM-Lens | CLI-Tool, das Dateisysteme, Container-Images und Netzwerkports nach kryptografischen Assets scannt und eine CycloneDX CBOM 1.6 erzeugt. Unterstützt geplante Scans und die Erkennung von PQC-Algorithmen. Entwickelt von OmniTrust. |
| CBOM-Repository | REST-API-Dienst zum Speichern, Versionieren und Durchsuchen von CBOM-Dokumenten. Basiert auf S3-kompatiblen Backends mit automatischem Versionsmanagement und URN-basierter Abfrage. Entwickelt von OmniTrust. |
| CycloneDX CBOM | Überblick über den CBOM-Standard mit einer Liste verfügbarer Tools und der Spezifikation selbst. |
| CBOMKit | Toolset für die Arbeit mit CBOM mit Funktionen zur Erkennung und Verwaltung kryptografischer Assets. |
| Sonar Cryptography Plugin | SonarQube-Plugin, das kryptografische Assets im Quellcode erkennt und CBOMs erzeugt. |
| CBOMkit-theia | Tool zur Erkennung kryptografischer Assets in Container-Images und Verzeichnissen und zur Erstellung von CBOMs. |
| Cryptobom Forge | Parst die Ausgabe von CodeQL für die Analyse kryptografischer Assets und erzeugt CBOMs. |
| CryptoMon | Analysiert TLS-Kryptografie im Netzwerkverkehr und erzeugt CBOMs. |
Fazit
Der Aufbau eines umfassenden Inventars kryptografischer Assets ist ein wesentlicher Schritt bei der Migration zu Post-Quantum-Kryptografie. Mit der Weiterentwicklung des Quantencomputings wird es für Organisationen immer dringlicher, ihre kryptografische Infrastruktur zu schützen. Tools wie CBOM bieten letztlich einen strukturierten Ansatz zur Verwaltung kryptografischer Assets und zur Vorbereitung auf die Quanten-Zukunft.
Indem Unternehmen kryptografische Assets bereits heute identifizieren, dokumentieren und bewerten, können sie ihr Risiko im Post-Quantum-Zeitalter deutlich reduzieren.