
Wenn Entwickler ein neues Open-Source-Projekt entdecken, ist eine der ersten Fragen ganz einfach: „Was kann ich damit tatsächlich bauen?“
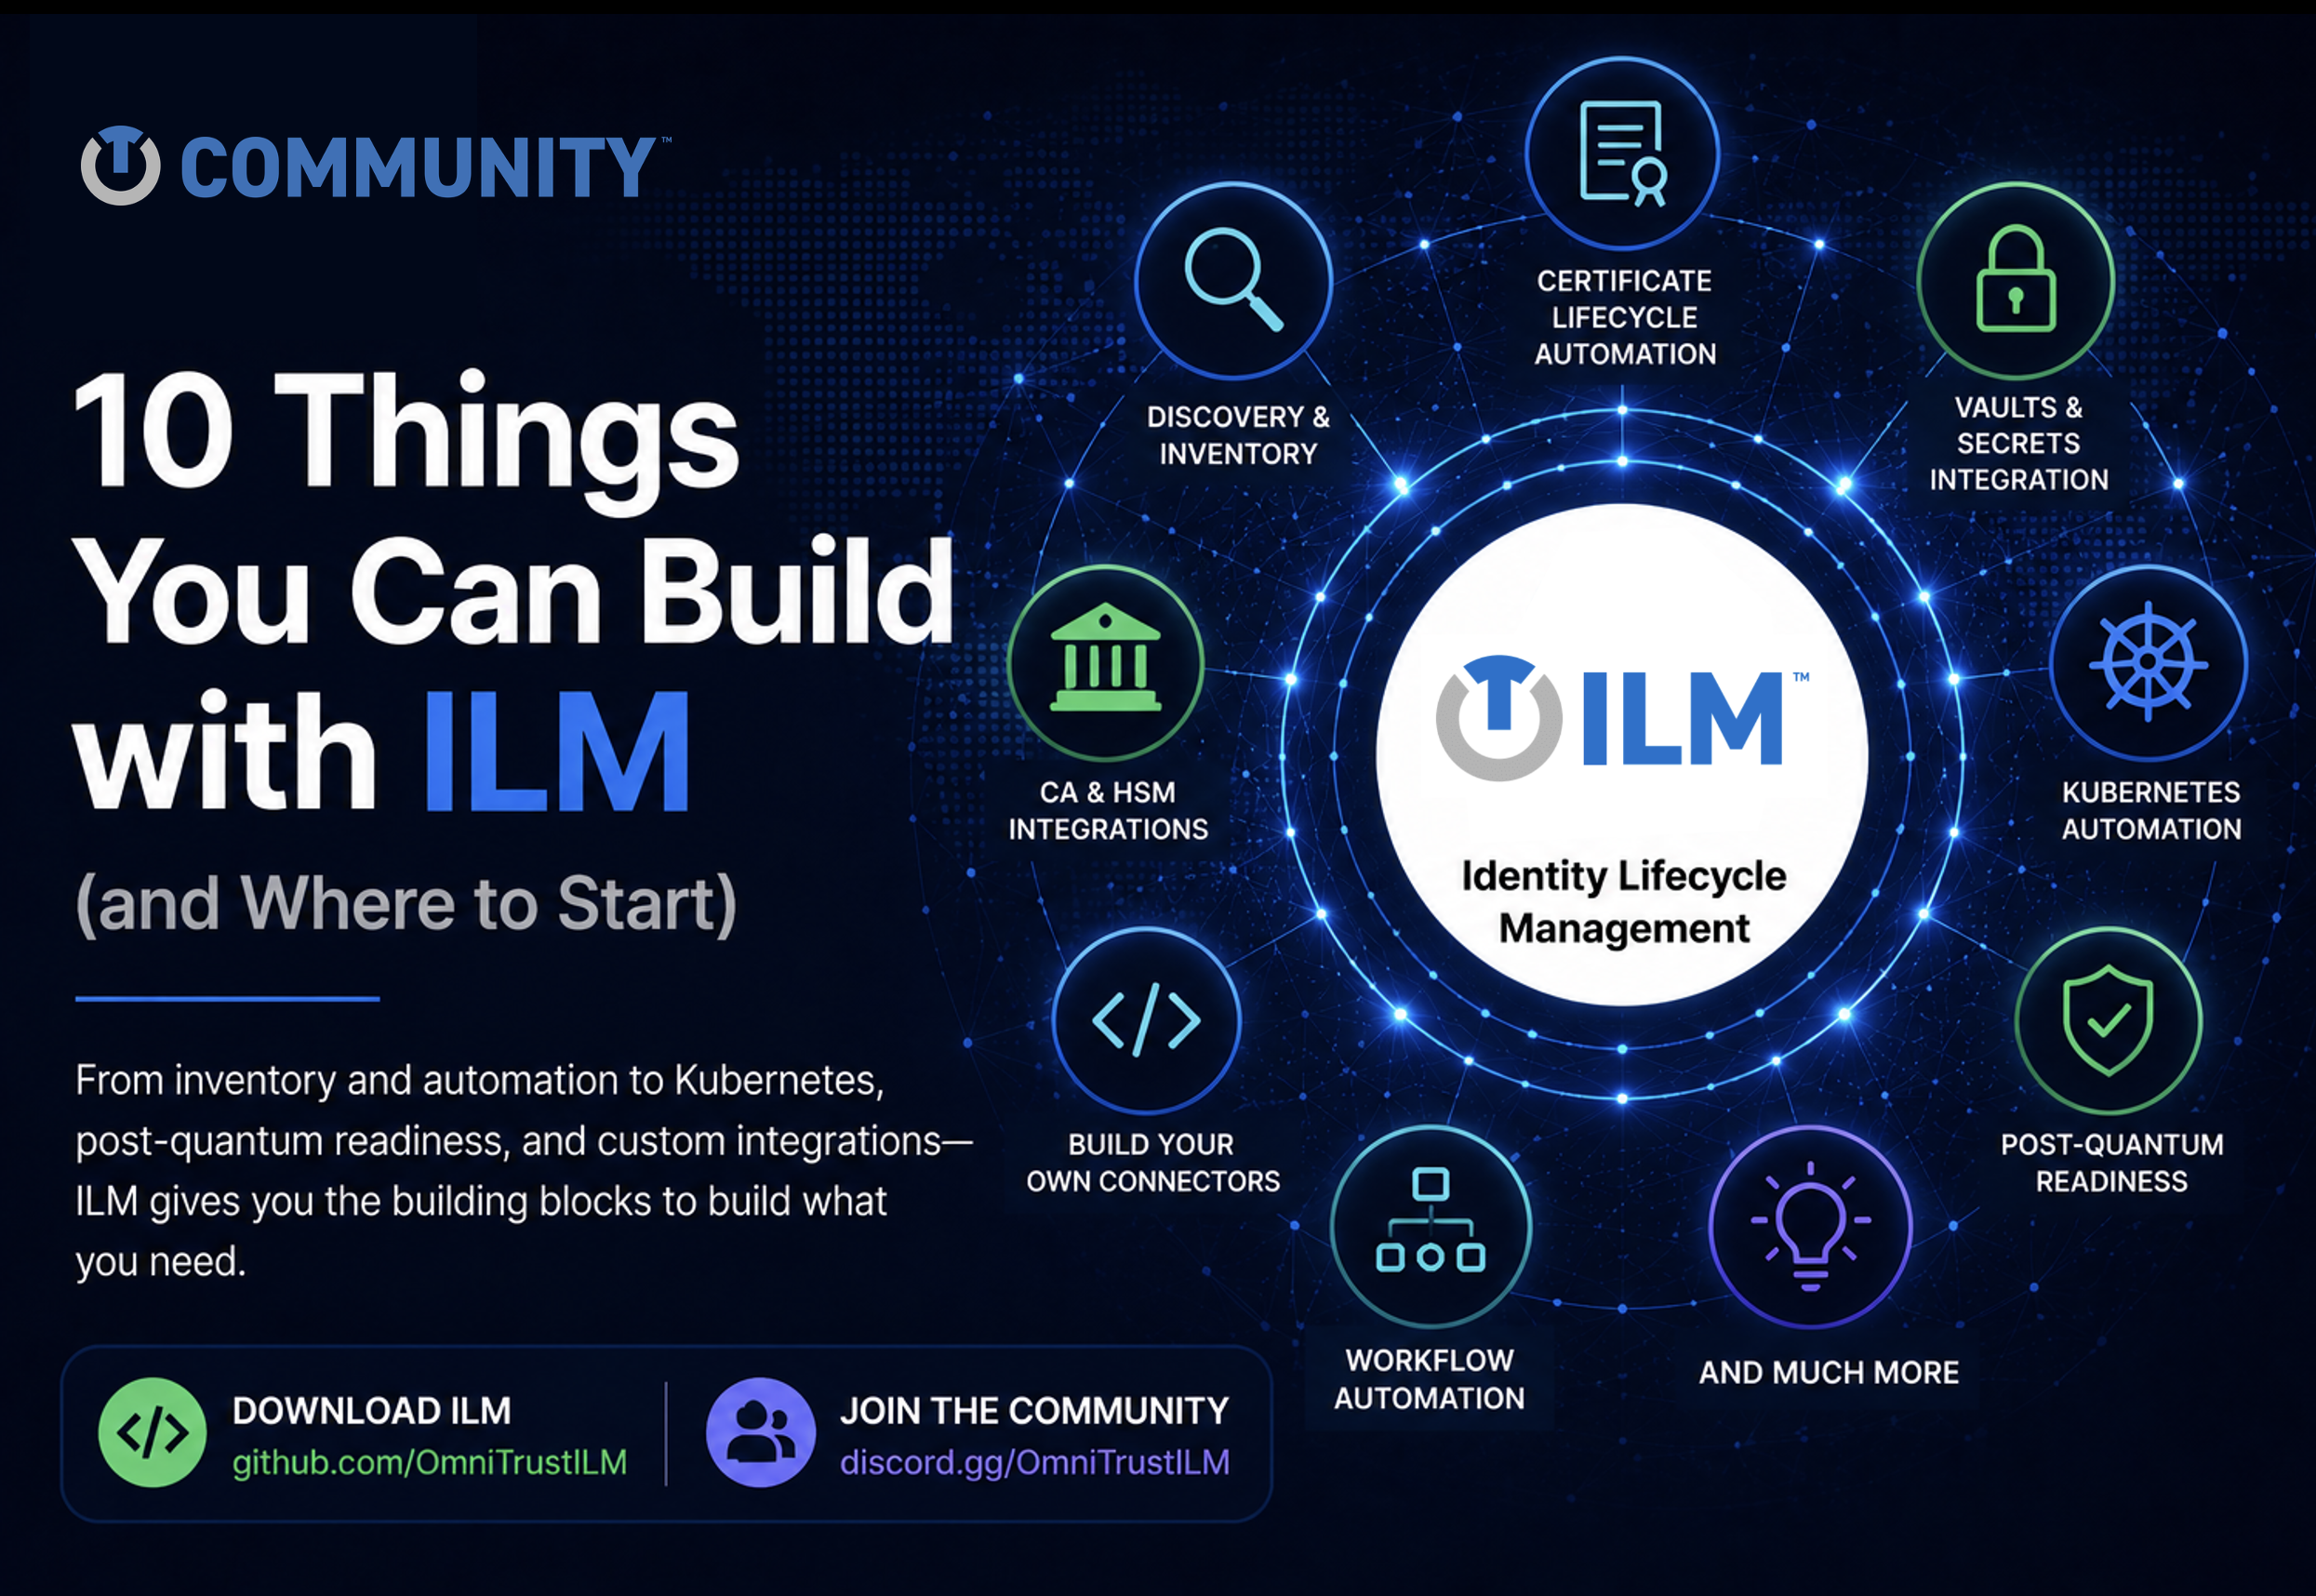
Identity Lifecycle Management (ILM) ist eine offene Grundlage zur Automatisierung von Zertifikaten, Schlüsseln, Secrets und Maschinenidentitäten in modernen Cloud-, Hybrid- und Enterprise-Umgebungen. Statt nur eine weitere Plattform für Certificate Lifecycle Management zu sein, gibt ILM Entwicklern, Platform Engineers, Security-Architekten und Contributors die Flexibilität, reale kryptografische Herausforderungen in ihren eigenen Umgebungen zu lösen. Ob Sie eine bestehende Integration erweitern, neue Automatisierung ausprobieren oder etwas völlig Neues entwickeln – ILM bietet Funktionen, Flexibilität und Erweiterbarkeit, damit Sie Lösungen schneller umsetzen können. Hier sind zehn Möglichkeiten für den Einstieg.
Ein einheitliches Inventar kryptografischer Assets aufbauen
Jedes Trust-Automatisierungsprojekt beginnt mit Transparenz. Nutzen Sie Discovery, Inventory und CBOM Lens, um Zertifikate, kryptografische Schlüssel, Secrets und weitere kryptografische Assets in Ihrer Umgebung zu identifizieren. Gemeinsam helfen sie Ihnen, ein zentrales Inventar aufzubauen, das Governance, Verantwortlichkeiten, Compliance und operatives Bewusstsein verbessert.
Zertifikatslebenszyklen automatisieren
Ersetzen Sie wiederkehrende manuelle Arbeit durch Automatisierung. Erstellen Sie Workflows für Zertifikatsanforderung, Genehmigung, Ausstellung, Erneuerung, Bereitstellung und Ablaufüberwachung – einschließlich Benachrichtigungen sowie Integration mit Ticketing- oder Automatisierungssystemen – mithilfe der Core Platform, Lifecycle Services, des Policy Frameworks und der unterstützenden Dokumentation.
Integrationen mit Zertifizierungsstellen erweitern
Die meisten Unternehmen verfügen bereits über PKI-Infrastruktur. Ersetzen Sie sie nicht – erweitern Sie sie. ILM enthält bereits Connectoren für Technologien wie Microsoft ADCS und EJBCA NG. Beginnen Sie mit dem Microsoft ADCS Connector oder dem EJBCA NG Connector und passen oder erweitern Sie diese anschließend für Ihre eigene Zertifizierungsstelle und Ihre betrieblichen Anforderungen.
Vaults und Secrets Management integrieren
Zertifikate sind nur ein Teil des Trust-Lebenszyklus. Bauen Sie auf dem HashiCorp Vault Connector auf oder entwickeln Sie Integrationen mit den von Ihnen bevorzugten Vault-Technologien. Erstellen Sie ein Master-Vault und synchronisieren Sie Secrets mit anderen Vaults oder definieren Sie Synchronisierungsregeln zwischen Gruppen von Vaults. Führen Sie Zertifikate, kryptografische Schlüssel und Secrets unter einem einheitlichen Trust-Lebenszyklus zusammen und nutzen Sie dabei weiterhin die Vault-Lösungen, die Sie bereits einsetzen.
Bestehende Kryptografie- und HSM-Provider erweitern
Sie müssen nicht alles selbst entwickeln. Beginnen Sie mit dem Software Cryptography Provider und dem Interfaces-Framework und erweitern Sie anschließend die Unterstützung für Ihre HSMs, Software-Keystores oder organisationsspezifischen kryptografischen Dienste.
Trust über Kubernetes hinweg automatisieren
Cloud-native Anwendungen benötigen Cloud-native Trust. Stellen Sie ILM mit dem Kubernetes Operator und den Helm Charts bereit und automatisieren Sie anschließend Zertifikats- und Trust-Prozesse über Kubernetes-Cluster, Container und moderne Anwendungsplattformen hinweg.
Auf Post-Quantum-Kryptografie vorbereiten
Die Post-Quantum-Migration beginnt damit, zu verstehen, was bereits vorhanden ist. Nutzen Sie Discovery, Inventory und CBOM Lens, um kryptografische Assets zu identifizieren, zu verstehen, wo Kryptografie eingesetzt wird, und Ihre Migrationsstrategie zu planen. Richten Sie reibungslose Migrationen zwischen verschiedenen Zertifikatsprofilen oder sogar Zertifizierungsstellen ein, ohne Endpunkte ändern zu müssen.
Eigene Connectoren entwickeln
Jede Organisation hat individuelle Systeme. Nutzen Sie Interfaces zusammen mit dem Go SDK, um Integrationen für interne Anwendungen, Cloud-Plattformen, DevOps-Pipelines, ITSM-Systeme oder Security-Tools zu entwickeln. Bestehende Connectoren liefern hervorragende Beispiele und eine solide Grundlage für eigene Integrationen.
Neue Workflows zur Trust-Automatisierung erstellen
Trust-Automatisierung geht weit über Zertifikate hinaus. Erstellen Sie Workflows, die Richtlinien durchsetzen, Genehmigungen orchestrieren, Benachrichtigungen automatisieren, Compliance validieren und externe Systeme integrieren. Nutzen Sie dafür Projekte wie den Scheduler, den Webhook Notification Provider und den Email Notification Provider.
Bauen Sie etwas, an das wir noch nicht gedacht haben
Hier wird Open Source wirklich spannend. Die OmniTrust ILM GitHub Organization umfasst mehr als 50 Repositories für Plattformdienste, Connectoren, SDKs, Operatoren, APIs, Dokumentation und Entwicklungstools. Verwenden Sie sie als Bausteine, erweitern Sie sie für Ihre eigene Umgebung oder entwickeln Sie etwas völlig Neues. Einige der wertvollsten künftigen ILM-Funktionen werden nicht allein aus einer Produkt-Roadmap entstehen. Sie werden von Entwicklern kommen, die reale Probleme lösen, Ideen teilen und zur Community beitragen. Vielleicht stammt die nächste von Ihnen.
Bereit zum Entwickeln?
Alles, was Sie für den Einstieg benötigen, finden Sie in der OmniTrust ILM Community – vom Download von ILM und dem Erkunden der GitHub-Repositories über die Dokumentation und Quick-Start-Guides bis hin zu Discord und dem Austausch mit der Community.
Laden Sie ILM herunter. Erkunden Sie den Code. Bauen Sie etwas. Teilen Sie es mit der Community.
Die Zukunft der Trust-Automatisierung wird gemeinsam mit der Community entstehen.
