Wir schreiben das Jahr 2026. Wir sprechen über KI-Agenten, autonome Systeme, Quantencomputing und eine Zukunft, die sich scheinbar jeden Tag schneller in Richtung AGI bewegt. 🚀.
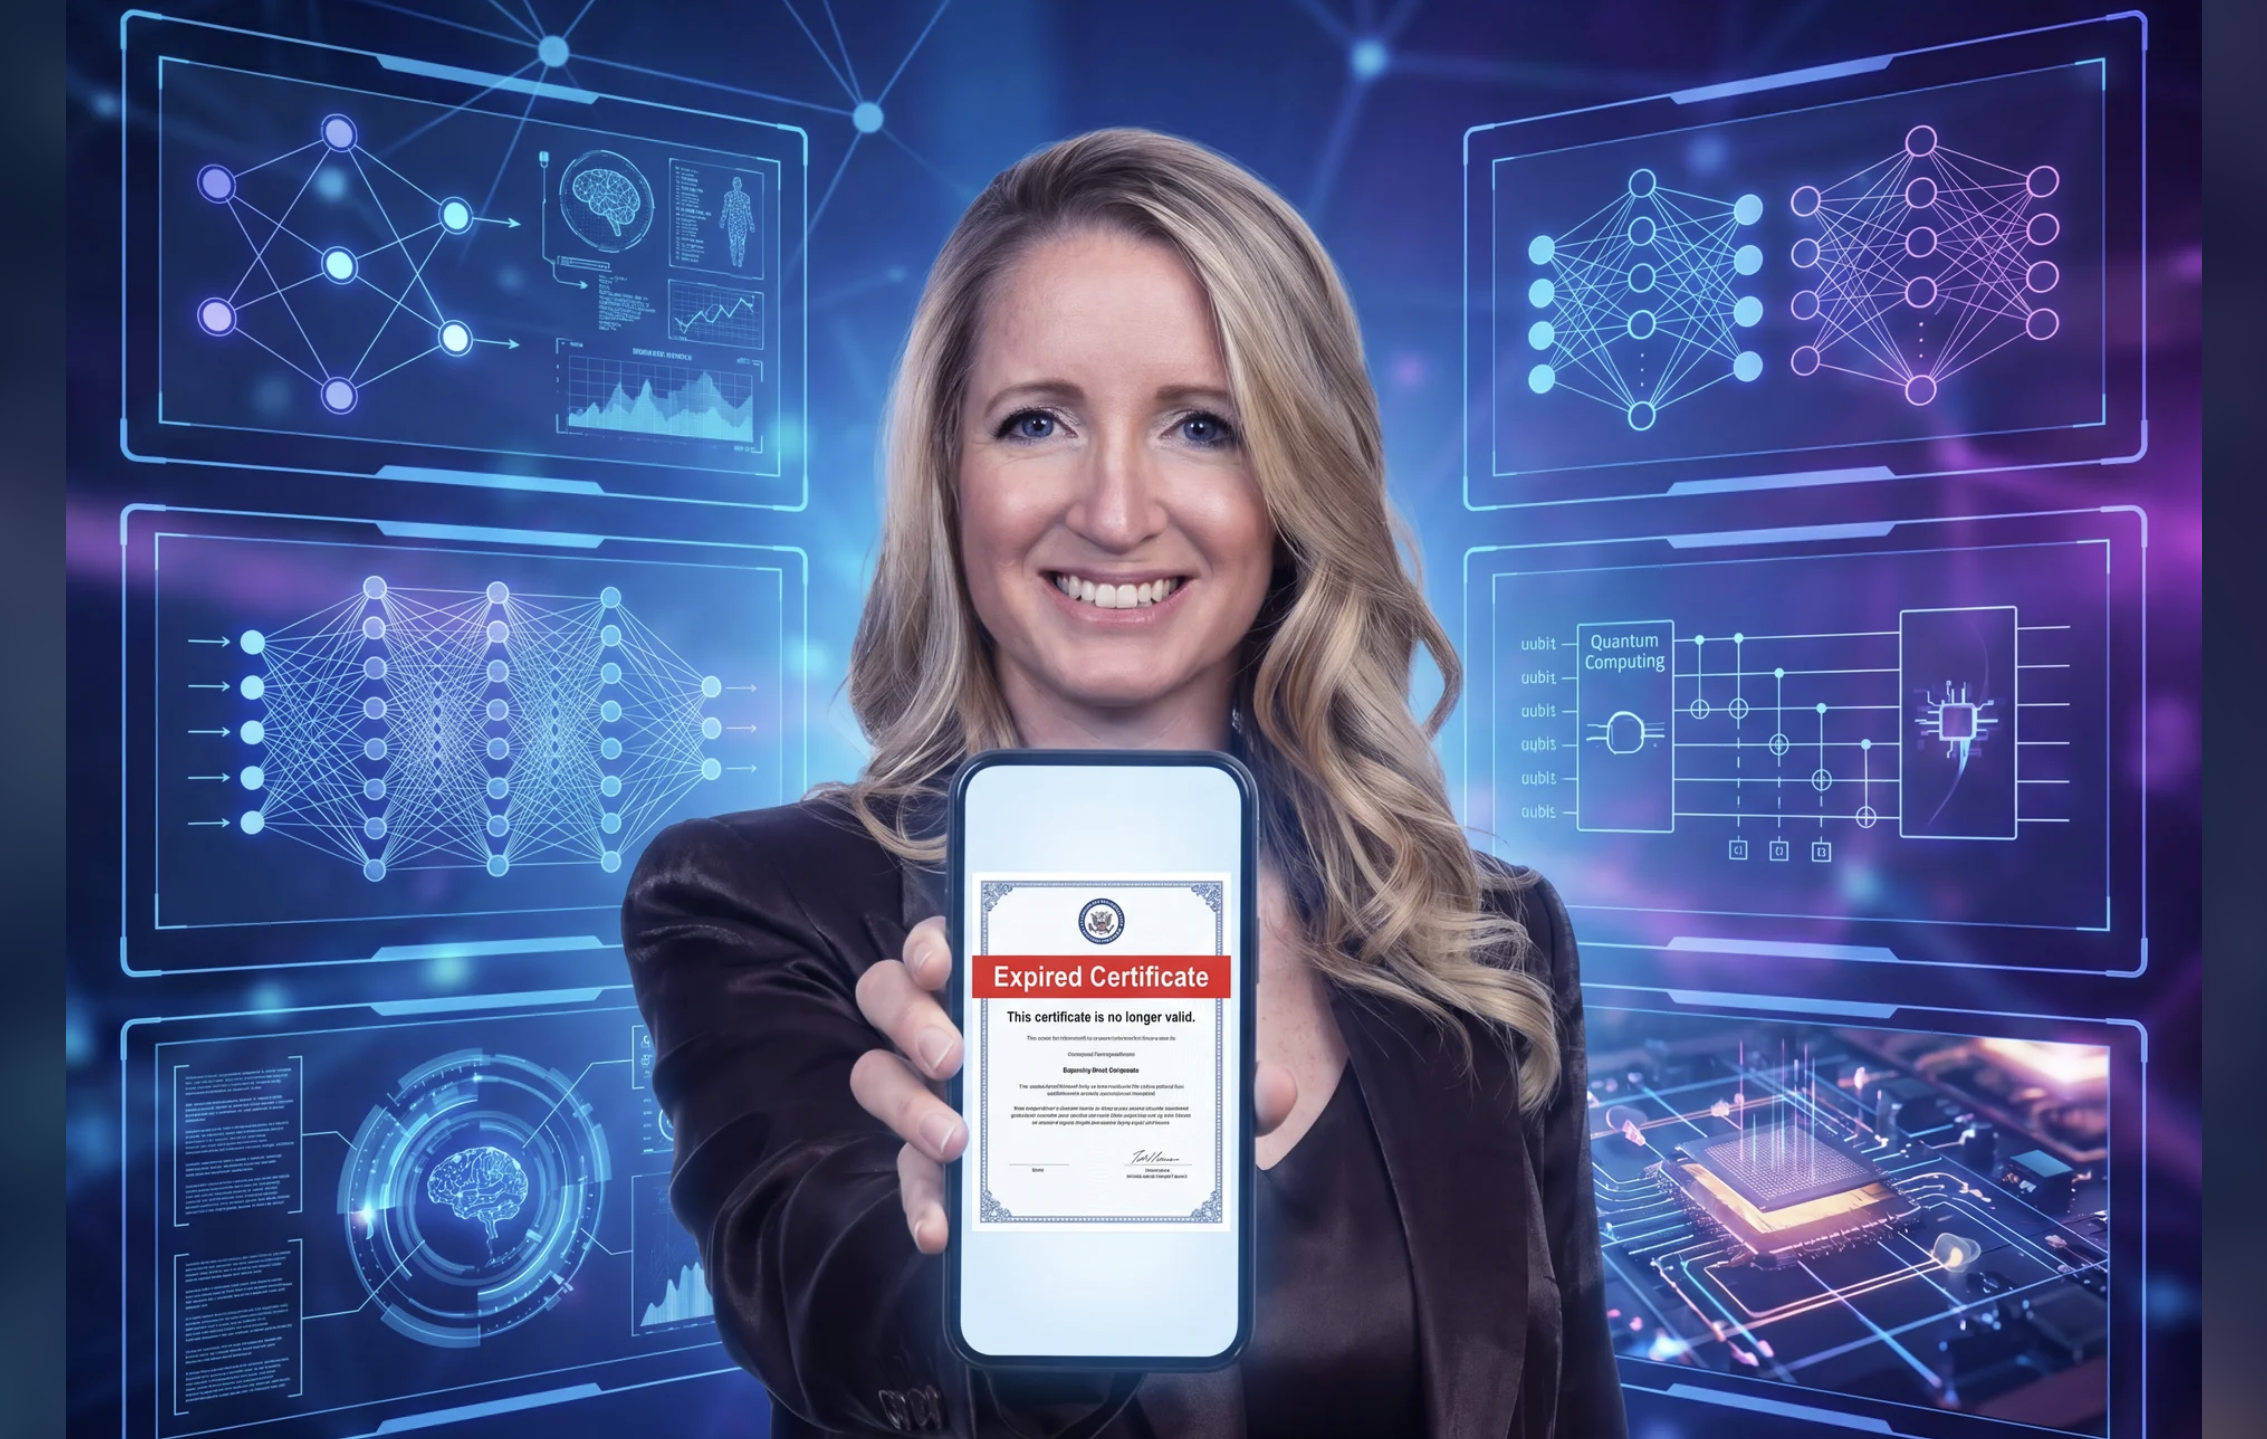
Und trotzdem … erleben Organisationen noch immer Ausfälle, weil ein Sicherheitszertifikat abgelaufen ist. Im Ernst.
Es ist eine dieser merkwürdigen technologischen Realitäten, die sich Menschen außerhalb der Cybersicherheit fast nicht erklären lassen – ungefähr auf einer Stufe mit der Tatsache, dass Faxgeräte 📠 immer noch existieren, Einwahlverbindungen irgendwie noch funktionieren und Barcodes weiterhin zu den wichtigsten Technologien der Welt gehören.
So absurd es klingt: Abgelaufene Zertifikate stören weiterhin Anwendungen, Websites, APIs, Cloud-Dienste, Fertigungssysteme und kritische Infrastrukturen auf der ganzen Welt.
Kürzlich griff OmniTrusts eigene Sam Delsing dieses Thema in einer Folge von Open Secrets auf – ihrem wachsenden Cybersecurity-Kanal, auf dem sie die Themen erklärt, mit denen Sicherheitsverantwortliche tatsächlich täglich zu tun haben. Eine der interessantesten Erkenntnisse ist, dass abgelaufene Zertifikate nur selten durch Unfähigkeit oder Nachlässigkeit entstehen. Häufiger ist die Ursache Komplexität.
Das eigentliche Problem sind nicht die Zertifikate
Die meisten Organisationen haben kein Zertifikatsproblem. Sie haben ein Sichtbarkeitsproblem.
Im Laufe der Jahre verteilen sich kryptografische Assets über Cloud-Plattformen, Kubernetes-Umgebungen, APIs, Anwendungen, Load Balancer, Code-Signing-Systeme, Secret Vaults, IoT-Geräte, DevOps-Pipelines und mehrere Zertifizierungsstellen. Unterschiedliche Teams besitzen unterschiedliche Teile. Unterschiedliche Tools verwalten unterschiedliche Umgebungen. Unterschiedliche Prozesse steuern unterschiedliche Systeme. Irgendwann hat niemand mehr das vollständige Bild. Der Ausfall entsteht nicht, weil jemand etwas vergessen hat. Er entsteht, weil niemand überhaupt wusste, dass das Asset existiert.
Kryptografischer Wildwuchs ist real
Mit der Modernisierung haben Organisationen immer neue Schichten von Vertrauensinfrastruktur aufgebaut.
Hier eine Microsoft-CA. Dort ein öffentlicher Zertifikatsanbieter. Anderswo ein Cloud-nativer PKI-Dienst. Ein von DevOps verwalteter Secrets Manager. Eine von Engineering verwaltete Code-Signing-Plattform. Ein von Security verwaltetes HSM.
Für sich genommen kann jedes System perfekt funktionieren. Zusammen erzeugen sie Fragmentierung – und in dieser Fragmentierung entstehen Ausfälle.
Die Herausforderung wächst, statt kleiner zu werden
Maschinenidentitäten übersteigen menschliche Identitäten inzwischen bei Weitem.
Jeder Workload, jede API, jeder Service, Container, jedes Gerät, jede Anwendung und zunehmend jedes KI-gesteuerte System benötigt Identität, Authentifizierung, Zertifikate, Schlüssel, Secrets und kryptografisches Vertrauen. Gleichzeitig:
- werden Zertifikatslaufzeiten kürzer
- steigen Compliance-Anforderungen
- explodiert die Zahl der Maschinenidentitäten
- führt KI neue nichtmenschliche Identitäten ein
- rückt die Post-Quantum-Migration näher
All das manuell zu verwalten, lässt sich schlicht nicht skalieren.
Compliance erhöht den Druck
Vorschriften wie der EU Cyber Resilience Act (CRA), NIS2, DORA und sich weiterentwickelnde NIST-Leitlinien zwingen Organisationen nachzuweisen, dass sie ihre kryptografischen Assets über den gesamten Lebenszyklus hinweg verstehen und kontrollieren. Prüfer wollen zunehmend Antworten auf Fragen wie:
- Welche Zertifikate existieren?
- Wo sind sie bereitgestellt?
- Wer ist dafür verantwortlich?
- Wann laufen sie ab?
- Welche Systeme hängen von ihnen ab?
- Wie werden sie auf Post-Quantum-Kryptografie umgestellt?
Das sind keine Tabellenkalkulationsfragen mehr. Es sind Fragen der Lifecycle Governance.
Dann kommt die Post-Quantum-Kryptografie
Viele Organisationen diskutieren bereits über Post-Quantum-Bereitschaft.
Doch hier liegt der Haken: Sie können Kryptografie nicht modernisieren, wenn Sie nicht wissen, wo sie eingesetzt wird. Bei der Post-Quantum-Migration geht es nicht nur darum, Algorithmen zu ersetzen. Es geht darum, Zertifikate, Schlüssel, Secrets, Abhängigkeiten, Verantwortlichkeiten, Automatisierung und Lifecycle Governance über Tausende – oder Millionen – kryptografischer Assets hinweg zu verstehen. Anders gesagt: Dieselbe Fragmentierung, die heute Zertifikatsausfälle verursacht, wird morgen zu einem noch größeren Problem.
Die Zukunft ist nicht Zertifikatsmanagement
Die Zukunft ist Trust Lifecycle Management. Organisationen brauchen Transparenz, Automatisierung, Governance und Lifecycle-Kontrolle für:
🔹 Zertifikate
🔹 Schlüssel
🔹 Secrets
🔹 Token
🔹 Digitale Signaturen
🔹 Maschinenidentitäten
🔹 KI-Identitäten
Vertrauen ist längst kein isoliertes Sicherheitsproblem mehr.
Genau deshalb gibt es Plattformen wie OmniTrust ILM: um fragmentierte kryptografische Umgebungen zu vereinen, Lifecycle-Prozesse zu automatisieren, Ausfälle zu reduzieren, Compliance-Initiativen zu unterstützen und Organisationen auf eine Zukunft vorzubereiten, in der Vertrauen von Silizium über Cloud bis hin zu KI reichen muss.
Die Ironie des Jahres 2026
 Vielleicht ist dies die größte Lehre: Während die Branche unendlich viel Zeit damit verbringt, über KI zu sprechen, über autonome Agenten und die Zukunft des Computing, kämpfen viele Organisationen noch immer mit einem der ältesten operativen Probleme der Cybersicherheit: einem abgelaufenen Zertifikat. Das Problem war nie wirklich das Zertifikat. Das Problem ist alles, was es umgibt. Und genau dort beginnt Modernisierung.
—————————————————————————————
Wenn Sie trockenen Humor, eine clevere Mutter, praxisnahe Cybersecurity-Einblicke und gelegentlich unbequeme Wahrheiten darüber mögen, wie Technologie wirklich funktioniert, folgen Sie Sam:
📺 YouTube: https://lnkd.in/gVa5hsJz
📸 Instagram: https://lnkd.in/gS9r8vMq
💼 LinkedIn: https://lnkd.in/g7tMqv-N
🎵 TikTok: https://lnkd.in/grNTkNDA
🌐 OmniTrust: www.OmniTrust.com
#CyberSecurity #PKI #Certificates #DigitalTrust #MachineIdentity #PostQuantumCryptography #PQC #EUCRA #NIS2 #CyberResilienceAct #IdentityManagement #Cryptography #OpenSecrets #SamDelsing #OmniTrust #TrustLifecycleManagement #ILM