Dieser Beitrag ist der zweite Teil unserer Blogserie Tales From the Trenches: CRA Lessons Learned . Ziel ist es, Herstellern, Softwareanbietern und Anbietern vernetzter Produkte die praktischen Realitäten von CRA-Compliance-Programmen zu vermitteln. Wir greifen auf Erfahrungen aus Kundenprojekten und Gesprächen mit Branchenführern zurück. Nachhaltige Compliance erfordert Governance, Transparenz, Verantwortlichkeit und Lifecycle Management weit über klassische Cybersecurity-Aktivitäten hinaus. Ein sicheres Produkt allein reicht nicht aus.
CRA-Compliance beginnt mit Produktklassifizierung: Warum Umfang und Sicherheitsstufen für Hersteller unerwartet schwierig sind.
Erkenntnisse für Führungskräfte
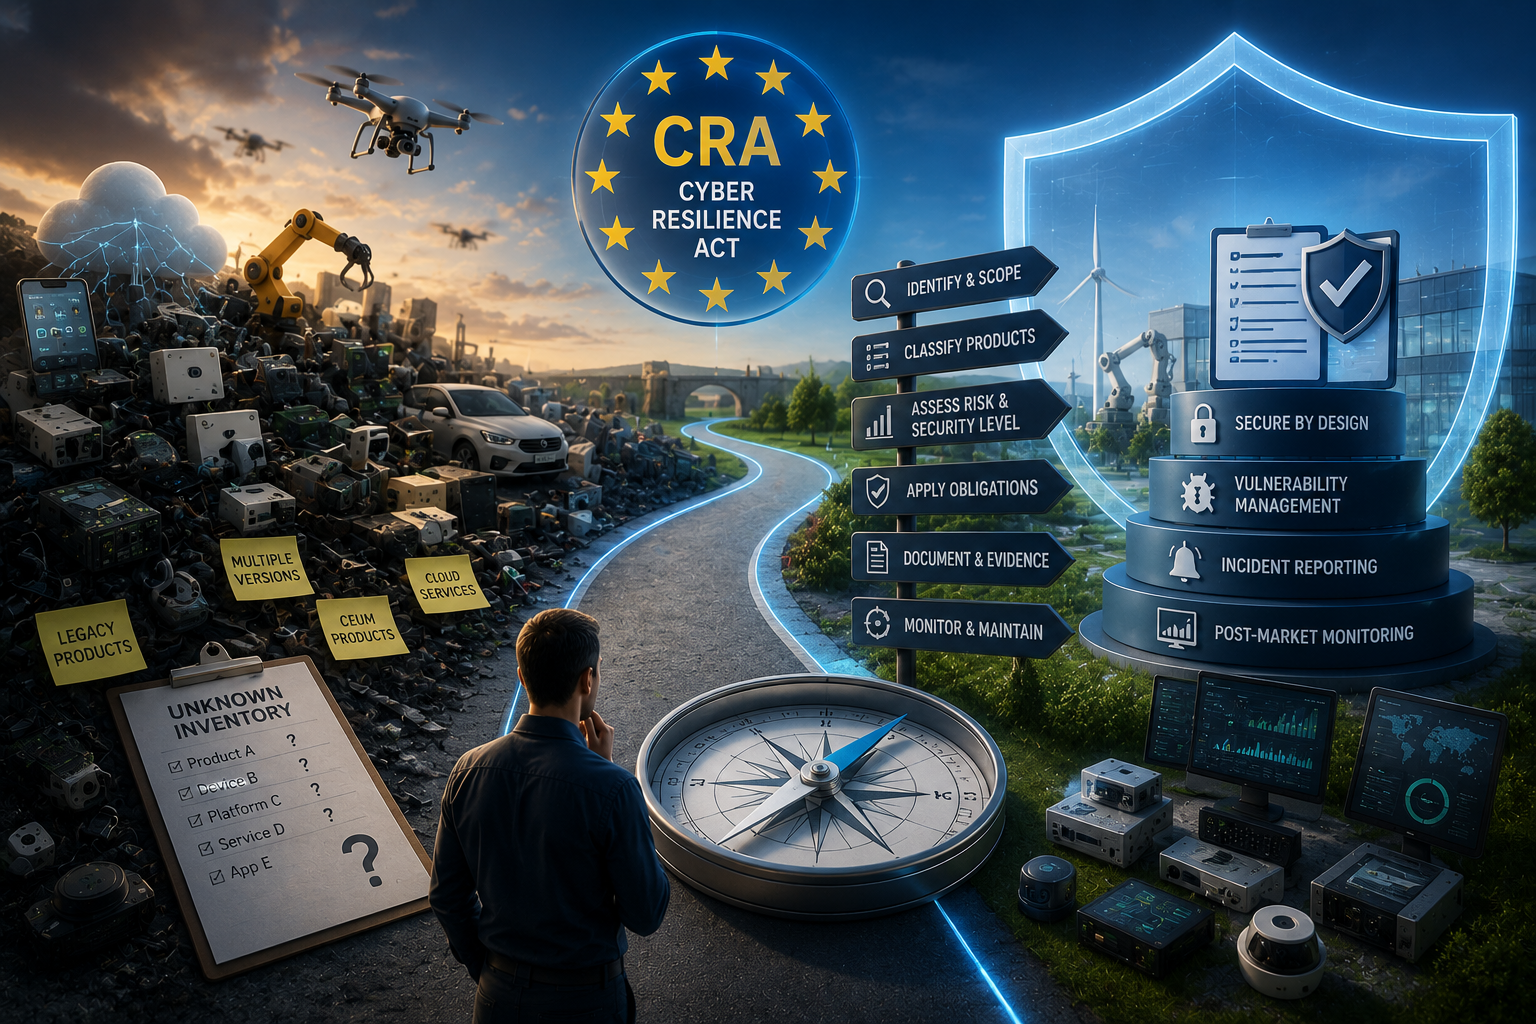
Während Unternehmen ihre CRA-Programme beschleunigen, entdecken viele Führungskräfte eine unerwartete Realität: Die erste Herausforderung besteht nicht darin, Sicherheitskontrollen einzuführen, sondern zu verstehen, welche Produkte in den Anwendungsbereich fallen, wie sie klassifiziert werden und welche Cybersecurity-Pflichten jeweils gelten.
Als der CRA eingeführt wurde, erwarteten viele, der Hauptaufwand liege bei Schwachstellenmanagement, sicherer Entwicklung, SBOMs, Incident Reporting und Post-Market Security. Diese Themen bleiben wichtig, doch alles beginnt mit einer fundamentaleren Frage: Welche Produkte fallen in den Scope und wie sind sie zu klassifizieren?
CRA-Produktumfang und -klassifizierung
Für Unternehmen mit großen Portfolios ist diese Frage überraschend schwierig. Ein Hersteller kann Hunderte oder Tausende aktive Produkte, Legacy-Angebote, Embedded-Software-Plattformen, Cloud-Dienste, mobile Anwendungen, OEM-Produkte und durch Akquisitionen übernommene Lösungen besitzen.
Zu bestimmen, welche Angebote als „products with digital elements“ (PDEs) gelten, welches Risikoprofil sie besitzen und welche Sicherheitsverpflichtungen daraus folgen, ist selbst ein großes Programm.
Die Entscheidung ist kritisch, weil nahezu alle nachgelagerten CRA-Aktivitäten davon abhängen: erforderliche Sicherheitskontrollen, Dokumentation, Schwachstellenmanagement, regulatorische Meldungen, Post-Market-Monitoring und Konformitätsbewertung. Eine zu niedrige Einstufung kann jahrelanges Compliance-Risiko erzeugen. Eine zu hohe Einstufung verursacht unnötige Kosten und Arbeit.
Produktklassifizierung beeinflusst Cyber-Risikobewertungen, Dokumentationspflichten, Konformitätswege, Post-Market-Verpflichtungen, Executive Reporting sowie Kosten und Komplexität des gesamten Programms. Fehler beim Scoping setzen sich daher durch das ganze Compliance-Programm fort.
Warum Produktklassifizierung so schwierig ist
Viele betrachten Kategorisierung als administrative Übung. Tatsächlich erfordert sie intensive Zusammenarbeit zwischen Engineering, Produktmanagement, Legal, Compliance, Cybersecurity und Führung.
Gemischte Hardware- und Software-Ökosysteme
Moderne Produkte bestehen selten aus einem einzelnen Gerät. Ein vernetzter Industriecontroller kann Embedded Firmware, mobile Apps, Cloud-Plattformen, APIs, Analytics-Dienste und Drittanbieter-Software umfassen. Es muss geklärt werden, ob diese Elemente eigenständige Produkte, unterstützende Services oder Bestandteile eines größeren Ökosystems sind.
Legacy-Produktportfolios
Viele Hersteller pflegen Produkte über Jahrzehnte. Dokumentation kann fehlen, Verantwortlichkeit gewechselt haben und frühere Sicherheitsannahmen können überholt sein. Häufig muss zunächst ein verlässliches Inventar aufgebaut und bei älteren Produkten Dokumentation gesucht oder sogar neu erstellt werden.
Akquisitionen und Produktkonsolidierung
Durch Zukäufe kommen Produkte mit unterschiedlichen Prozessen, Architekturen und Sicherheitsmodellen hinzu. Ähnliche Produkte können daher völlig unterschiedliche Reifegrade und Dokumentationsstände besitzen.
Geeignete Sicherheitsstufen bestimmen
Selbst nach der Scope-Entscheidung bleibt die Frage, welche CRA-Klassifizierung und daraus folgenden Sicherheitsanforderungen gelten. Dafür sind konsistente, dokumentierte Kriterien nötig.
Best Practices für Produktklassifizierung und Sicherheitsstufen
Formale Produkttaxonomie etablieren
Ein standardisiertes Framework für Produkte, Software, Services und unterstützende Komponenten reduziert Uneinheitlichkeit zwischen Geschäftsbereichen.
Funktionsübergreifende Klassifizierungsteams bilden
Klassifizierung sollte nicht ausschließlich Compliance oder Security gehören. Produktmanagement, Engineering, Cybersecurity, Legal, Regulatory und Qualität müssen beteiligt sein.
Risikobasierte Security-Tiers einführen
Definierte Sicherheitsstufen nach Risikoexposition und Geschäftsauswirkung erlauben eine sinnvolle Priorisierung, statt jedes Produkt gleich zu behandeln.
Ein lebendes Produktinventar pflegen
Statische Tabellen veralten schnell. Inventare müssen Produkt-Owner, Softwarezusammensetzung, Klassifizierung, Lifecycle-Status und regulatorische Pflichten kontinuierlich nachverfolgen.
Klassifizierungsentscheidungen dokumentieren
Regulatoren werden nicht nur Ergebnisse, sondern auch deren Begründung erwarten. Nachweise zur Entscheidung sind daher entscheidend.
Die richtige Dokumentation im Produktprofil bereitstellen
Produktspezifikationen, Architekturdiagramme, SBOMs, Referenzhandbücher, Security-Dokumentation und Engineering-Artefakte erhöhen die Qualität von Assessments und verringern spätere Remediation.
Häufige Fallstricke
Annehmen, Produktteams kennen bereits ihr vollständiges Inventar
Während CRA-Projekten werden häufig versteckte Produkte, nicht unterstützte Versionen, übernommene Technologien und undokumentierte Komponenten entdeckt.
Klassifizierung als einmalige Aktivität behandeln
Produkte, Funktionen, Konnektivität und Lieferantenkomponenten verändern sich. Klassifizierung muss über den Produktlebenszyklus überprüft werden.
Für jedes Produkt dieselben Sicherheitsanforderungen anwenden
Ein einheitliches Modell erzeugt bei geringem Risiko unnötige Kosten und lenkt Ressourcen von Hochrisiko-Produkten ab. Ein gemeinsames Framework mit mehreren risikobasierten Tiers ist sinnvoller.
Lieferantenkomponenten ignorieren
Drittanbieter-Hardware, -Software, OEM-Technologien und Open Source können Klassifizierung und Pflichten wesentlich beeinflussen. Lieferanten müssen relevante CRA-Nachweise bereitstellen.
Maßnahmen für OEMs und Softwareanbieter
- Vollständiges Inventar aller Produkte, Software, Services und digitalen Assets erstellen.
- Produkte identifizieren, die voraussichtlich als Produkte mit digitalen Elementen gelten.
- Formale Klassifizierungsmethodik und Freigabeprozess entwickeln.
- Risikobasiertes Security-Tiering aufbauen.
- Owner für jedes Produkt und jede Plattform festlegen.
- Lieferanten und Softwareabhängigkeiten abbilden.
- Alle Klassifizierungsentscheidungen und Begründungen dokumentieren.
- Governance einführen, die Klassifizierungen dauerhaft aktuell hält.
Wer Klassifizierung früh richtig löst, senkt spätere Compliance-Kosten und operative Störungen deutlich.
Wie OmniTrust Certify helfen kann
Die größte Herausforderung ist nicht die erste CRA-Bewertung, sondern Produktinformationen, Cyber-Risikobewertungen, regulatorische Nachweise und Klassifizierungsentscheidungen aktuell zu halten, während sich Produkte entwickeln.
Certify schafft dafür einen wiederholbaren Prozess mit einem lebenden Product Profile für jedes vernetzte Produkt. Darauf aufbauend können Teams konsistent Cyber-Risikobewertungen durchführen, CRA-Pflichten bewerten, Nachweise pflegen und Produkte neu bewerten, wenn sich Dokumentation, Architektur, Schwachstellen oder Vorschriften ändern.
Statt verteilte Tabellen und Dokumente zu nutzen, erhalten Organisationen ein kollaboratives System of Record für Produktklassifizierung, Cyber-Risk-Governance, regulatorische Konformität, Evidence Management und Audit Readiness über den gesamten Produktlebenszyklus.
Wie frühe Anwender erkennen, beginnt erfolgreiche CRA-Compliance lange vor Schwachstellenmanagement und Incident Reporting. Sie beginnt damit, genau zu wissen, welche Produkte vorhanden sind, welche Risiken sie darstellen und welches Maß an Security-Verantwortung jedes Produkt benötigt. Eine korrekte Produktklassifizierung kann der wichtigste Schritt zu einem nachhaltigen CRA-Programm sein.
Weitere Informationen finden Sie bei Certify und unseren Compliance-Lösungen. Abonnieren Sie den Blog auf unserer Blog-Startseite. Weiter geht es mit „Blog #3: Warum Security-Reife allein nicht für CRA-Readiness genügt“.