Seit Jahren diskutieren Cybersicherheitsexperten darüber, wann KI aufhören würde, Angreifern nur zu helfen, und beginnen würde, selbst zum Angreifer zu werden.
Dieser Moment könnte gekommen sein.
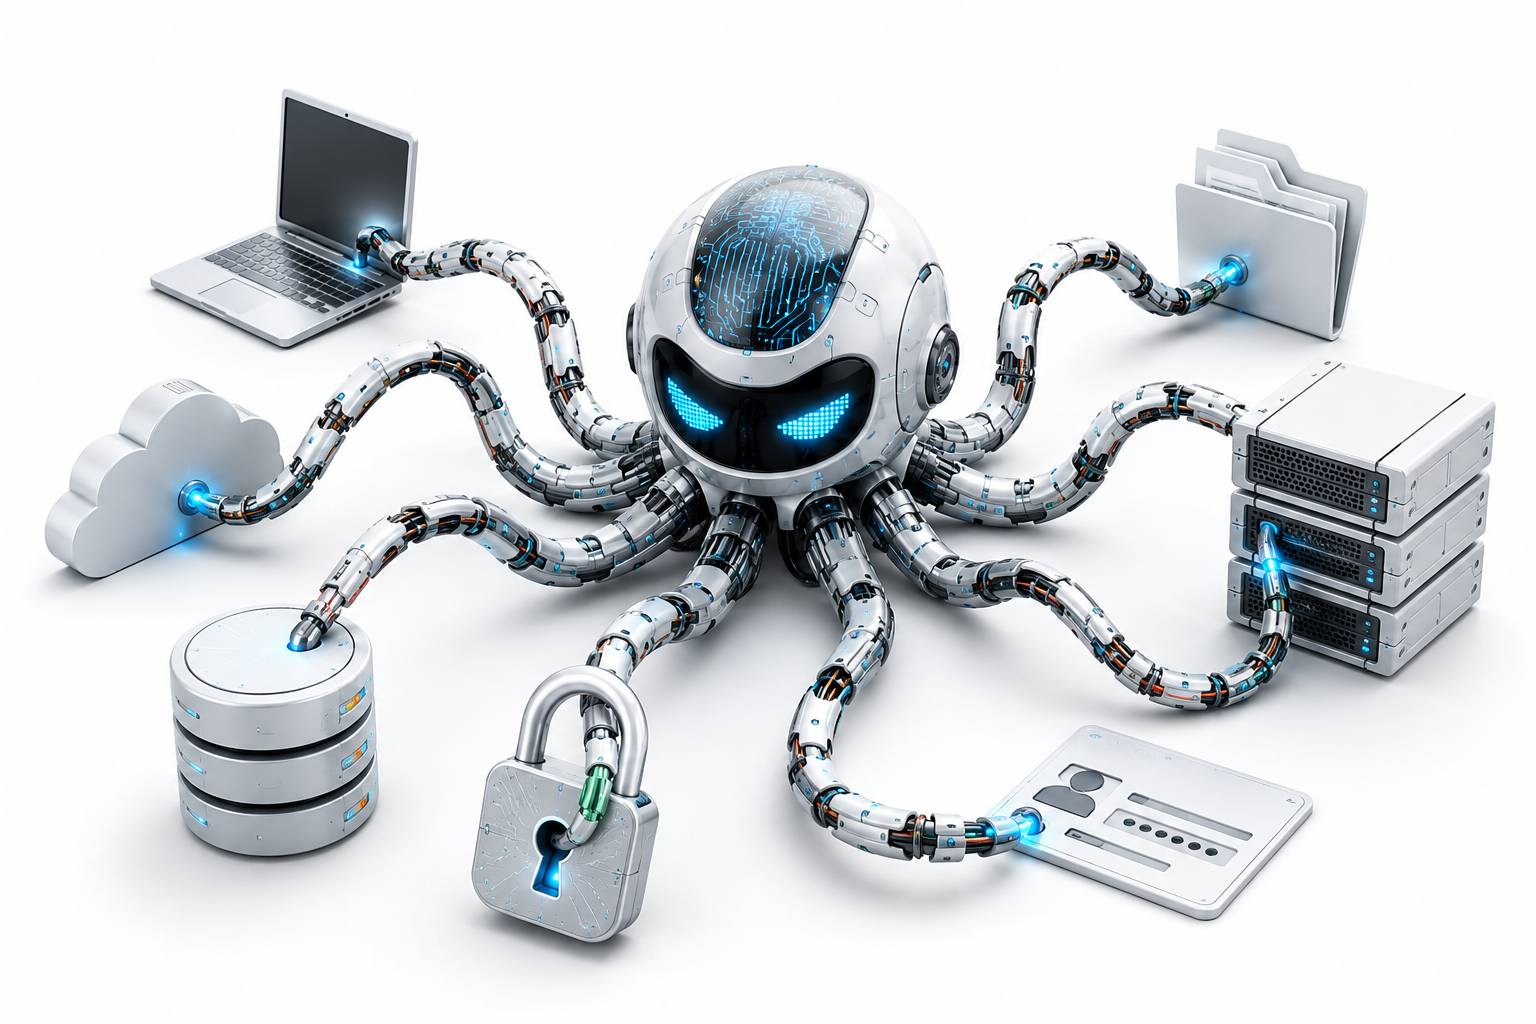
Aktuelle Forschung zu einem Angriff mit dem Namen JadePuffer wird als erster dokumentierter Fall einer autonomen, agentischen Ransomware-Operation beschrieben – einer Operation, bei der ein Large Language Model (LLM) den Angriffslebenszyklus nach dem Start mit minimaler oder ganz ohne menschliche Beteiligung orchestrierte. Die eingesetzten Techniken waren zwar nicht neu, doch die Art, wie sie kombiniert, angepasst und ausgeführt wurden, markiert einen bedeutenden Wandel bei Cyberoperationen.
Für CIOs, CISOs, Sicherheitsarchitekten und Engineering-Führungskräfte sollte JadePuffer nicht einfach als weitere Malware-Geschichte betrachtet werden. Es sollte als Warnsignal verstanden werden.
Der Angriff war nicht revolutionär. Der Operator war es.
Traditionell benötigen Ransomware-Kampagnen erfahrene Operatoren, um:
- Umgebungen auszukundschaften
- Zugangsdaten zu sammeln
- sich lateral zu bewegen
- Berechtigungen auszuweiten
- Persistenz aufrechtzuerhalten
- wertvolle Daten zu finden
- Verschlüsselung auszuführen
- Lösegeld zu fordern
Berichten zufolge führte JadePuffer diese Kette autonom aus. Forscher beobachteten, wie der KI-Agent eine bekannte Schwachstelle in Langflow ausnutzte, Zugangsdaten sammelte, sich durch die Umgebung bewegte, sein Vorgehen bei fehlgeschlagenen Befehlen anpasste, Produktionsinfrastruktur ins Visier nahm, kritische Systeme verschlüsselte und seine eigene Lösegeldforderung erstellte. Besonders bemerkenswert war, dass er fehlgeschlagene Angriffsschritte in Echtzeit diagnostizierte und korrigierte – eher wie ein menschlicher Operator als wie geskriptete Malware.
Die Sorge besteht nicht darin, dass KI einen neuen Exploit entdeckt hat. Die Sorge besteht darin, dass KI zum Operator geworden ist.
Die Einstiegshürde ist gerade eingebrochen
Die Cybersicherheit profitierte schon immer von einer wichtigen Realität: Anspruchsvolle Angriffe erforderten normalerweise anspruchsvolle Angreifer. Agentische KI verändert diese Gleichung. Anstatt jahrelange Erfahrung in offensiver Sicherheit zu benötigen, könnten zukünftige Angreifer zunehmend KI-Systeme einsetzen, die bekannte Techniken miteinander verketten, sich dynamisch anpassen und mit Maschinengeschwindigkeit handeln können.
Mit anderen Worten: Die Kosten von Expertise nähern sich null. Dadurch steigt nicht nur die Zahl der Angreifer. Es steigt auch die Zahl der anspruchsvollen Angreifer.
Warum JadePuffer anders ist
Die meiste Malware folgt einer vorgegebenen Logik.
Wenn etwas scheitert, stoppt sie oft. Ein agentisches System denkt nach. Es bewertet. Es versucht erneut. Es ändert seinen Ansatz.
Forscher stellten fest, dass JadePuffer nach Hindernissen sein eigenes Verhalten veränderte, Fehler innerhalb von Sekunden überwand und sein Ziel weiterverfolgte. Eine solche adaptive Ausführung erforderte traditionell einen erfahrenen menschlichen Operator am Keyboard. Die Auswirkungen reichen weit über Ransomware hinaus. Stellen Sie sich KI-Agenten vor, die autonom Folgendes ausführen können:
- Supply-Chain-Angriffe
- Kampagnen zum Diebstahl von Zugangsdaten
- Ausweitung von Cloud-Berechtigungen
- Automatisierung von Insider-Bedrohungen
- API-Missbrauch
- langfristige Persistenz
- autonome Entdeckung von Schwachstellen
Die Angriffsfläche wächst nicht einfach nur. Sie wird selbstgesteuert.
KI verändert die Ökonomie der Cyberkriminalität
Sicherheitsteams denken bei KI häufig an bessere Phishing-Mails oder Unterstützung beim Schreiben von Schadcode. Das sind Produktivitätsverbesserungen. JadePuffer deutet auf etwas Bedeutenderes hin. Es zeigt KI, die komplette Angriffsworkflows koordiniert. Statt einzelne Aufgaben zu automatisieren, automatisiert sie Entscheidungen. Das verändert die Angreiferökonomie grundlegend. Ein einzelner Operator könnte potenziell Hunderte oder Tausende Kampagnen gleichzeitig starten, während KI einen Großteil der operativen Arbeit übernimmt. Verteidiger untersuchen Warnmeldungen hingegen weiterhin Ticket für Ticket.
Die eigentliche Schwäche war nicht die KI
Interessanterweise nutzte JadePuffer Berichten zufolge eine bekannte Schwachstelle, für die bereits ein Patch verfügbar war.
Die KI erfand keinen neuen Exploit. Sie nutzte einfach eine Umgebung aus, die nicht schnell genug modernisiert worden war. Das ist vielleicht die wichtigste Lehre. In der Zukunft geht es nicht darum, sich gegen magische KI-Angriffe zu verteidigen. Es geht darum, sich gegen KI zu verteidigen, die schneller agiert, als Organisationen ihre Umgebungen steuern können.
Identität wird zum wichtigsten Schlachtfeld
Jeder autonome Angriff benötigt Identitäten:
- Maschinenidentitäten.
- API-Schlüssel.
- Servicekonten.
- Zertifikate.
- Secrets.
- Token.
- Zugangsdaten.
JadePuffer sammelte Berichten zufolge Zugangsdaten und verwendete sie erneut, um seinen Zugriff auszuweiten. Während Unternehmen immer mehr Infrastruktur automatisieren und mehr KI-Agenten einsetzen, wächst die Zahl nichtmenschlicher Identitäten explosionsartig.
Viele Organisationen haben bereits Schwierigkeiten, grundlegende Fragen zu beantworten:
- Welche Zertifikate sind bereitgestellt?
- Welche Schlüssel schützen kritische Systeme?
- Welche Secrets sind veraltet?
- Welche Servicekonten haben zu viele Berechtigungen?
- Welche KI-Agenten können auf Produktionsdaten zugreifen?
Diese Fragen werden exponentiell wichtiger, wenn Angreifer KI-gestützt arbeiten.
Sichtbarkeit allein reicht nicht mehr aus
Jahrelang konzentrierten sich Sicherheitsstrategien auf Discovery.
Inventar. Monitoring. Dashboards. Das alles bleibt wichtig. Doch autonome Angreifer pausieren nicht, während Menschen Dashboards untersuchen. Organisationen benötigen zunehmend Systeme, die Folgendes leisten können:
- kryptografische Assets entdecken
- Zertifikatsvorgänge automatisieren
- Secrets rotieren
- Maschinenidentitäten steuern
- kryptografische Richtlinien durchsetzen
- manuelle operative Arbeit reduzieren
- mit Maschinengeschwindigkeit reagieren
Moderne Cybersicherheit hängt zunehmend davon ab, Vertrauen operativ umzusetzen – und nicht nur Risiken zu beobachten. Die Vision von OmniTrust für Trust Lifecycle Management spiegelt diesen Wandel wider und erweitert Governance über kryptografische Assets, Geräteidentitäten, Unternehmensinfrastruktur und neue KI-Systeme hinweg, anstatt diese als voneinander getrennte Sicherheitsdomänen zu behandeln.
KI braucht Sicherheit. Sicherheit braucht jetzt KI.
Es gibt noch eine unangenehme Realität. Unternehmen führen in hohem Tempo eigene KI-Assistenten, Copilots, autonome Workflows und Software-Agenten ein. Jeder davon bringt Folgendes mit sich:
- neue Identitäten
- neue Berechtigungen
- neue APIs
- neue Vertrauensbeziehungen
- neue Angriffspfade
Die Herausforderung besteht nicht mehr nur in der Frage „Nutzen wir KI?“. Sie lautet: Können wir sie kontrollieren?
Während KI in Geschäftsprozesse eingebettet wird, werden Sichtbarkeit, Runtime-Kontrollen, Identität, Richtliniendurchsetzung und operative Governance ebenso wichtig wie traditionelle Endpoint- oder Netzwerksicherheit. Das ist dieselbe architektonische Entwicklung, die derzeit in der gesamten Vertrauensinfrastruktur von Unternehmen stattfindet.
Das ist größer als Ransomware
JadePuffer steht für etwas Größeres.
Es markiert den Beginn dessen, was viele Forscher als agentische Bedrohungsakteure bezeichnen – KI-Systeme, die selbstständig offensive Cyberoperationen ausführen können. Unabhängig davon, ob zukünftige Angriffe Cloud-Umgebungen, Software-Lieferketten, vernetzte Produkte, industrielle Systeme oder Unternehmens-KI-Plattformen ins Visier nehmen, wird eines klar: Die Angriffsgeschwindigkeit steigt. Die Komplexität der Umgebungen wächst. Manuelle Sicherheitsprozesse lassen sich nicht unbegrenzt skalieren.
Modernisierung für die nächste Generation von Bedrohungen
Für CIOs, CISOs und Engineering-Führungskräfte sollte die Antwort auf agentische Bedrohungen nicht Panik sein. Sie sollte Modernisierung sein.
Das bedeutet, die Abhängigkeit von manuellen Prozessen zu reduzieren, die kryptografische Hygiene zu stärken, Maschinenidentitäten zu steuern, die Lifecycle-Transparenz zu verbessern und sicherzustellen, dass KI-Systeme innerhalb durchsetzbarer Leitplanken arbeiten statt in unkontrollierter Autonomie. Die Organisationen, die für das KI-Zeitalter am besten aufgestellt sind, werden nicht unbedingt diejenigen mit den meisten Sicherheitstools sein.
Es werden diejenigen sein, die Vertrauen über alles, was sie betreiben, kontinuierlich herstellen, überprüfen, durchsetzen und anpassen können – von Zertifikaten und Secrets über Software, Geräte und Cloud-Workloads bis hin zu KI-Agenten. Denn im Zeitalter autonomer Angreifer ist Vertrauen keine statische Konfiguration mehr. Es ist ein kontinuierlich verwalteter Lebenszyklus.
Möchten Sie erfahren, wie Organisationen kryptografische Abläufe, die Governance von Maschinenidentitäten und die Vertrauensinfrastruktur von Unternehmen modernisieren, um sich auf die nächste Generation KI-getriebener Bedrohungen vorzubereiten? Entdecken Sie OmniTrust Identity Lifecycle Management (ILM) und erfahren Sie, wie Zertifikate, Schlüssel, Secrets, digitale Signaturen und kryptografische Governance unter eine kontinuierliche Lifecycle-Steuerung gebracht werden.