Die meisten PKI-Umgebungen wachsen organisch und arbeiten ohne strukturierte Governance – nicht aus Nachlässigkeit, sondern weil lange kein Framework zur Orientierung existierte. Das PKI Maturity Model (PKIMM) ändert das und bietet eine messbare Methode, Lücken zu identifizieren, Verbesserungen zu priorisieren und von reaktiven Abläufen zu gesteuerter Infrastruktur überzugehen.
Die größte Lücke vieler PKI-Teams liegt nicht bei den Tools. Sie liegt in der Governance. PKIMM gibt dieser Governance eine Struktur.
Sie kennen das Muster. Ein Zertifikat läuft am Freitagabend ab. Jemand erneuert es manuell, schickt dem Team eine E-Mail und aktualisiert eine Tabelle – sofern diese überhaupt noch existiert. Die CA, die es ausgestellt hat, arbeitet nach einer Richtlinie, die seit der Bereitstellung niemand geprüft hat. Drei weitere CAs in der Umgebung sind nicht dokumentiert.
Das ist kein Tool-Problem. Es ist ein Governance-Problem. Und der regulatorische Druck macht es dringlich. NIS2, DORA und eIDAS 2 verlangen nachweisbare Kontrolle über kryptografische Assets. Prüfer akzeptieren „Wir verwalten Zertifikate“ nicht mehr als ausreichend. Sie wollen Belege für definierte Prozesse, gemessene Compliance und kontinuierliche Verbesserung. Eine Ad-hoc-PKI kann diese Nachweise nicht liefern, weil die Prozesse nie definiert wurden.
Ohne ein Reifegradmodell sind Verbesserungsmaßnahmen meist reaktiv: Man behebt das zuletzt aufgetretene Problem oder kauft das Tool für die lauteste Beschwerde. Das Ergebnis ist Flickwerk – an einzelnen Stellen besser, insgesamt aber weiterhin fragil.
Das Problem der Ad-hoc-PKI
In der Praxis beginnen PKI-Implementierungen selten mit einem Governance-Plan. Stattdessen beginnen sie mit einer Anforderung: Jemand braucht ein Zertifikat. Eine CA wird eingerichtet. Dann eine weitere. Zertifikate werden erstellt. Die Nachverfolgung erfolgt typischerweise in Tabellen, im Gedächtnis einzelner Personen – oder gar nicht.
Mit der Zeit sammeln sich in der Umgebung bekannte Probleme an:
- Mehrere CAs mit überlappenden oder unklaren Vertrauensgrenzen.
- Kein zentrales Zertifikatsinventar.
- Uneinheitliche Schlüsselmanagement-Praktiken zwischen Teams.
- Erneuerungsprozesse, die von Kalendererinnerungen und informellem Wissen abhängen.
- Keine dokumentierte Richtlinie für Widerrufsentscheidungen.
Letztlich ist dies das natürliche Ergebnis einer organisch gewachsenen PKI ohne Reifegradmodell. Die Infrastruktur funktioniert – bis sie es nicht mehr tut. Und wenn sie ausfällt, ist der Auswirkungsbereich groß, weil niemand den vollständigen Überblick darüber hat, was existiert, wem es gehört oder wovon es abhängt.
Was das PKI Maturity Model misst
PKIMM, entwickelt von der PKIMM-Arbeitsgruppe des PKI Consortium, bietet eine strukturierte Methode zur Bewertung von PKI-Abläufen. Statt zu fragen „Ist unsere PKI gut genug?“, stellt das Modell konkrete, messbare Fragen in definierten Kategorien. Mit dem Online-Self-Assessment-Tool können Sie Ihre Organisation in wenigen Minuten bewerten und erhalten ein Radar-Diagramm mit dem Reifegrad in allen vier Modulen.
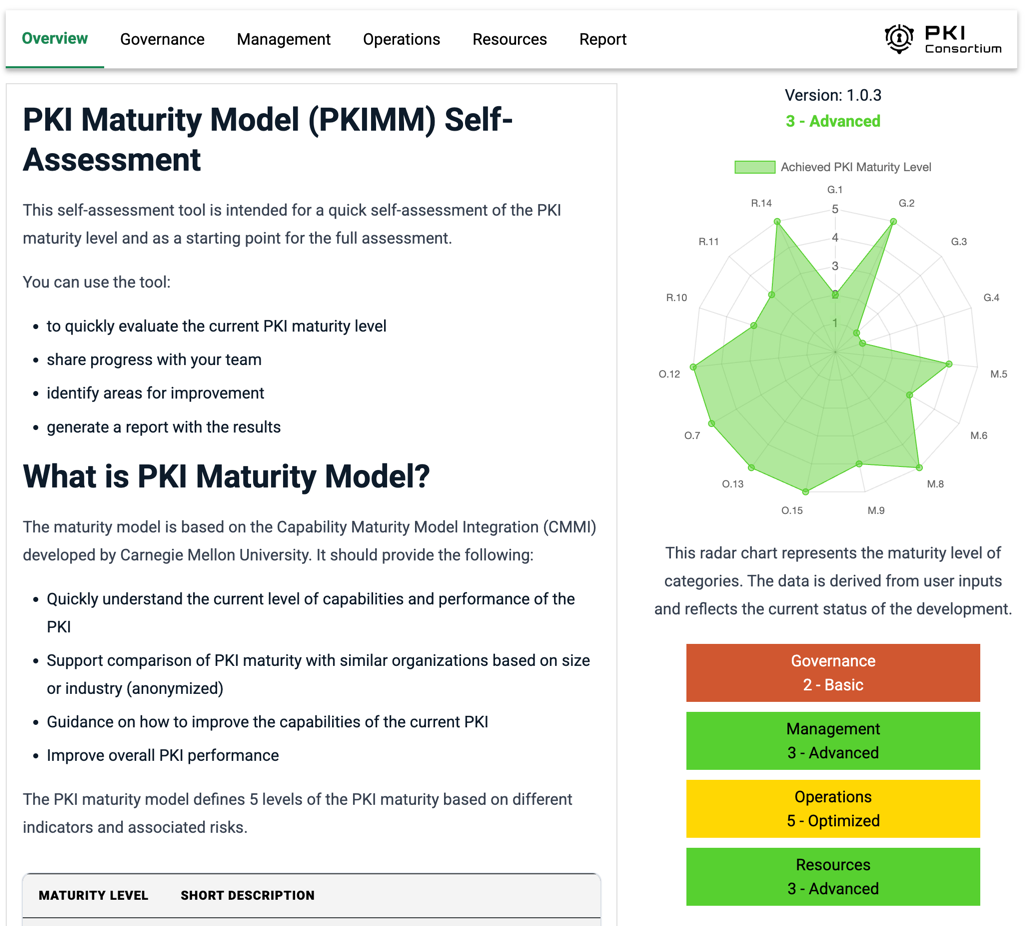
Das Modell definiert fünf Reifegrade:
- Initial — unvorhersehbare Prozesse mit schwacher Kontrolle; stets reaktiv.
- Basic — Prozesse existieren je Projekt oder Fall, Kontrollen sind jedoch überwiegend reaktiv.
- Advanced — Prozesse folgen Organisationsstandards; Kontrollen sind proaktiv.
- Managed — Prozesse werden gemessen und kontrolliert und verfolgen einen proaktiven Ansatz.
- Optimized — kontinuierliche Prozessverbesserung und proaktiver Ansatz für zukünftige Technologien.
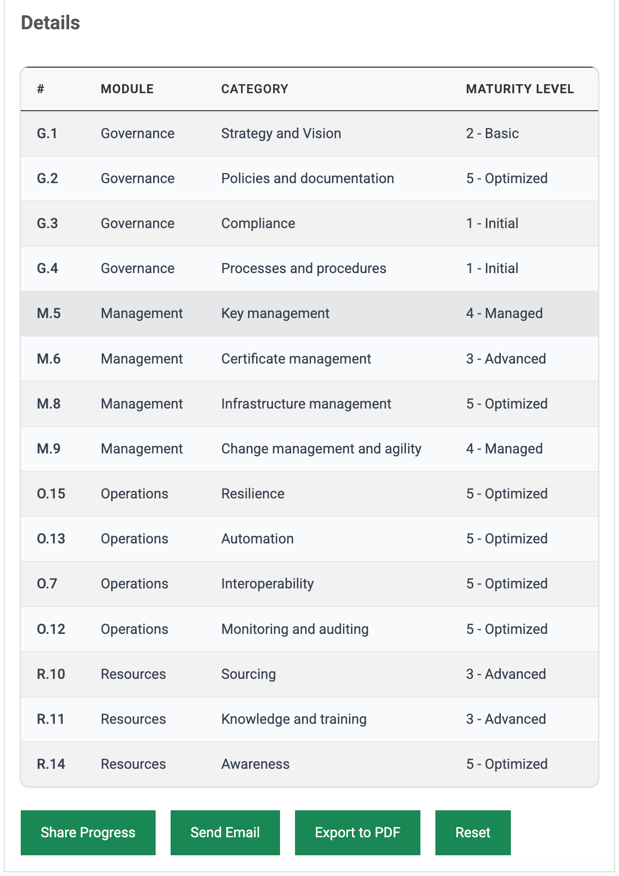
Das Modell basiert auf CMMI und ordnet 15 Bewertungskategorien vier Modulen zu: Governance (Strategie und Vision, Richtlinien und Dokumentation, Compliance, Prozesse und Verfahren), Management (Schlüsselmanagement, Zertifikatsmanagement, Infrastrukturmanagement, Change Management und Agilität), Operations (Resilienz, Automatisierung, Interoperabilität, Monitoring und Auditing) und Resources (Beschaffung, Wissen und Schulung, Awareness). Jede Kategorie wird einzeln bewertet. Ein Team kann beispielsweise im Schlüsselmanagement den Reifegrad Managed, bei Compliance aber Initial erreichen. Beide Bewertungen sind relevant, denn genau diese Granularität zeigt, worauf man sich konzentrieren sollte.
Von der Bewertung zur Roadmap
Eine PKIMM-Bewertung ist kein Audit. Sie ist eine Diagnose. Das Ergebnis ist ein Reifeprofil: eine Karte des aktuellen Stands Ihrer Organisation in jeder Kategorie, mit klaren Hinweisen darauf, was für die nächste Stufe erforderlich ist.
| Dimension | Ad-hoc-PKI | Gesteuerte PKI |
|---|---|---|
| Zertifikats-Discovery | Manuell, unvollständig | Automatisiertes, zentrales Inventar |
| Erneuerungsprozess | Kalendererinnerungen, informelles Wissen | Richtliniengesteuerte, geplante Rotation |
| Schlüsselmanagement | Pro Team, uneinheitlich | Zentralisiert, HSM-gestützt |
| Widerrufsentscheidungen | Reaktiv, nicht dokumentiert | Definierte Richtlinie, dokumentierte Kriterien |
| Audit-Bereitschaft | „Wir können es erklären, wenn jemand fragt“ | Kontinuierliche Nachweisspur |
Der Wechsel von der linken zur rechten Spalte erfolgt nicht durch den Kauf eines einzelnen Tools. Er entsteht durch strukturierte, schrittweise Verbesserungen – genau dafür ist PKIMM gedacht.
Das Modell übersetzt vage Prioritäten in umsetzbare Projekte. Statt „Unsere PKI verbessern“ erhalten Sie ein konkretes Ziel: „Unser Zertifikatsmanagement ist auf Basic. Für Advanced benötigen wir dokumentierte Erneuerungsverfahren, automatisierte Discovery und eine definierte Widerrufsrichtlinie.“ Diese Präzision verändert die Diskussion grundlegend.
PKIMM sagt Ihnen nicht, welche Tools Sie kaufen sollen. Es zeigt, welche operativen Lücken Sie schließen müssen – und in welcher Reihenfolge.
Das Modell schafft außerdem eine gemeinsame Sprache zwischen Architekten und Führungskräften. Wenn ein PKI-Architekt einem CISO sagt „Wir müssen unser Zertifikatsmanagement verbessern“, lautet die typische Antwort: „Wir haben doch bereits eine CA.“ PKIMM formuliert das neu: „Unser Zertifikatsmanagement ist auf Basic. Advanced erfordert diese konkreten Fähigkeiten. Hier ist der Investitionsbedarf.“ Reifegrade ersetzen dadurch subjektive Aussagen durch messbare Positionen.
Von der Bewertung zur Umsetzung
PKIMM identifiziert die Lücken. Sie zu schließen ist eine andere Herausforderung – und es gibt kein einzelnes Tool, das alle 15 Kategorien abdeckt. Bessere Strategie und Vision erfordern Abstimmung der Führung. Höhere Awareness- und Wissenswerte benötigen Schulungsprogramme. Bessere Compliance braucht dokumentierte Kontrollen und Nachweisspuren. Das sind organisatorische Veränderungen, keine Produktfunktionen.
Mehrere PKIMM-Kategorien – insbesondere Zertifikatsmanagement, Schlüsselmanagement und Automatisierung innerhalb der Module Management und Operations – profitieren jedoch von operativen Tools. Hier tragen Plattformen wie ILM bei. ILM hilft konkret, Lücken im Zertifikats- und Schlüssellebenszyklus zu schließen: richtliniengesteuerte Ausstellung, automatisierte Rotation, zentrales Inventar und Audit-Trails. Diese Fähigkeiten entsprechen direkt den Kategorien des Management-Moduls, die PKIMM bewertet.
Wichtig ist: Tools allein bringen eine Organisation nicht in allen Bereichen von Basic zu Advanced. Das Governance-Modul (Strategie, Richtlinien, Compliance, Prozesse) und das Resources-Modul (Beschaffung, Wissen, Awareness) benötigen Investitionen, die keine Plattform ersetzen kann. Ein realistischer PKIMM-Verbesserungsplan berücksichtigt alle vier Module und nicht nur jene, die sich mit Tools erreichen lassen.
Für Organisationen, die ihre PKIMM-Reise beginnen, ist der praktische Weg klar:
- Führen Sie das PKIMM Self-Assessment durch, um eine Ausgangsbasis für alle vier Module zu schaffen.
- Identifizieren Sie die zwei oder drei Kategorien mit der größten Lücke zwischen aktuellem und angestrebtem Reifegrad.
- Unterscheiden Sie zwischen Lücken, die organisatorische Veränderungen erfordern (Governance, Schulung, Richtlinien), und solchen, die operative Tools benötigen (Automatisierung, Lifecycle Management, Monitoring).
- Bearbeiten Sie beide Bereiche parallel – und bewerten Sie regelmäßig neu, um Fortschritte zu messen.
Jeder Zyklus schließt konkrete Lücken, statt alles gleichzeitig umzugestalten. Dieser schrittweise, evidenzbasierte Ansatz macht PKIMM praktisch statt nur ambitioniert. Teams, die diesen Zyklus in ihre Trust-Lifecycle-Management-Praxis integrieren, stellen fest, dass sich Reifegradverbesserungen mit der Zeit verstärken.
Wichtigste Erkenntnisse
- Die meisten PKI-Umgebungen arbeiten auf Ad-hoc-Reifegrad – nicht aus Nachlässigkeit, sondern durch organisches Wachstum ohne Governance-Framework.
- PKIMM bietet eine strukturierte, messbare Bewertung in 15 Kategorien, vier Modulen und fünf Reifegraden von Initial bis Optimized.
- Das Modell übersetzt vage „PKI verbessern“-Prioritäten in konkrete, umsetzbare Roadmaps mit klaren Zielen.
- PKIMM schafft eine gemeinsame Sprache zwischen Architekten und Führungskräften – Reifegrade ersetzen subjektive Aussagen durch messbare Positionen.
- Tools wie ILM helfen, Lücken in den Modulen Management und Operations zu schließen (Zertifikatsmanagement, Schlüsselmanagement, Automatisierung); Governance und Resources erfordern jedoch organisatorische Veränderungen, die keine Plattform ersetzen kann.
Beginnen Sie mit einer Ausgangsbasis. Führen Sie das PKIMM Self-Assessment durch, um den heutigen Stand Ihrer PKI-Abläufe zu bestimmen – und bauen Sie die Verbesserungs-Roadmap anschließend auf Fakten statt Intuition auf.