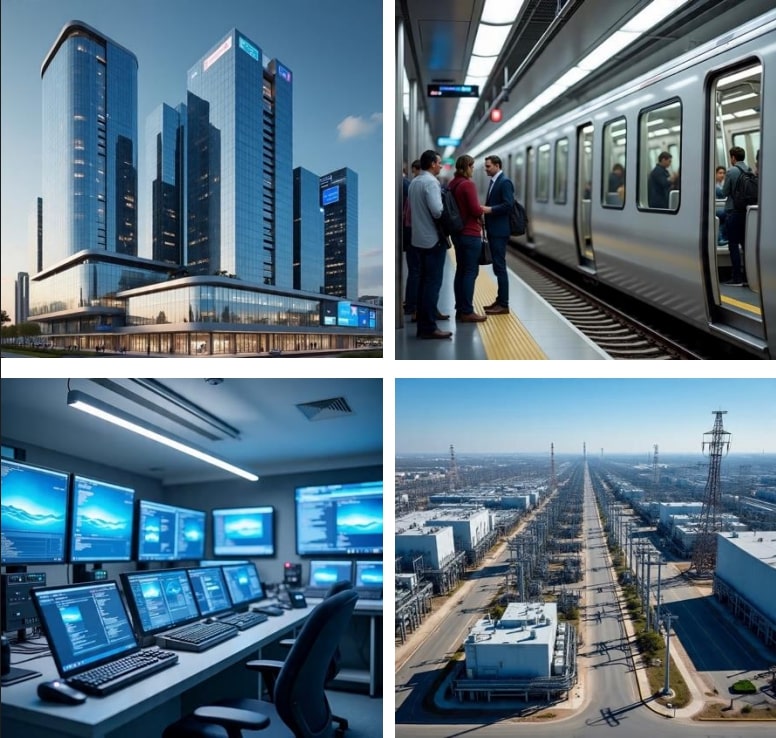
Betreiber intelligenter Infrastrukturen sind wachsenden Risiken ausgesetzt, da SPS, SCADA-Systeme, Aufzüge, Gebäudemanagementsysteme (BMS) und vernetzte städtische Dienste in digitalen Netzwerken zusammenwachsen. Diese Anlagen haben lange Lebenszyklen, sind sicherheitskritisch und unterliegen IEC 62443, SIL 3/4 und NIST SP 800-82. Zu den Herausforderungen gehören Altsysteme mit abgelaufenen Anmeldedaten, SPS-gesteuerte Aufzüge, die in Brand- und BMS-Systeme integriert sind, sowie auf IP/VoIP umgestellte Notrufleitungen, die neue Angriffsflächen schaffen. Auch SCADA/DCS-Steuerungen für Energie, Wasser und städtische Dienste sind Cyber- und Compliance-Risiken ausgesetzt, die durch fragmentierte Transparenz über Lieferanten und Infrastrukturen hinweg zusätzlich verschärft werden. Um Sicherheits- und regulatorische Anforderungen zu erfüllen, benötigen Betreiber eine widerstandsfähige, auditfähige Vertrauensbasis, die Compliance und Verfügbarkeit sicherstellt.
OmniTrust-Lösungen für Smart Cities & Infrastruktur:
OmniTrust stellt seine Trust-Lifecycle-Management-(TLM)-Plattform als zentrales System für Aufzeichnung und Steuerung über eingebettete, operative und Unternehmensbereiche hinweg bereit. Die Plattform ist als SaaS-, Hybrid- oder Air-Gapped-Bereitstellung verfügbar und bietet:
- Device Lifecycle Management (DLM) > Schützt SPS, Aufzüge und Industrieanlagen mit Code-Signierung, Secure Boot und richtliniengesteuerten OTA-Updates.
- PKI & Identity Lifecycle > Stellt Anmeldedaten für Geräte, Systeme und Betreiber in Multi-Vendor-Ökosystemen aus, rotiert sie und nimmt sie außer Betrieb.
- Seeker Discovery > Erkennt und klassifiziert nicht verwaltete Kryptografie, Zertifikate und Schlüssel in älteren BMS-, SCADA- und städtischen Anlagen.
- Cumulus Governance > Bietet Compliance-Durchsetzung, Workflow-Orchestrierung und auditfähige Berichte für IEC 62443, NIST SP 800-82 und NIS2.
- Secrets & Vaulting > Schützt API-Schlüssel, Token und Anmeldedaten, die BMS und Steuerungen kritischer Infrastrukturen absichern.
Ergebnisse
- Risiken durch abgelaufene oder nicht verwaltete Zertifikate und Schlüssel beseitigt.
- Einheitliche Transparenz über Aufzüge, SPS, SCADA- und BMS-Systeme geschaffen.
- Compliance für sicherheitskritische Anlagen gemäß IEC 62443, SIL 3/4 und NIST SP 800-82 gestärkt.
- Domänenübergreifende Integration von Aufzügen, Brandmeldeanlagen, HLK und Zutrittskontrolle abgesichert.
- Infrastruktur durch kryptografische Agilität und Post-Quanten-Bereitschaft zukunftssicher gemacht.