📣 Integrity Security Services (ISS) heißt jetzt OmniTrust.
Unsere unvermeidliche Entwicklung zu OmniTrust

Luft- und Raumfahrt- & Verteidigungs-OEM nutzt Edge-Verschlüsselung, um Software von der Fertigung bis zum Einsatz zu schützen

Inhaltsverzeichnis

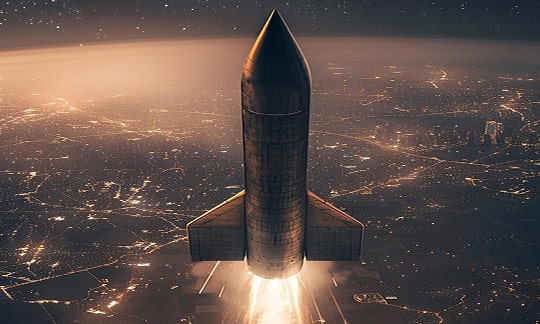
Ein führender Hauptauftragnehmer der Luft- und Raumfahrt- und Verteidigungsindustrie, der die U.S. Missile Defense Agency (MDA) unterstützt, entwickelte Verteidigungsfähigkeiten der nächsten Generation. Der Kunde stand vor der entscheidenden Herausforderung, kryptografisches Schlüsselmaterial und geschäftskritische Firmware sicher direkt an eingesetzte Geräte zu liefern — bei gleichzeitiger Beseitigung manueller Eingriffe, Reduzierung des Kompromittierungsrisikos und Ausrichtung an STIG-Compliance-Vorgaben. Herkömmliche Modelle waren auf manuelle Prozesse, Air Gaps und On-Premises-Sicherheitsprotokolle angewiesen, die sich nicht mehr auf das gewünschte Maß an Automatisierung, Sicherheit und operativer Geschwindigkeit skalieren ließen.


OmniTrust-Lösung

OmniTrust implementierte seine Secure Platform for Aerospace & Defense (SPAD) — eine gehärtete Lösung zur kryptografischen Verteilung, die Digital-Lifecycle-Management-(DLM)-Appliances kombiniert, um kryptografisches Material zu erzeugen, bereitzustellen und zu schützen. Dies ermöglichte Ende-zu-Ende-Integrität über eine sichere Software-Lieferkette hinweg. Zu den wichtigsten Punkten gehörten:

  • Integration von DLM-Signatur- und Verteilungs-Appliances in eine SCIF-konforme Architektur.
  • Entwicklung einer eingebetteten Kommunikationsschicht für den direkten Abruf von Schlüsseln und Firmware vom Gerät.
  • Implementierung von SPAD-Funktionen:
    • Authentifiziert Standorte, Nutzer und Geräte
    • Validiert und überträgt Softwarepakete sicher
    • Automatisiert die Bereitstellung geschäftskritischer Updates für FPGA-basierte Systeme (z. B. UltraScale MPSoC).
  • STIG-Härtung gemäß staatlichen Standards mit Remote-Update-Mechanismen, die den Betrieb des Systems in vollständig isolierten Air-Gap-Umgebungen ohne Zugriff durch OmniTrust ermöglichen.

Ergebnisse

  • Manuelle Eingriffe bei kryptografischer Bereitstellung und Firmware-Auslieferung beseitigt
  • Proof of Concept für sichere Software-Signierung und -Bereitstellung auf eingebetteten Raketensubsystemen umgesetzt
  • Edge-Verschlüsselung bereitgestellt, um Einsatzsoftware vom Werk bis zum Zielsystem im Feld zu schützen.
  • Betrieb in einer SCIF ohne externe Verbindung oder Anbieterpräsenz erfolgreich demonstriert
  • Den Auftragnehmer für die Erfüllung neuer MDA-Standards zur kryptografischen Integrität über den gesamten Lebenszyklus positioniert

Lorem ipsum dolor sit amet consectetur. Nulla id nisi pretium potenti dolor eget. In consectetur est sem ac hendrerit. Lobortis et nunc lectus lectus elit. Lacus scelerisque lorem non sagittis eu ipsum. Aliquam diam arcu placerat malesuada. Facilisis consequat eu gravida proin ornare quisque gravida orci. Tellus laoreet ornare sed nunc nascetur vulputate. Ultricies tristique blandit elit quisque vestibulum.

Beliebte Fallstudien

Smart Cities & Infrastruktur

Ein globaler Hersteller von Elektrofahrzeugen musste ISO-15118-konformes Plug & Charge in seinem wachsenden Netzwerk aus Fahrzeugen, Ladepunkten und Dienstleistern unterstützen. Mit der zunehmenden Verbreitung von Elektrofahrzeugen benötigte das Unternehmen eine einheitliche Vertrauensinfrastruktur, die Fahrzeuge, Ladestationen und Mobilitätsdienstleister automatisch authentifizieren konnte — ohne Reibungsverluste für Nutzer und bei gleichzeitiger Wahrung der kryptografischen Kontrolle sowie der Einhaltung internationaler Standards.

Smart Cities & Infrastruktur

Betreiber intelligenter Infrastrukturen sind wachsenden Risiken ausgesetzt, da SPS, SCADA-Systeme, Aufzüge, Gebäudemanagementsysteme (BMS) und vernetzte städtische Dienste in digitalen Netzwerken zusammenwachsen. Diese Anlagen haben lange Lebenszyklen, sind sicherheitskritisch und unterliegen IEC 62443, SIL 3/4 und NIST SP 800-82. Zu den Herausforderungen gehören Altsysteme mit abgelaufenen Anmeldedaten, SPS-gesteuerte Aufzüge, die in Brand- und BMS-Systeme integriert sind, sowie auf IP/VoIP umgestellte Notrufleitungen, die neue Angriffsflächen schaffen. Auch SCADA/DCS-Steuerungen für Energie, Wasser und städtische Dienste sind Cyber- und Compliance-Risiken ausgesetzt, die durch fragmentierte Transparenz über Lieferanten und Infrastrukturen hinweg zusätzlich verschärft werden. Um Sicherheits- und regulatorische Anforderungen zu erfüllen, benötigen Betreiber eine widerstandsfähige, auditfähige Vertrauensbasis, die Compliance und Verfügbarkeit sicherstellt.

Energie, Strom & Versorgungsunternehmen

Ein führender US-Energieversorger musste seine Infrastruktur für digitales Vertrauen in IT- und OT-Netzwerken absichern und modernisieren. Tausende Zertifikate, Schlüssel und Secrets waren über Unternehmensanwendungen, SCADA-Geräte und mobile Endpunkte verteilt, wodurch das Risiko von Ausfällen, Cyberangriffen und Compliance-Lücken stark anstieg. Gleichzeitig sah sich die Organisation zunehmendem regulatorischem Druck ausgesetzt und hatte sich zu einer vollständigen digitalen Transformation bis 2030 verpflichtet, was eine widerstandsfähigere, einheitliche Vertrauensbasis erforderte.