📣 Integrity Security Services (ISS) heißt jetzt OmniTrust.
Unsere unvermeidliche Entwicklung zu OmniTrust

Vom manuellen Chaos zu kontinuierlichem Vertrauen im Finanzwesen: Optimierung der Zertifikats-Lifecycle-Sicherheit für einen globalen Finanzinfrastrukturanbieter

Inhaltsverzeichnis

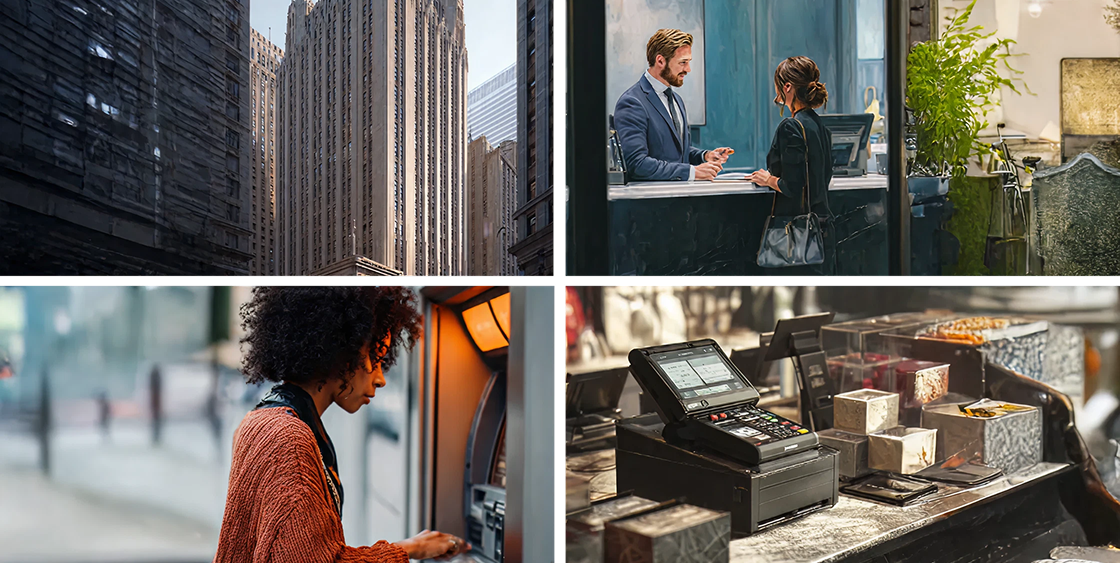
Ein globaler Anbieter von Finanz-Self-Service-, Zahlungs- und Retail-Banking-Infrastruktur stellt sichere, vernetzte Transaktionserlebnisse über PCI-DSS-zertifizierte Rechenzentren weltweit bereit. Mit der zunehmenden Bedeutung digitalen Vertrauens auf diesen Plattformen wurde die manuelle Zertifikatsverwaltung zu einem wachsenden operativen Risiko. Tausende verteilte Geräte — darunter Geldautomaten und Point-of-Sale-Systeme — benötigten sichere Kommunikation und Authentifizierung. Die manuelle Verwaltung von Zertifikaten band jedoch wertvolle Engineering-Ressourcen und erhöhte das Compliance-Risiko. Die Organisation benötigte einen einheitlichen, automatisierten Ansatz für das Zertifikats-Lifecycle-Management, der global skalierbar ist und gleichzeitig Sicherheit, Verfügbarkeit und regulatorische Compliance gewährleistet.

OmniTrust-Lösung

OmniTrust stellte eine Identity Lifecycle Management (ILM)-Lösung bereit, die auf bewährten Funktionen der Public Key Infrastructure (PKI) und des Credential Management System (CMS) basiert.

Die Lösung zentralisierte die Erkennung, Registrierung, Erneuerung und Sperrung von Zertifikaten und stellte sicher, dass alle verbundenen Geräte über verifizierte Identitäten sowie sichere, regelkonforme Kommunikation verfügten. Zu den Kernfunktionen gehörten:

  • Automatisierte Erkennung und Registrierung von Geräte- und Anwendungszertifikaten
  • Richtliniengesteuerte Ausstellung, Erneuerung und Sperrung in verteilten Umgebungen
  • Integration mit PCI-DSS-zertifizierten Rechenzentren für kontinuierliche Audit-Bereitschaft
  • Zentralisierte Dashboards für operative Transparenz und Compliance-Berichterstattung
  • Eine grundlegende ILM-Architektur, die künftig einen nahtlosen Übergang zu einer umfassenderen Trust Lifecycle Management (TLM)-Integration ermöglicht

Ergebnisse

  • 90 % weniger manueller Aufwand für die Zertifikatsverwaltung durch Automatisierung
  • Höhere Verfügbarkeit durch die Beseitigung von Ausfällen aufgrund abgelaufener Zertifikate
  • Mehr Compliance-Sicherheit durch auditierbares, richtlinienbasiertes Identitätsmanagement
  • Operative Agilität durch sofortige Zertifikatsaktualisierungen in Geldautomaten- und POS-Netzen
  • Dauerhafte Transparenz durch zentralisierte Überwachung und Berichterstattung

Beliebte Fallstudien

Smart Cities & Infrastruktur

Ein globaler Hersteller von Elektrofahrzeugen musste ISO-15118-konformes Plug & Charge in seinem wachsenden Netzwerk aus Fahrzeugen, Ladepunkten und Dienstleistern unterstützen. Mit der zunehmenden Verbreitung von Elektrofahrzeugen benötigte das Unternehmen eine einheitliche Vertrauensinfrastruktur, die Fahrzeuge, Ladestationen und Mobilitätsdienstleister automatisch authentifizieren konnte — ohne Reibungsverluste für Nutzer und bei gleichzeitiger Wahrung der kryptografischen Kontrolle sowie der Einhaltung internationaler Standards.

Smart Cities & Infrastruktur

Betreiber intelligenter Infrastrukturen sind wachsenden Risiken ausgesetzt, da SPS, SCADA-Systeme, Aufzüge, Gebäudemanagementsysteme (BMS) und vernetzte städtische Dienste in digitalen Netzwerken zusammenwachsen. Diese Anlagen haben lange Lebenszyklen, sind sicherheitskritisch und unterliegen IEC 62443, SIL 3/4 und NIST SP 800-82. Zu den Herausforderungen gehören Altsysteme mit abgelaufenen Anmeldedaten, SPS-gesteuerte Aufzüge, die in Brand- und BMS-Systeme integriert sind, sowie auf IP/VoIP umgestellte Notrufleitungen, die neue Angriffsflächen schaffen. Auch SCADA/DCS-Steuerungen für Energie, Wasser und städtische Dienste sind Cyber- und Compliance-Risiken ausgesetzt, die durch fragmentierte Transparenz über Lieferanten und Infrastrukturen hinweg zusätzlich verschärft werden. Um Sicherheits- und regulatorische Anforderungen zu erfüllen, benötigen Betreiber eine widerstandsfähige, auditfähige Vertrauensbasis, die Compliance und Verfügbarkeit sicherstellt.

Energie, Strom & Versorgungsunternehmen

Ein führender US-Energieversorger musste seine Infrastruktur für digitales Vertrauen in IT- und OT-Netzwerken absichern und modernisieren. Tausende Zertifikate, Schlüssel und Secrets waren über Unternehmensanwendungen, SCADA-Geräte und mobile Endpunkte verteilt, wodurch das Risiko von Ausfällen, Cyberangriffen und Compliance-Lücken stark anstieg. Gleichzeitig sah sich die Organisation zunehmendem regulatorischem Druck ausgesetzt und hatte sich zu einer vollständigen digitalen Transformation bis 2030 verpflichtet, was eine widerstandsfähigere, einheitliche Vertrauensbasis erforderte.